
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 zhangzhuosjtu/web3bugs
إزالة الغموض عن الثغرات القابلة للاستغلال في العقود الذكية
 chrislockard/api_wordlist
قائمة كلمات بأسماء API لتقييمات تطبيقات الويب
 serhalp/test-cve-2025-29927
تحقق من أن Next.js CVE-2025-29927 على Netlify غير معرضة للخطر
 taleliyahu/threat_model_examples
مجموعة من أمثلة نمذجة التهديدات الواقعية عبر تقنيات مختلفة، مما يوفر رؤى عملية حول تحديد وتخفيف المخاطر الأمنية.
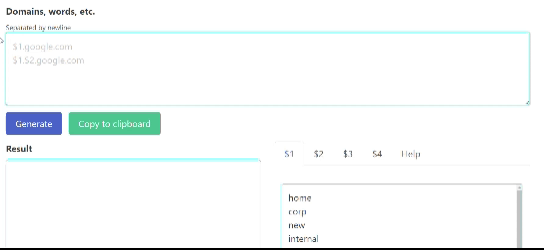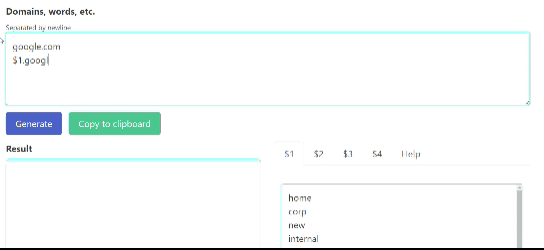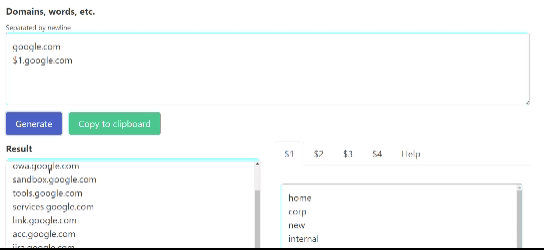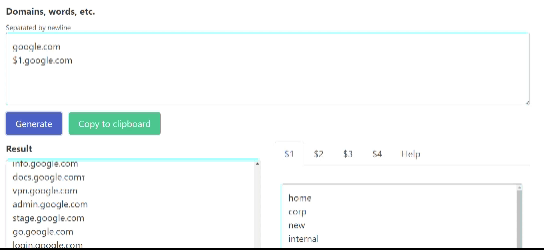 zzzteph/probable_subdomains
أداة تحليل وتوليد النطاقات الفرعية. اكشف الخفي!
 sofianehamlaoui/pentest-bookmarkz
مجموعة من الروابط المفيدة لمختبر الاختراق
 strangerealintel/eternalliberty
مستودع منسّق للأسماء المستعارة للجهات الفاعلة في التهديدات ومخططات التسمية المستخدمة من قبل كبرى مزوّدي استخبارات التهديدات، مما يتيح البحث عبر…
 an0nud4y/evilginx-phishing-infra-setup
دليل إعداد البنية التحتية للتصيد الاحتيالي Evilginx - تأمين البنية التحتية لـ Evilginx وGophish، إزالة مؤشرات الاختراق، تكتيكات وتقنيات وإجراءات…
 awakecoding/wireshark-rdp
Wireshark RDP resources
 theofficialflow/presentations
مجموعة منتقاة من شرائح ومحاضرات المؤتمرات الأمنية حول استغلال ثغرات أجهزة ألعاب الفيديو، والثغرات الأمنية في النواة، والهروب من بيئات العزل.
 center-for-threat-informed-defense/adversary_emulation_library
مكتبة مفتوحة لخطط محاكاة الخصوم مصممة لتمكين المؤسسات من اختبار دفاعاتها استنادًا إلى TTPs من العالم الحقيقي.
 seanheelan/o3_finds_cve-2025-37899
القطع الأثرية لمنشور مدونة حول اكتشاف CVE-2025-37899 باستخدام o3
 psiinon/open-source-web-scanners
قائمة منسقة لماسحات أمان الويب مفتوحة المصدر، تشمل الماسحات العامة، ماسحات البنية التحتية، والمفجرات (fuzzers)، مرتبة حسب نجوم GitHub.
 zephrfish/azureattackkit
مجموعة من أدوات Azure لتنزيلها لمهاجمة بيئة + نصائح سريعة ومعلومات مفيدة أخرى
 enablesecurity/vulnerability-disclosure-policy
كيف تتعامل Enable Security مع الثغرات الأمنية
 sevenolu7/malicious-url-detection-open-source
قمنا بجمع كود مفتوح المصدر موجود للكشف عن عناوين URL الضارة.
 google/kernel-sanitizers
Linux内核消毒器,Linux内核的快速错误检测器
 jerlendds/osintbuddy
رسوم بيانية للعقد، وتنقيب بيانات OSINT، وإضافات. اربط البيانات غير المهيكلة والبيانات العامة للحصول على رؤى تحويلية. يمكن العثور على النسخة المعاد…








