
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 numencyber/vulnerability_poc
مجموعة من استغلالات إثبات المفهوم (PoC) والتحليلات الفنية لثغرات CVE عالية التأثير، تغطي تلف ذاكرة المتصفح، وثغرات تنفيذ التعليمات البرمجية عن بُعد…
 ashrafzaryouh/cve-2026-22557
منشور استشاري حول CVE-2026-22557، وهو ثغرة اجتياز مسار (CWE-22) دون مصادقة في Ubiquiti UniFi Network Application، يغطي الإصدارات المتأثرة، وتأثير…
 0xblackash/cve-2026-22557
CVE-2026-22557
 kaleth4/cve-2026-28363
نشرة أمنية تفصّل CVE-2026-28363، وهي ثغرة RCE حرجة في OpenClaw، بما في ذلك التحليل الفني ومقاييس CVSS وخطوات التخفيف لأغراض دفاعية.
 redyank/cve-2026-35492
يستعرض ثغرة CVE-2026-35492، وهي ثغرة اجتياز المسار في kedro-datasets PartitionedDataset تسمح بكتابة ملفات عشوائية، مع تحليل الأثر وإرشادات التصحيح.
 randomaccess3/detections
مستودع منسّق لمعلومات الكشف وإرشادات التحقق لتحديد الأنشطة الضارة في بيئات المؤسسات.
 mr-un1k0d3r/edrs
أداة للفريق الأحمر للتهرب من حلول EDR: تحل معرّفات استدعاءات النظام (syscall IDs) ديناميكيًا، وتُصحح أكواد ntdll البديلة (stubs)، وتزيل خطافات IAT،…
 ayoubfathi/leaky-paths
مجموعة من المسارات الخاصة المرتبطة بـ APIs الحساسة الشائعة، والأجزاء الداخلية لـ DevOps، وإعدادات الأطر، والتكوينات الخاطئة المعروفة، وAPIs الجذابة…
 google/threat-team
لم يعد يتم صيانته. يُرجى الرجوع إلى مجموعات Google Threat Intelligence / Virus Total.
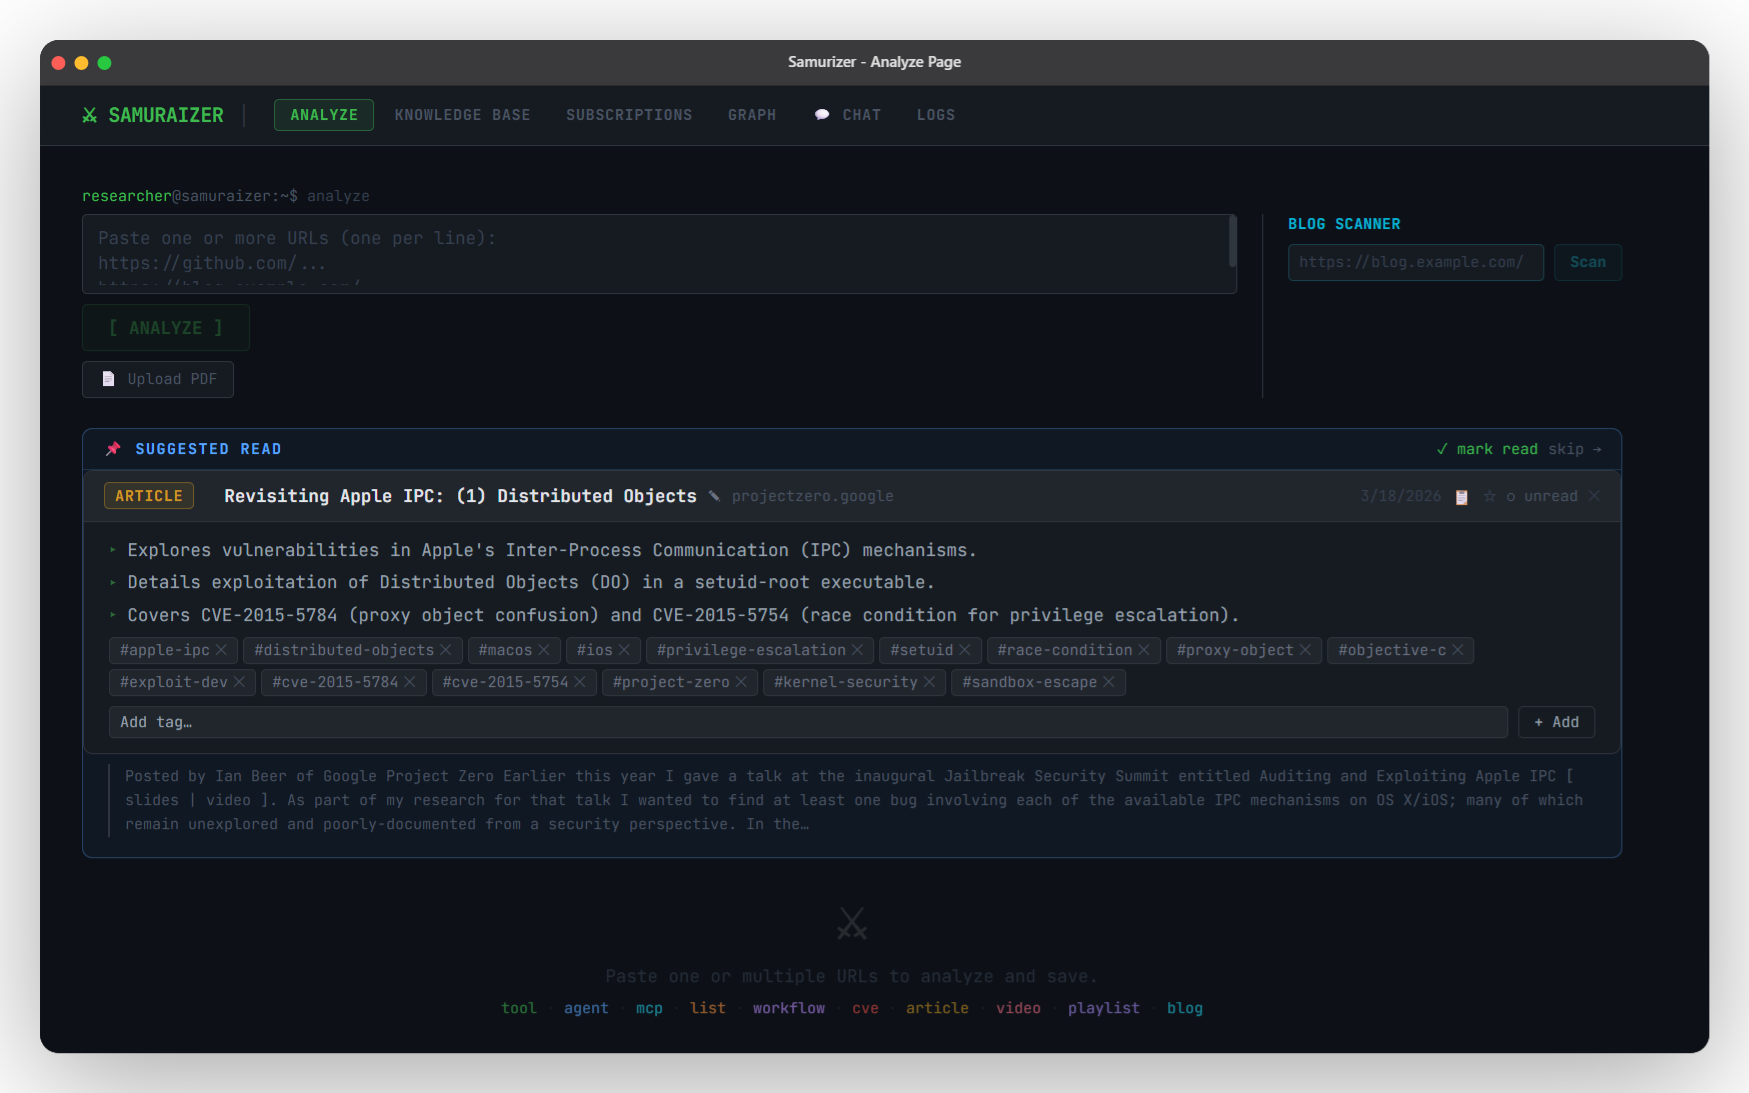 zomry1/samuraizer
NotebookLM معزّز بشكل كبير — مصمّم خصيصًا لباحثي الأمن.
 johackim/docker-hacklab
مختبر الاختراق الشخصي الخاص بي، اصنع مختبرك الخاص.
 livecvebench/cve-factory
CVE-Factory
 bx33661/cve-2026-30039
استشارة أمنية وتقرير ثنائي اللغة يفصّل CVE-2026-30039، وهي ثغرة اجتياز الروابط الرمزية في rarfile تؤثر على الإصدارات حتى 4.2، مما يؤدي إلى كشف تعسفي…
 zebberncve/npm-cve-2026-26830-26833
صفحة الدليل لإشعارات CVE-2026-26830 حتى CVE-2026-26833
 rickidevs/cve-2026-32913
وجدت ثغرة يوم-الصفر في OpenClaw — إليك كيف سارت الأمور
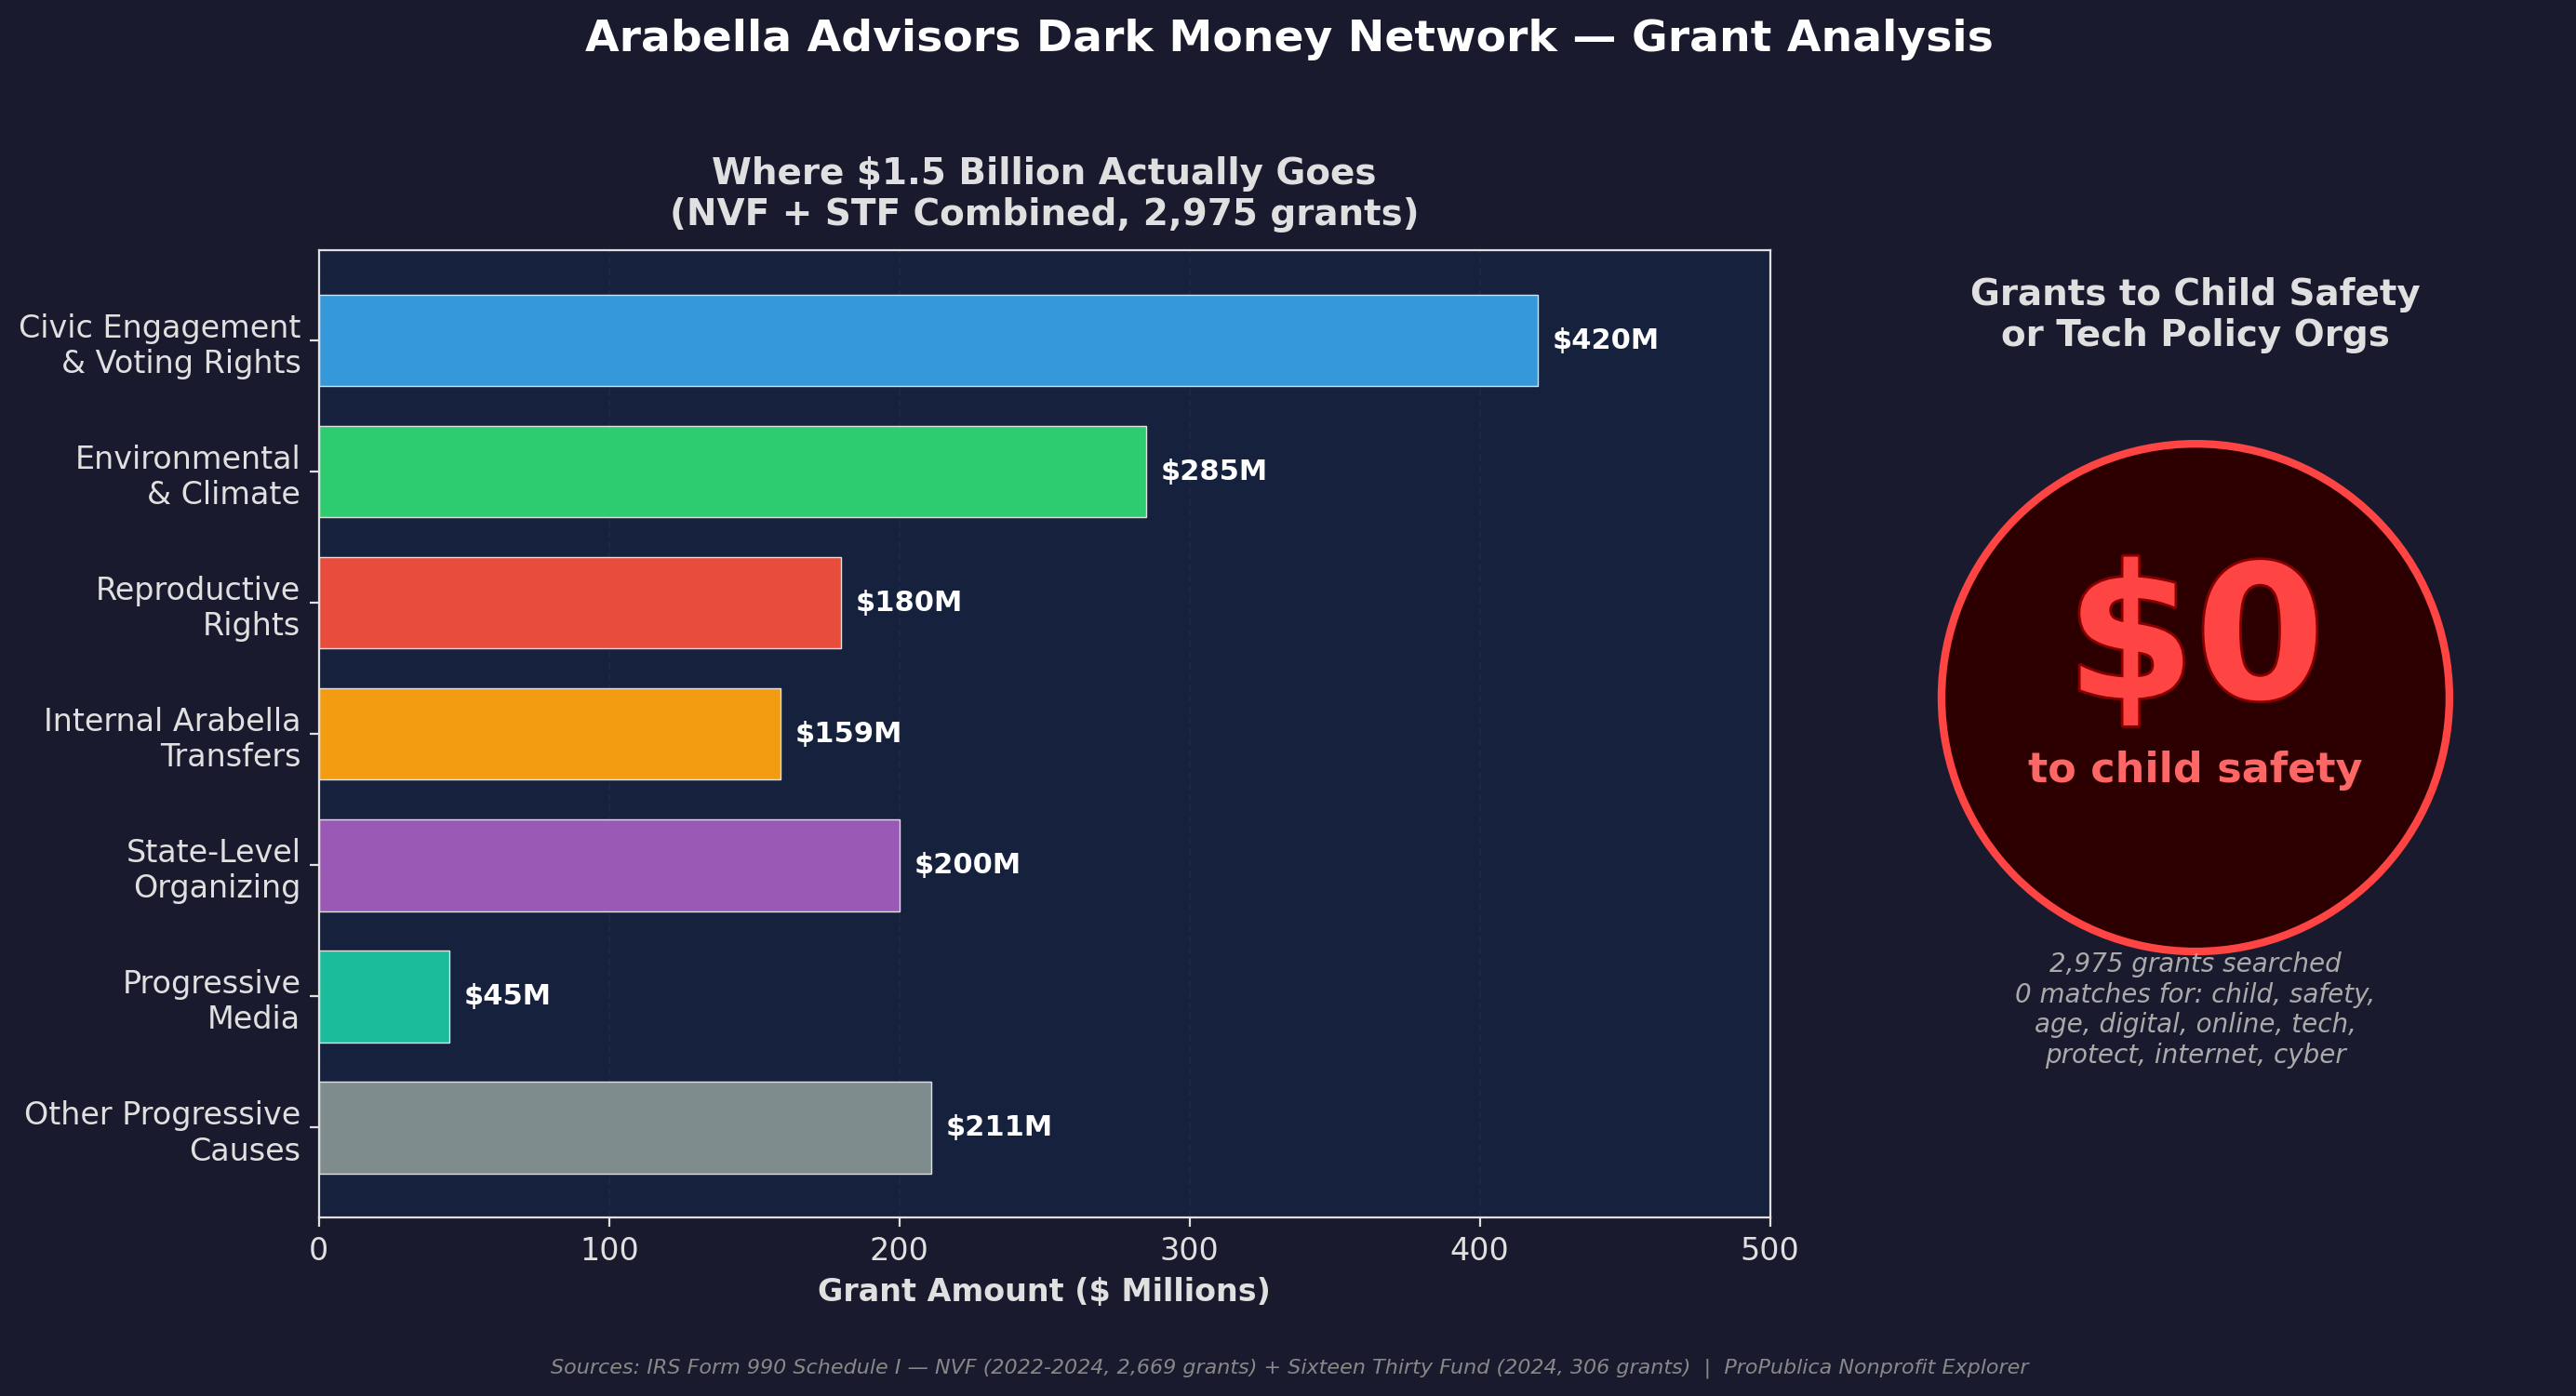 upper-up/meta-lobbying-and-other-findings
تحقيق استخباراتي مفتوح المصدر في حملة الضغط متعددة القنوات التي تقوم بها ميتا لدعم قانون مسؤولية متجر التطبيقات، مع تتبع تدفقات الأموال الخفية،…
 edi-marc/vulnerability_list
يحتوي هذا المستودع على معلومات حول CVEs التي تم العثور عليها أثناء نشاطي.
 jimmyader/cheatsheethost
صفحة مستضافة محليًا لأوراق الغش. تُستخدم حاليًا في الهندسة العكسية ومستضافة في مختبرات لأتمكن من تقييد أو الاستغناء عن (قفل جدار الحماية) حركة المرور…








