
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 tg12/phantomstars
الكشف الآلي وتتبّع التفاعلات المزيّفة على GitHub — CI يومي، بدون أي بنية تحتية
 horkimhab/cve-2026-20262
# CVE-2026-20262 - مسودة
 pedramamini/awesome-yara
قائمة منتقاة من قواعد YARA الرائعة والأدوات والأشخاص.
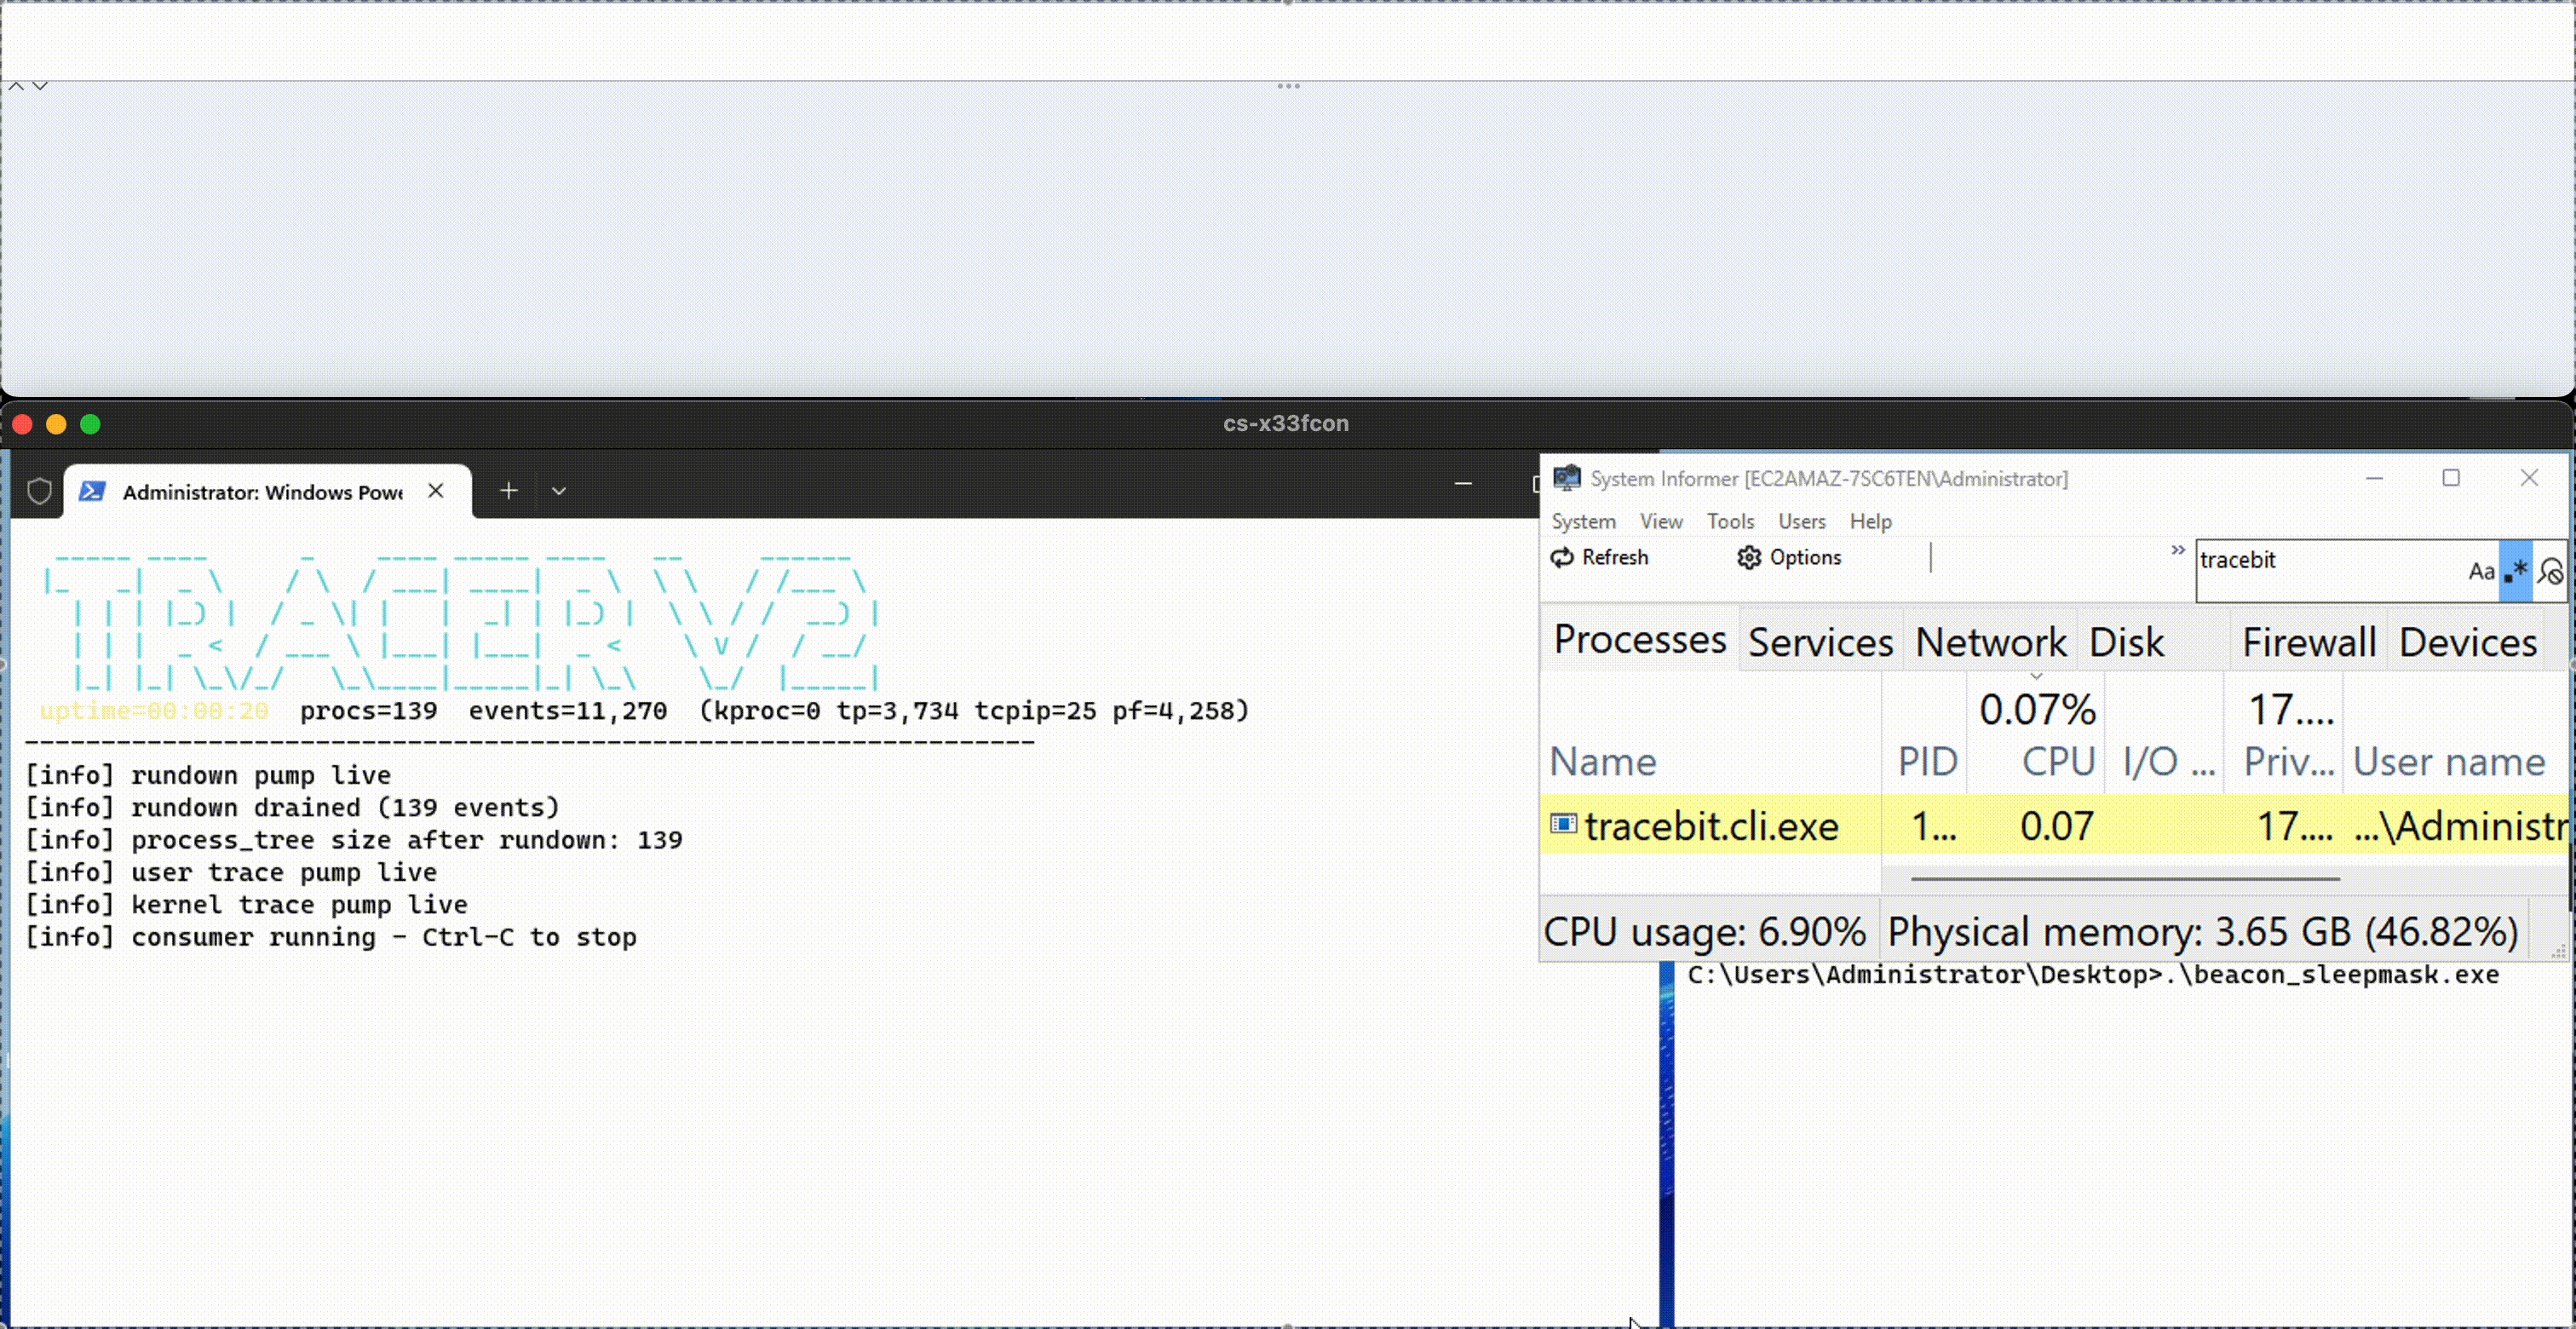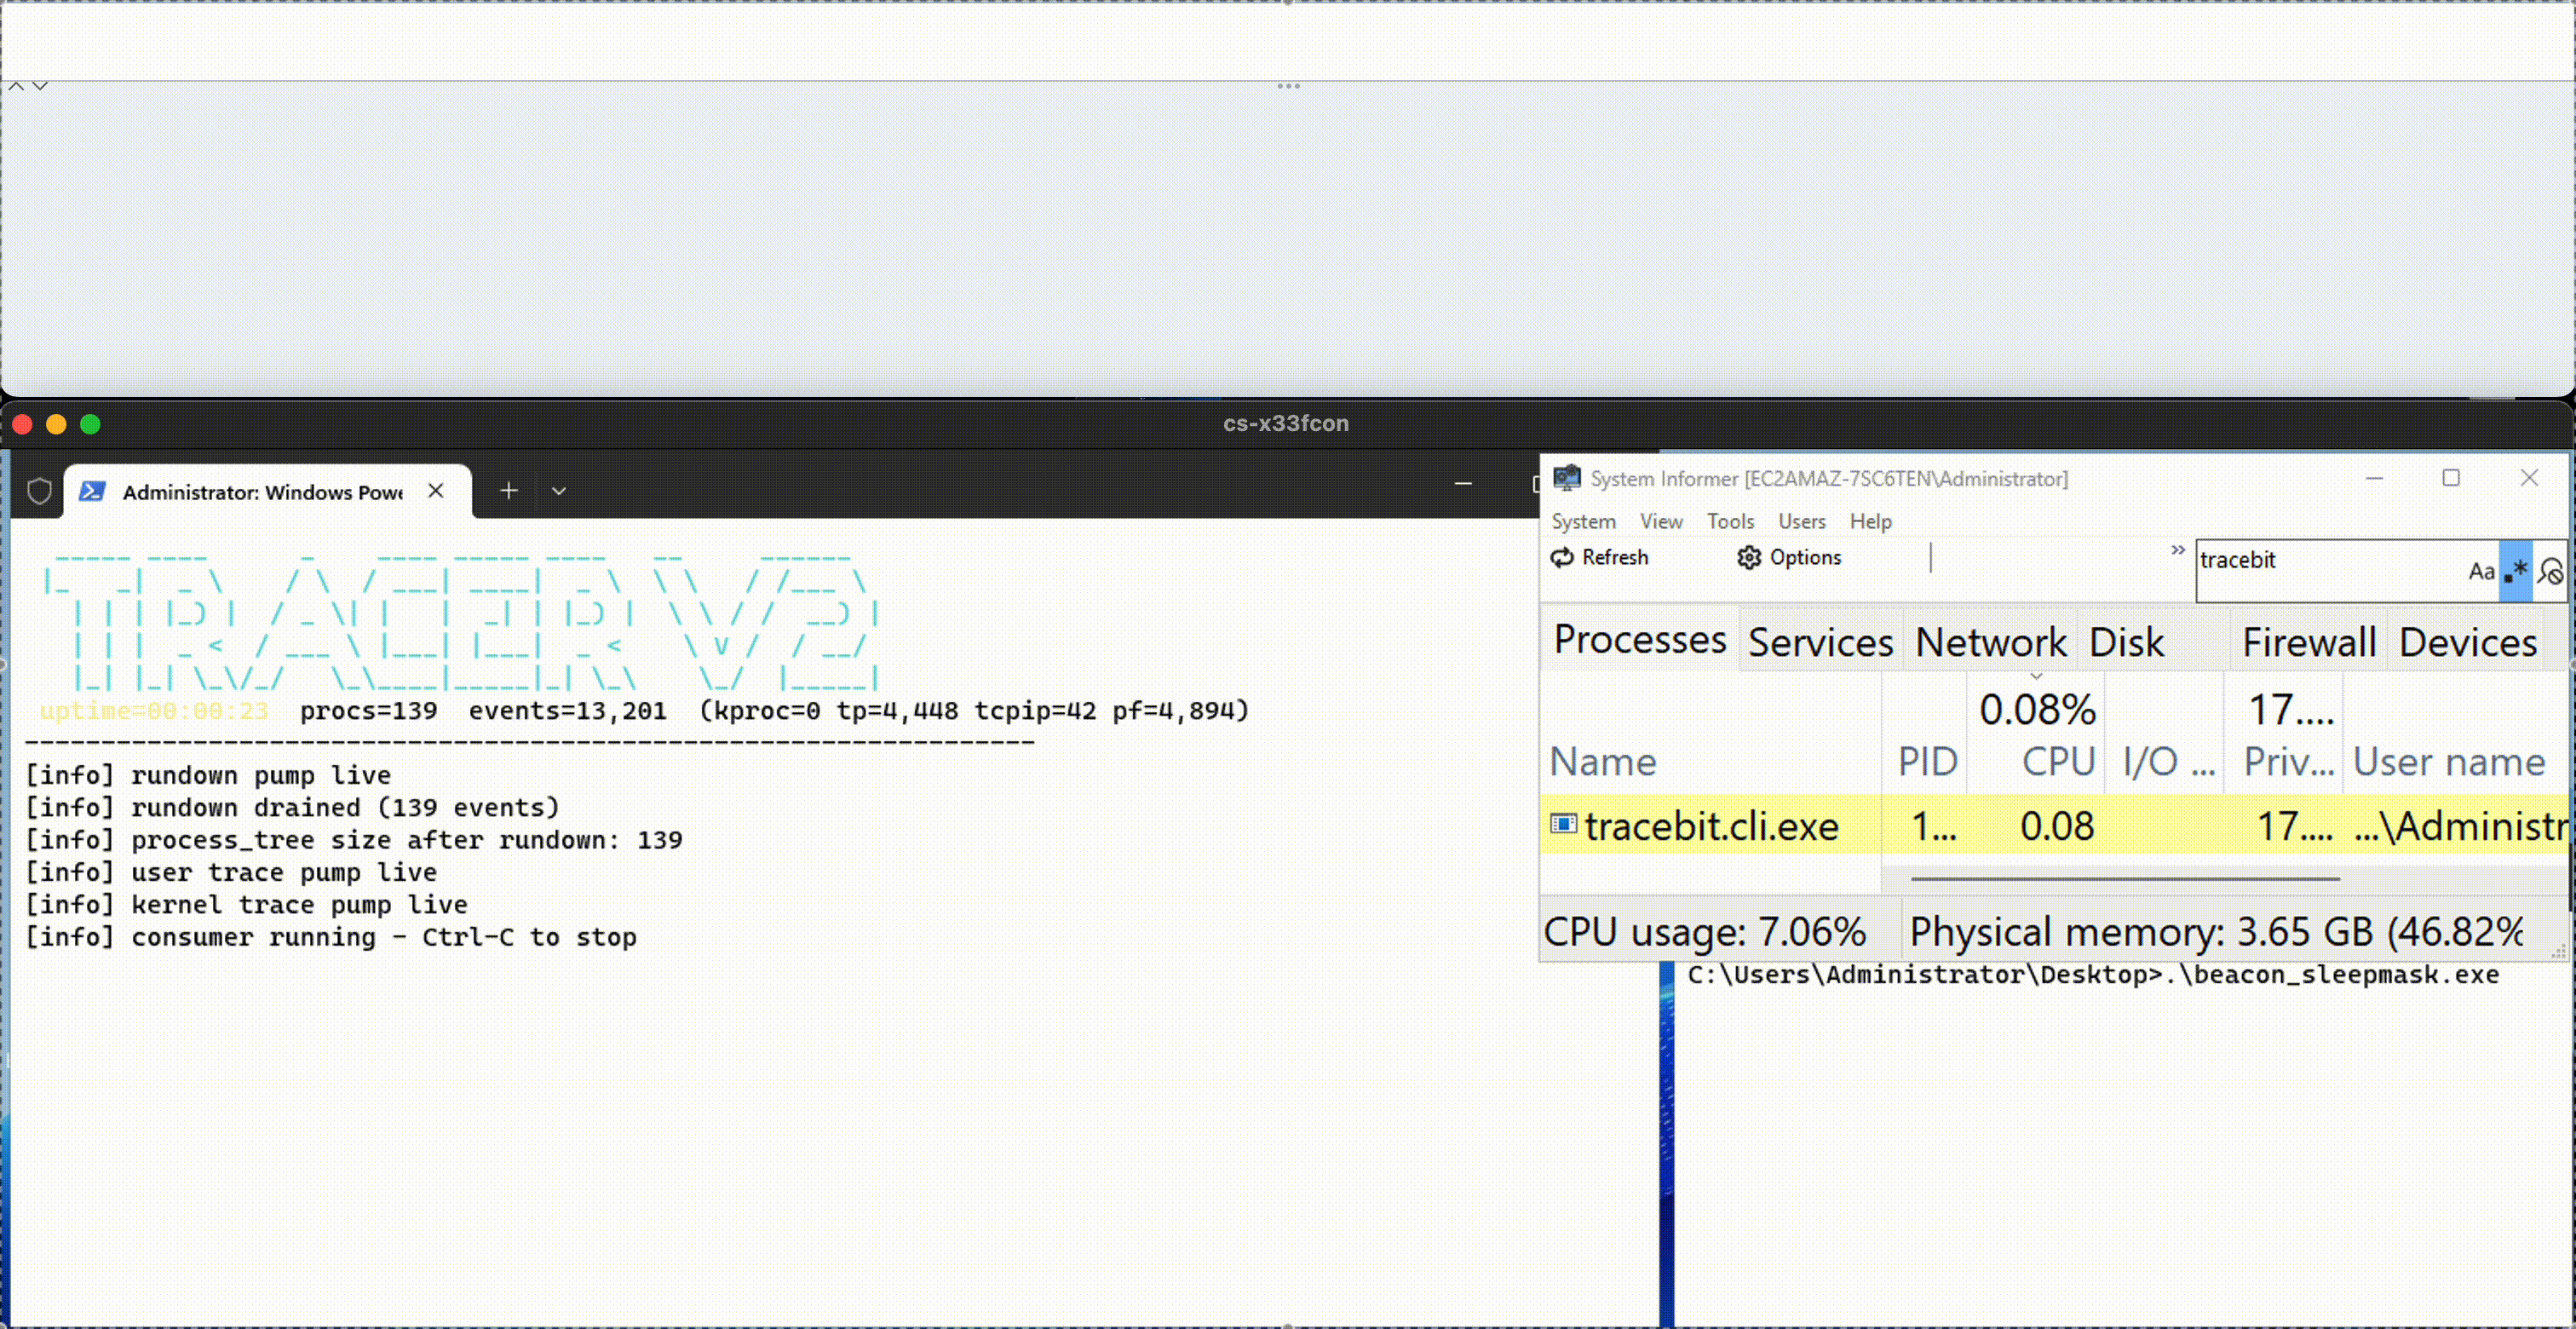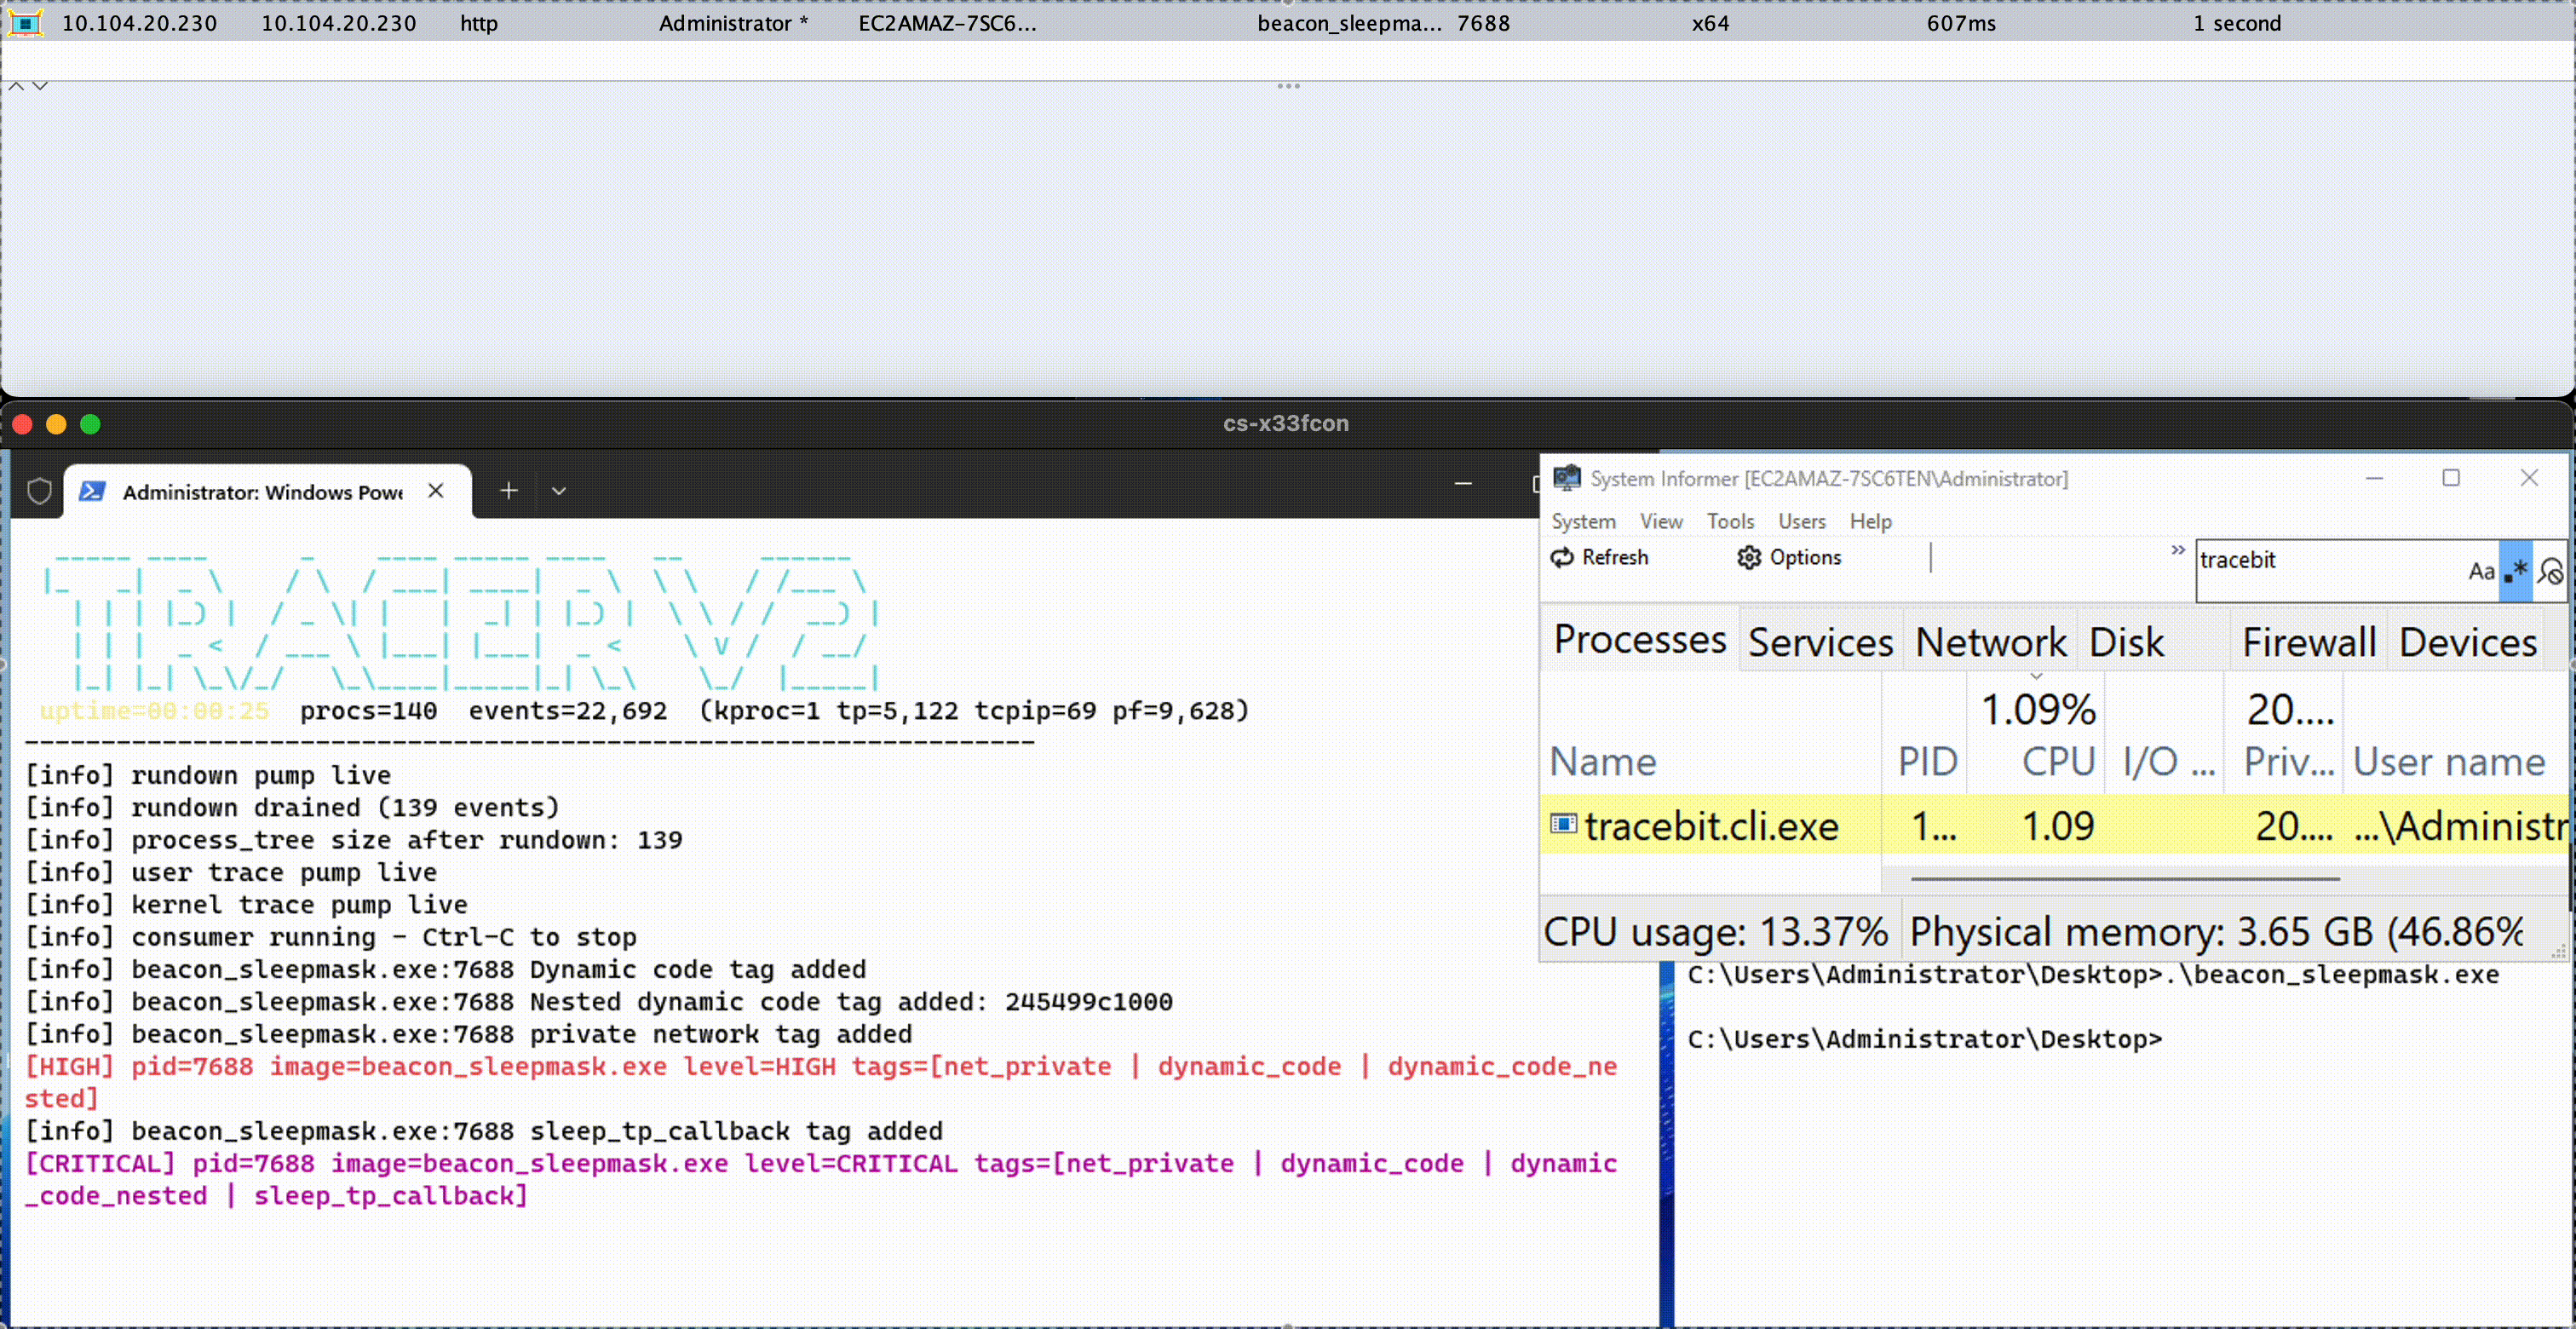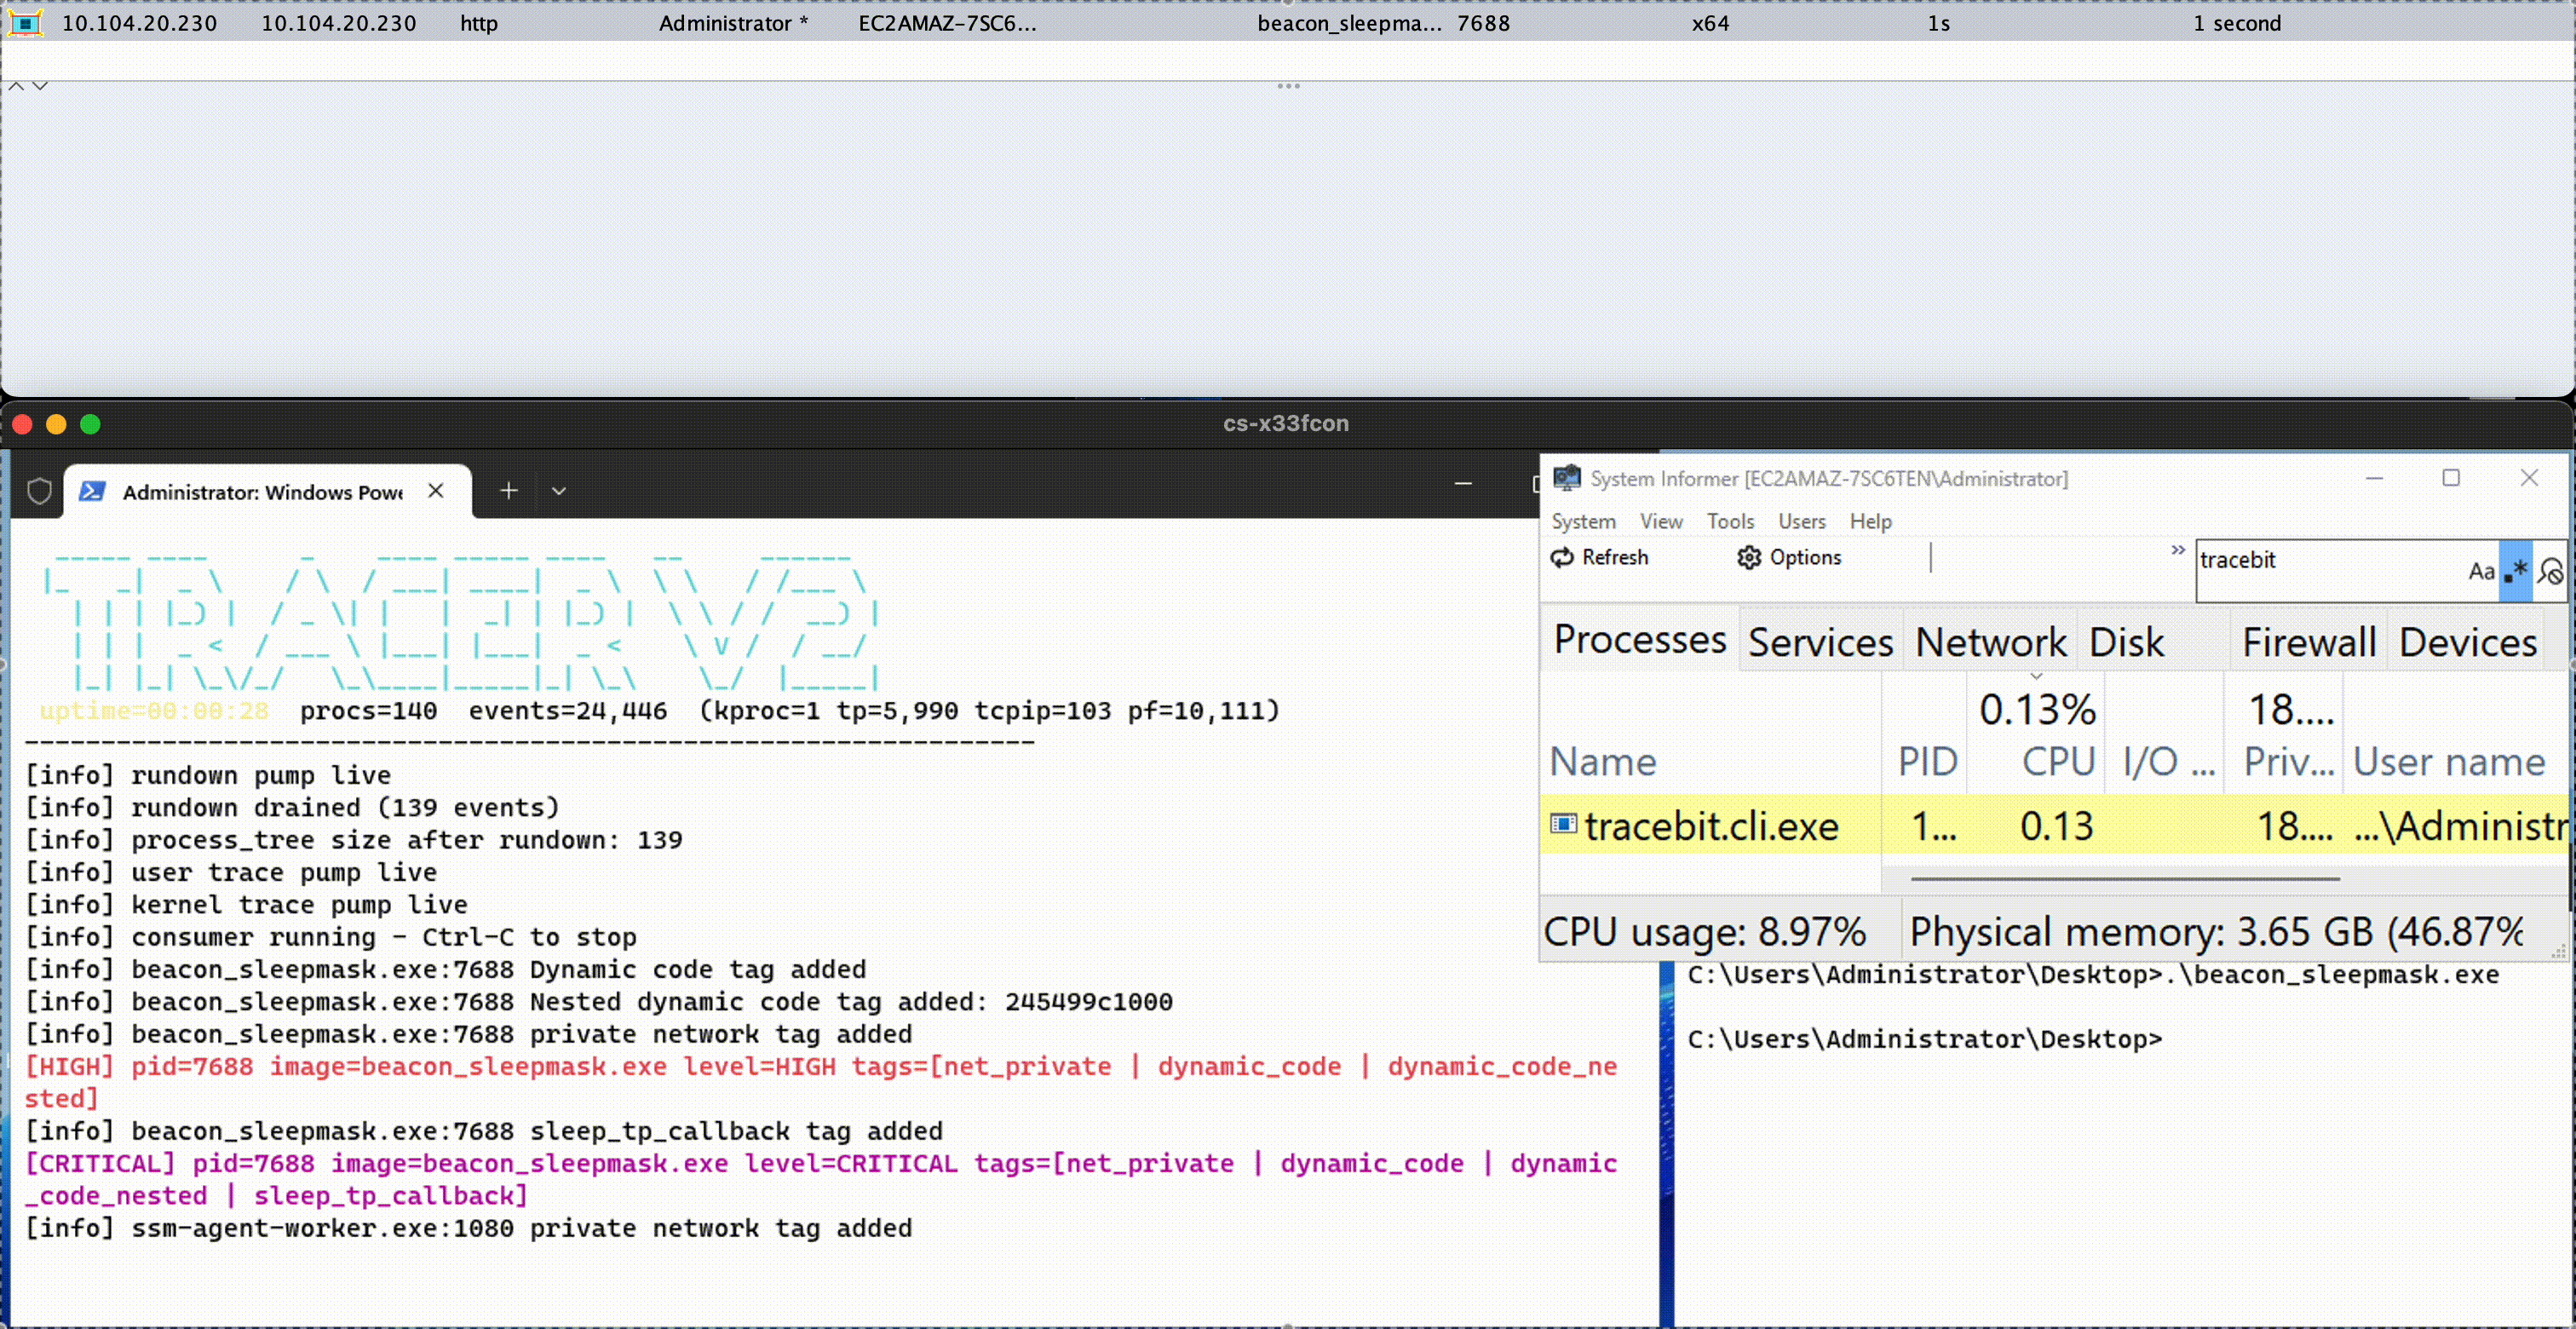 threathunters-io/kassandra_x33fcon_2026
يحتوي هذا المستودع على أداة البحث التي تم تقديمها في x33fcon 2026، إلى جانب شرائح العرض التقديمي المرتبطة بها. تُتاح هذه المحتويات لأغراض البحث…
 webbreacher/obsidian-osint-templates
هذه القوالب هي اقتراحات لكيفية استخدام أداة تدوين الملاحظات Obsidian أثناء تحقيق OSINT. البيانات النموذجية في هذه الملفات يجب أن تتيح لك إقامة بعض…
 0xblackash/cve-2021-44228
CVE-2021-44228
 0xdigimon/penetrationtesting_notes-
ملاحظاتي حول اختبار الاختراق
 owasp/owasp-cstg
دليل اختبار أمني سحابي محايد تجاه البائعين يتضمن مراحل منظمة للتعداد، وتصعيد الامتيازات، والحركة الجانبية، وما بعد الاستغلال عبر منصات AWS وAzure…
 horkimhab/cve-2026-0273
CVE-2026-0273 - مسودة
 ishankaru/cve-2026-23111-nftables-lab
مدقق التعرض ومختبر آمن للجهاز الظاهري المؤقت لثغرة CVE-2026-23111 (تصعيد الامتيازات المحلي بسبب استخدام بعد التحرير في nf_tables في Linux). دفاعي:…
 roninforge/roninforge-angularjs-migration
إرشادات ترحيل AngularJS 1.x إلى Angular 18 لـ GitHub Copilot. مستودع المصدر للحقيقة لـ github/awesome-copilot/instructions/angularjs-to-angular-18.ins…

 toxicbishop/supply-chain
دليل شامل لأمن سلسلة توريد البرمجيات. توفر هذه المخطوطة مفتوحة المصدر لمحترفي الأمن والمطورين استراتيجيات عملية للدفاع ضد تهديدات النظام البيئي.
 0xblackash/cve-2026-4480
CVE-2026-4480
 horrister/moveit-transfer-cve-2023-34362
مستودع أبحاث ثغرات مُنظّم يحتوي على تقارير مفصّلة، ونصوص إثبات المفهوم (PoC)، وأدوات كشف مؤشرات الاختراق (IOC) للحوادث الأمنية الواقعية مثل…
 horkimhab/cve-2026-45067
CVE-2026-45067 - مسودة
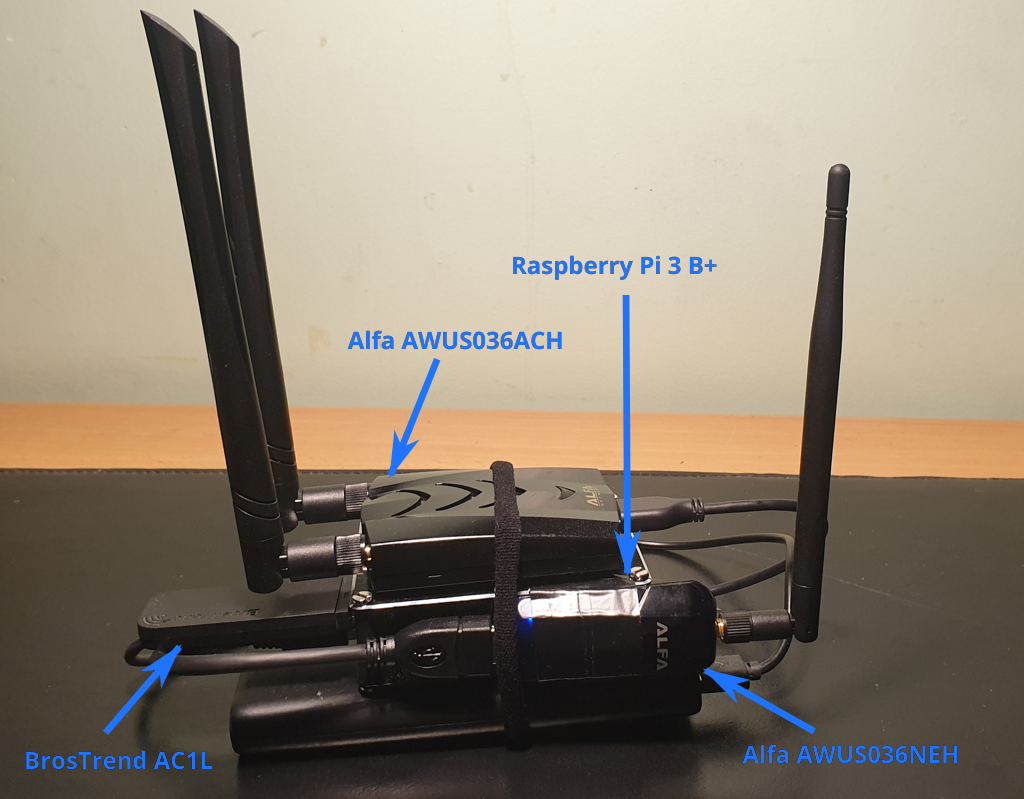 koutto/pi-pwnbox-rogueap
صندوق اختراق منزلي الصنع :rocket: / نقطة وصول مارقة :satellite: يعتمد على Raspberry Pi — أوراق غش لاختراق WiFi + خريطة ذهنية :bulb:
 juliocesarfort/public-pentesting-reports
قائمة بتقارير اختبار الاختراق العامة المنشورة من قبل عدة شركات استشارية ومجموعات أمنية أكاديمية.
 horrister/log4shell-cve-2021-44228
مجموعة منسقة من كتابات الثغرات المتعمقة مع تحليل فني كامل وسكربتات كشف إثبات المفهوم وقوائم IOC وإرشادات المعالجة للحوادث الأمنية الواقعية.








