
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 pvharmo2/gha-lab-fb6df3d456
مختبر أبحاث أمنية مُصرَّح به يعيد إنتاج CVE-2025-46820 (GHSA-cwj7-6v67-2cm4): GITHUB_TOKEN تم حفظه في القطع الأثرية القابلة للتنزيل علنًا في CI في…
 horkimhab/cve-2026-20212
مستودع تعليمي لتعلّم والبحث في ثغرة CVE-2026-20212 في بيئات خاضعة للرقابة، مع الاستخدام المصرّح به فقط. يوفر موارد للتوعية بالثغرات الأمنية وممارسات…
 pvharmo2/gha-lab-ba8e0c4217
# مختبر أبحاث أمنية مُصرّح به: إعادة إنتاج CVE-2024-42370 / GHSA-4hq2-rpgc-r8r7 (حقن متغيرات البيئة في docs-preview.yml) — لقطة من…
 horkimhab/cve-2026-52810
مستودع تعليمي لتعلّم والبحث في ثغرة CVE-2026-52810 في بيئات خاضعة للتحكم، مع إرشادات الإعداد وروابط لمجموعات PoC ذات الصلة.
 xoessie/cve-2026-83548-sonicwall-sma1000-analysis
تحليل الثغرة الأمنية CVE-2026-83548 التي تؤثر على أنظمة الأمان SonicWall SMA1000.
 horkimhab/cve-2026-19949
مستودع تعليمي يوفّر إثبات المفهوم لـ CVE-2026-19949، مخصص لأبحاث واختبارات الأمن المصرح بها في بيئات معزولة.
 horkimhab/cve-2026-59822
مستودع تعليمي لتعلّم والبحث في ثغرة CVE-2026-59822 في بيئات خاضعة للتحكم، مع إرشادات الإعداد ودليل الاستخدام الأخلاقي لاختبارات الأمان المصرّح بها.
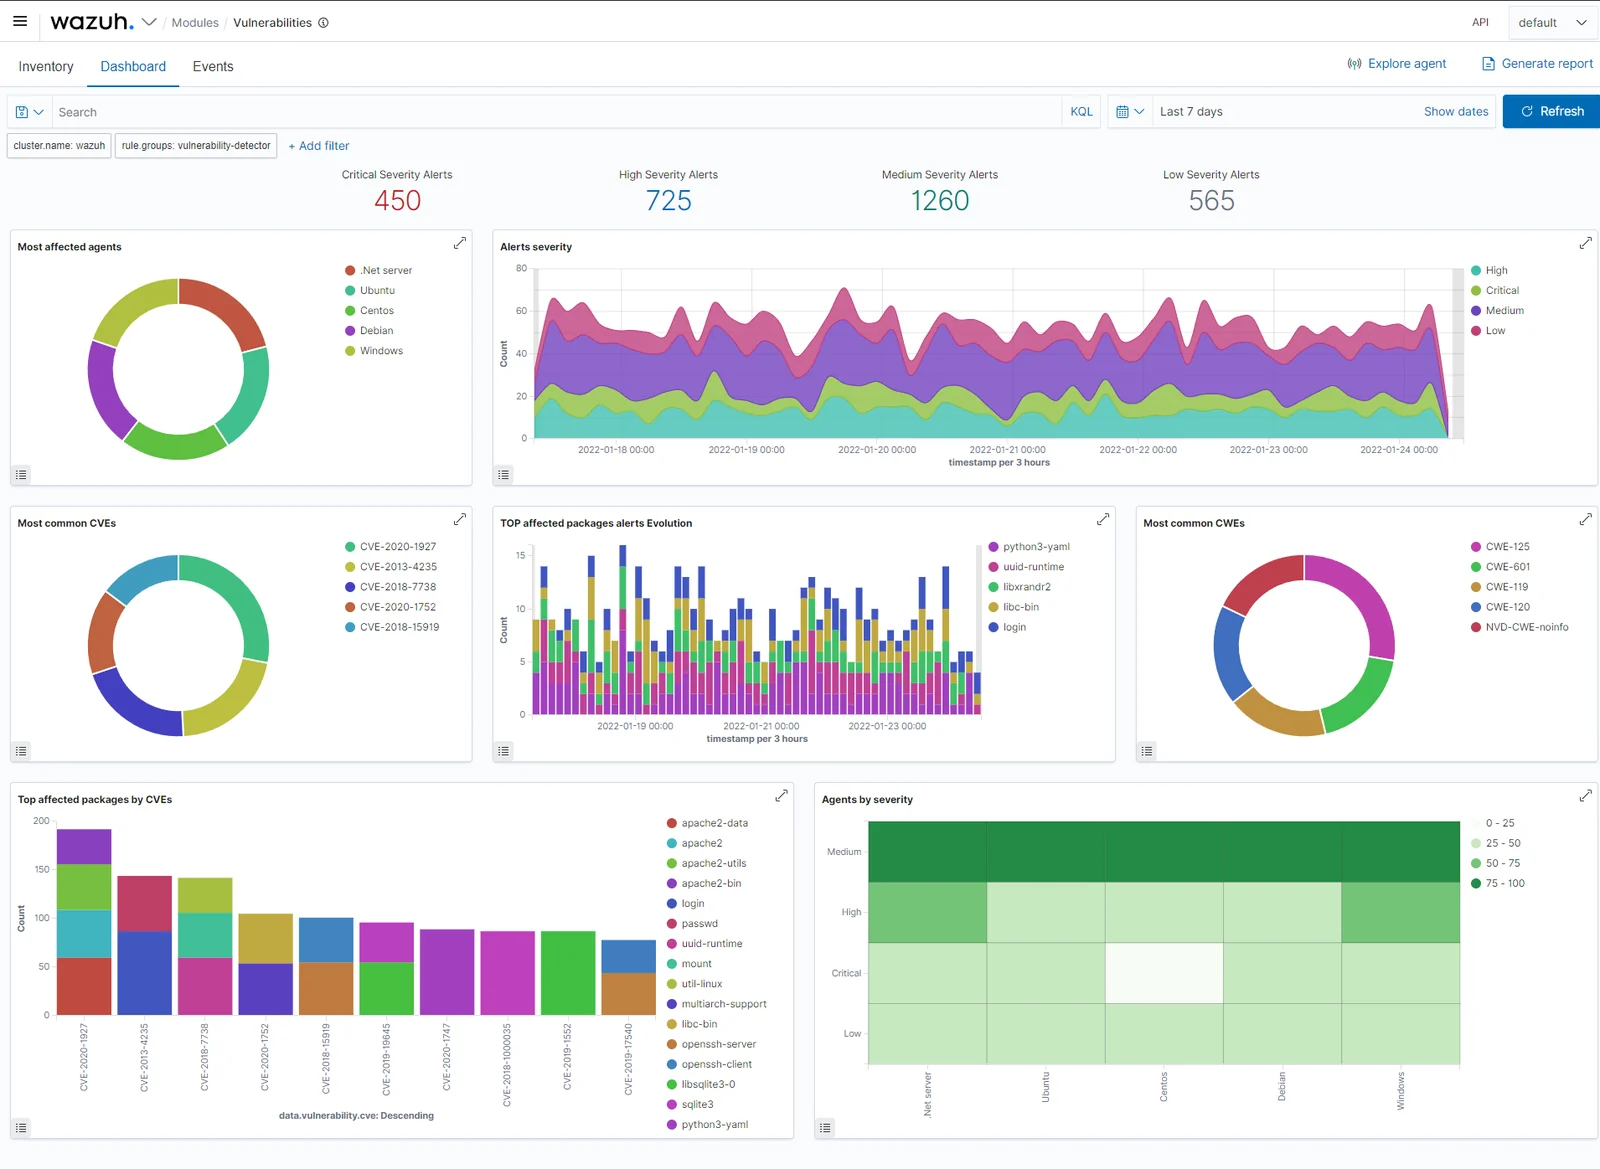 pvharmo2/gha-lab-becf103a54
إعادة إنتاج مصرّح بها لأغراض البحث الأمني لثغرة CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x): تسريب GITHUB_TOKEN في صناديق سير عمل تكامل wazuh FIM لنظام…
 tcollins-hashicorp/vault-cve-2026-5006-audit
أداة تدقيق وتعليمية لثغرة CVE-2026-5006، وهي ثغرة حقن الشرطة المائلة في السياسات المُنمّطة في Vault. تتضمن سكربت تدقيق للقراءة فقط يولّد تقارير…
 paparojonathan/cve-2026-9335-keras-hdf5-externallink
CVE-2026-9335: KerasFileEditor وload_weights يتبعان روابط h5py الخارجية، مما يكشف عن محتويات ملفات HDF5 المحلية التعسفية في keras ≤ 3.14.0. استشارة…
 pvharmo2/gha-lab-23db52563c
مختبر أبحاث أمنية: إعادة إنتاج CVE-2025-10894 (حقن عنوان PR في GitHub Actions) — لقطة من nrwl/nx
 sw33ber/nuclei-cve-analyzer
# خط أنابيب استخبارات CVE يقارن الثغرات الأمنية العامة CVE مع قوالب Nuclei لتحديد التغطية المفقودة للثغرات، وتصنيف الأنواع، وترتيب الأولويات.
 pvharmo2/gha-lab-d9fd584b12
# مختبر أبحاث أمنية مُصرّح به لإعادة إنتاج CVE-2024-47179 (GHSL-2024-178): سلسلة pwn-request الخاصة بتسميم القطع الأثرية في سير عمل RSSHub…
 horkimhab/cve-2026-7899
مستودع تعليمي للبحث في CVE-2026-7899، يوفر إرشادات الإعداد والموارد اللازمة لاختبار الأمان المصرح به في بيئات معزولة.
 pvharmo2/gha-lab-6ab39df295
مختبر أبحاث أمنية مُتحكَّم به لإعادة إنتاج CVE-2024-45798 (GHSA-h52q-xhg2-6jw8) في espressif/arduino-esp32 — طلب pwn عبر قطعة أثرية مسمومة من خلال…
 horkimhab/cve-2026-9586
مستودع تعليمي لـ CVE-2026-9586، يوفّر موارد إثبات المفهوم وإرشادات للبحث الأمني المصرّح به، وتحليل الثغرات، والاختبارات المعملية في بيئات معزولة.
 577industries/aegisgraph
AegisGraph: منصة أدلة تقييم طبقة التطبيقات القائمة على الرسوم البيانية لتطبيقات المراسلة الآمنة (SMAs). بحث DARPA ASEMA HR0011SB20254-12 المستوى 3.…
 intelowlproject/intelowl
منصة استخبارات تهديدات قابلة للتوسع تُثري المؤشرات والملفات باستخدام أكثر من 200 محلل، مع واجهة مستخدم رسومية مدمجة، وواجهة REST API، وسير عمل آلي…








