
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 google/kernel-sanitizers
Linux内核消毒器,Linux内核的快速错误检测器
 offensive-security/exploitdb-bin-sploits
مستودع قاعدة بيانات الاستغلال القديم - المستودع الجديد موجود على https://gitlab.com/exploit-database/exploitdb-bin-sploits
 rcesecurity/advisories
النشرات الأمنية
 medicean/vulapps
إعداد سريع لبيئات ثغرات متنوعة (Various vulnerability environment)
 serhalp/test-cve-2025-29927
تحقق من أن Next.js CVE-2025-29927 على Netlify غير معرضة للخطر
 przemoc/xz-backdoor-links
apocalypxze: باب خلفي لـ xz (2024) المعروف أيضًا باسم CVE-2024-3094 روابط ذات صلة
 leetxyz/cve-2021-44228-advisories
قائمة إشعارات الشركات log4j
 ansvar-systems/eu_compliance_mcp
خادم MCP للامتثال يركز على الاتحاد الأوروبي
 arpsyndicate/bug-bounty-domains
النطاقات التابعة لأشهر برامج مكافآت الثغرات العامة. [ليس للبرامج غير النقدية أو الخاصة]
 mandiant/threatpursuit-vm
آلة افتراضية لمطاردة التهديدات (VM): توزيعة مفتوحة المصدر بالكامل وقابلة للتخصيص تعتمد على ويندوز وتركز على تحليل معلومات التهديدات والصيد، مصممة…
 ffffffff0x/digital-privacy
مصادر حماية المعلومات والاستخبارات مفتوحة المصدر (OSINT) | حل متكامل لجمع وحماية وتنظيف الخصوصية الرقمية، بالإضافة إلى مواجهة الاستخبارات مفتوحة…
 twintproject/twint-utils
مجموعة من السكربتات لمشروع TWINT
 jerlendds/osintbuddy
رسوم بيانية للعقد، وتنقيب بيانات OSINT، وإضافات. اربط البيانات غير المهيكلة والبيانات العامة للحصول على رؤى تحويلية. يمكن العثور على النسخة المعاد…
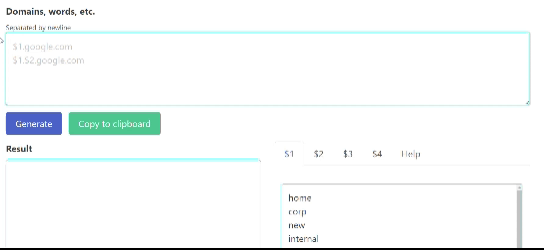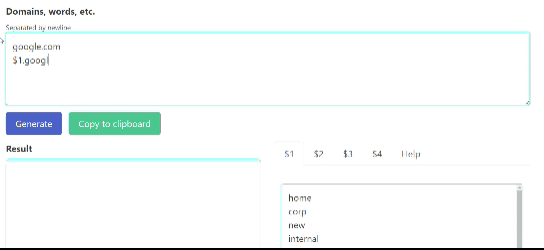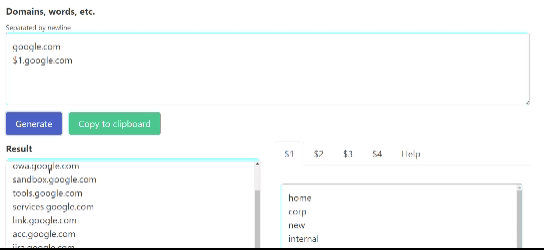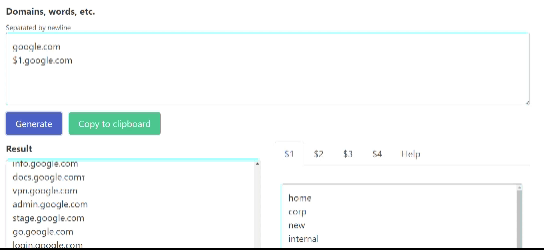 zzzteph/probable_subdomains
أداة تحليل وتوليد النطاقات الفرعية. اكشف الخفي!
 mandiant/heyserial
إنشاء قواعد صيد برمجيًا لاستغلال إلغاء التسلسل (Deserialization) باستخدام كلمات مفتاحية متعددة، وسلاسل الأدوات (Gadget Chains)، وأنواع الكائنات،…
 swimlane/pyattck
حزمة بايثون للتفاعل مع إطار عمل Mitre ATT&CK Framework
 cyb3rward0g/invoke-attackapi
سكريبت PowerShell للتفاعل مع إطار عمل MITRE ATT&CK عبر واجهة برمجة التطبيقات الخاصة به.









