
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 kaleth4/cve-2026-33826
تحليل تفصيلي لثغرة CVE-2026-33826، وهي ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد (RCE) في Active Directory، بما في ذلك تقنيات الاستغلال التقنية،…
 kaleth4/cve-2026-28363
نشرة أمنية تفصّل CVE-2026-28363، وهي ثغرة RCE حرجة في OpenClaw، بما في ذلك التحليل الفني ومقاييس CVSS وخطوات التخفيف لأغراض دفاعية.
 fevar54/cve-2026-21533_scanner.py
كاشف CVE-2026-21533: تصعيد الامتيازات إلى SYSTEM في خدمات سطح المكتب البعيد (RDS) في ويندوز.
 esteban11121/wsus-rce-mitigation-59287
دليل استجابة سريعة وسكربت تدقيق لـ CVE-2025-59287 (RCE حرجة في WSUS).
 joseph19820124/openclaw-vuln-report
# تحليل تقرير الثغرة الأمنية CVE-2026-25253 تقرير تحليل ثغرة أمنية باللغة الصينية لـ CVE-2026-25253، يوضح بالتفصيل خلل اختطاف WebSocket عبر المواقع…
 ciphercloak/cve-2026-41651
يوفر تفاصيل تقنية وإرشادات التخفيف لثغرة تصعيد الامتيازات Pack2TheRoot (CVE-2026-41651) التي تؤثر على أنظمة لينكس.
 chinyemba-ck/moveit-cve-2023-34362
عرض فيديو يحلل التفاصيل التقنية والنطاق والدروس المستفادة من ثغرة MOVEit CVE-2023-3462 (المشروع النهائي لدورة CS50 مقدمة في الأمن السيبراني)
 belazy167/next-picomatch-cve-repro
# إعادة إنتاج بسيطة لتجميع Next.js 16.2.4 مع picomatch 4.0.3 (CVE-2026-33671)
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد (RCE) دون مصادقة في Windows Server Update Services (WSUS) عبر إلغاء تسلسل غير آمن لـ…
 4jfinder/4jfinder.github.io
صفحة قابلة للبحث لقائمة البائعين والبرامج المتأثرة بـ CISA Log4j (CVE-2021-44228)
 3zizme/cve-2023-49339
نقطة ضعف أمنية حرجة في نظام Ellucian Banner
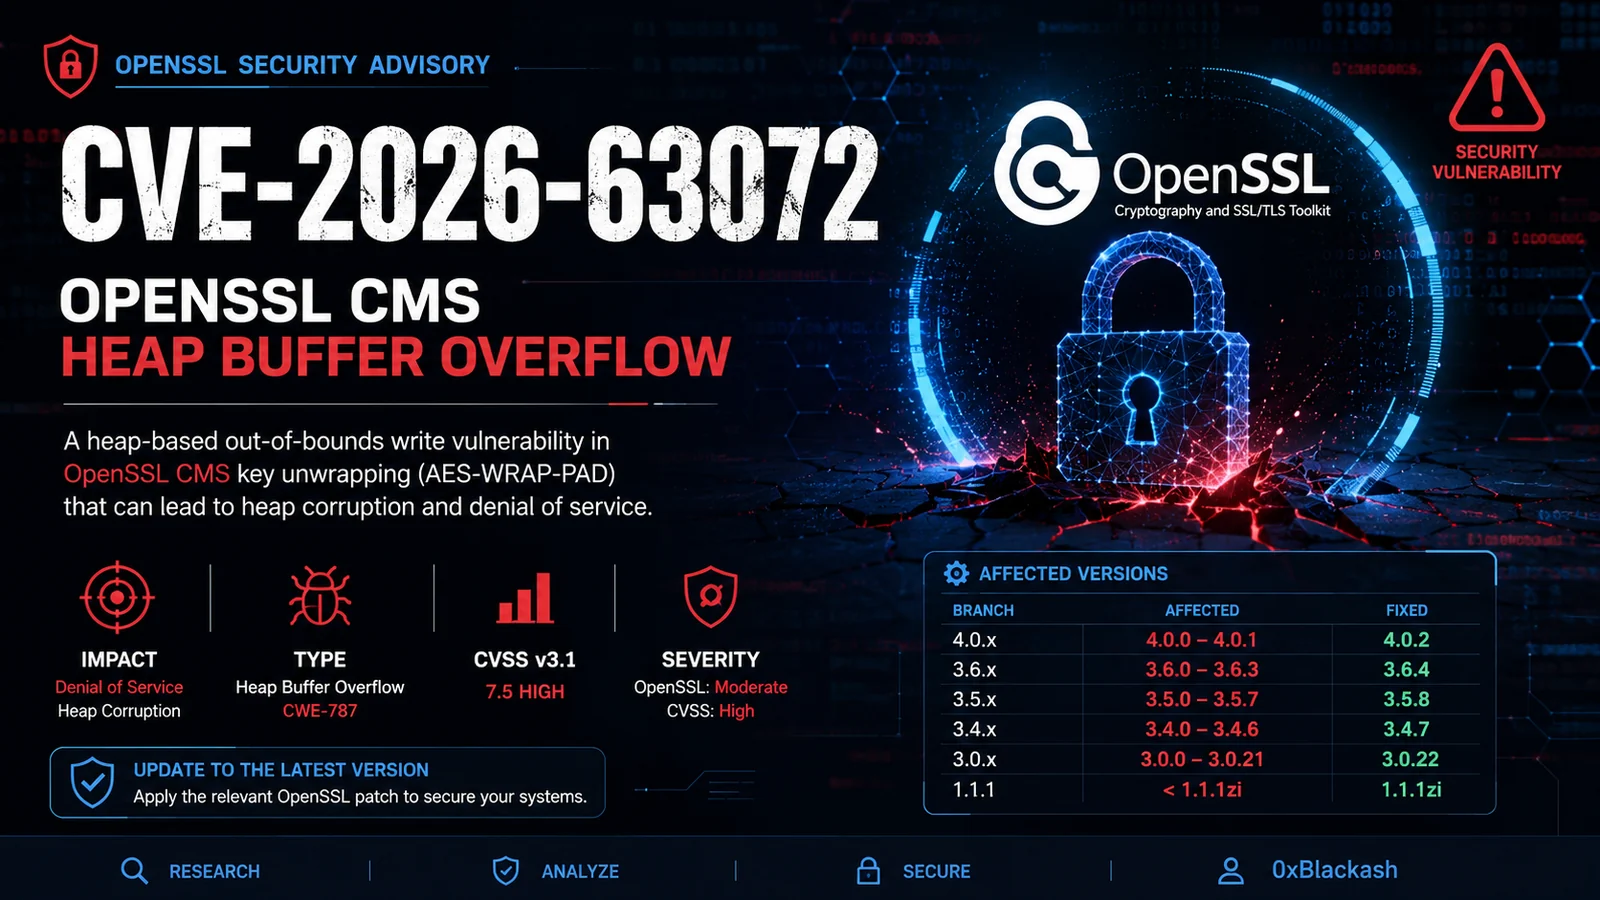 0xblackash/cve-2026-63072
تحليل فني لـ CVE-2026-63072، وهو تجاوز سعة المخزن المؤقت في الكومة (heap buffer overflow) في فك تغليف مفاتيح CMS في OpenSSL، ويغطي السبب الجذري،…
 threedr3am/learnjavabug
# عروض توضيحية للثغرات والتقنيات المتعلقة بأمان Java أكواد عملية لاستغلال ثغرات إلغاء التسلسل (Deserialization) في Java الأصلي، وFastjson، وJackson،…
 zebberncve/cve-2026-39371
استشارة أمنية لـ rwsdk sdk ⌯⌲ 5000 تنزيل أسبوعي
 zebberncve/cve-2026-39983
استشارة لـ basic-ftp ⌯⌲ 20 مليون تنزيل أسبوعي
 zebberncve/npm-cve-2026-26830-26833
صفحة الدليل لإشعارات CVE-2026-26830 حتى CVE-2026-26833
 haomin-yu/cve-2024-13176-timing-analysis
مواد التحليل المُجهَّز وإعادة الإنتاج لتسريب التوقيت في ECDSA في OpenSSL CVE-2024-13176
 fevar54/cve-2026-68820-mitigation-poc-
عرض تعليمي لتخفيف CVE-2026-68820: ثغرة Use-After-Free في afd.sys على Windows.








