
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 gkweb76/exploits
مجموعة من شِل كود (shellcode) واستغلالات إثبات المفهوم (proof-of-concept) للثغرات الأمنية المعروفة، مخصّصة للاختبار المحلي والتحقق من أمان البرامج أو…
 0xblackash/cve-2026-54121
CVE-2026-54121
 anuvindhs/how-to-check-patch-secure-log4j-cve-2021-44228
مستودع/مركز معلومات شامل لكل المعلومات ذات الصلة بثغرات log4j.
 r4bbit-r4/directus-preso
عرض تقديمي حول CVE-2025-55746
 cameloo1/sharepoint-toolshell-micro-postmortem
تحليل مصغر قابل للتكرار لحادثة لموقع SharePoint المحلي من مايكروسوفت "ToolShell" (CVE-2025-53770): لقطة من ATT&CK، جدول "السجلات المهمة"، ثلاثة…
 aschen/log4j-patched
توفير نسخة مصححة من Log4J ضد CVE-2021-44228 و CVE-2021-45046 بالإضافة إلى سكربت لتطبيق التصحيح يدويًا بنفسك
 tfawnies/cve-2026-64633
تم إنشاء حمولات تحليل CVE-2026-64633 مع متغيرات مستندات المعالجة/الضبط وبيان يربط المعرّفات والأزواج لإعادة إنتاج التجربة.
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
نشرة أمنية: حقن ترويسات HTTP عبر CR وLF غير مُتحقَّق منها في قيم الترويسات (tiny_http)
 mbadanoiu/mal-009
MAL-009: ربط غير آمن للعلامتين T و TT في Zip لنظام لينكس
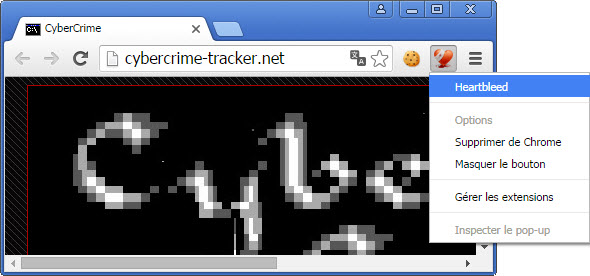 mre-fog/cve-2014-0160-chrome-plugin
إضافة كروم مُهملة تتحقق من المواقع بحثًا عن ثغرة Heartbleed (CVE-2014-0160) عبر واجهة برمجة تطبيقات، مع كود استغلال مرتبط لأغراض مرجعية تعليمية.
 horkimhab/cve-2026-53805
CVE-2026-53805 - مسودة
 horkimhab/cve-2026-42530
CVE-2026-42530 - مسودة
 horkimhab/cve-2026-42055
CVE-2026-42055 - مسودة
 horkimhab/cve-2026-39987
CVE-2026-39987 - مسودة
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
نسخة مصححة من مستودع DSpace لمعالجة الثغرة CVE-2022-31195، توفر منصة آمنة لإدارة الأصول الرقمية مع تعزيز تخفيف الثغرات للمستودعات المؤسسية القائمة…
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
مستودع يحتوي على كود مصدر DSpace 4.4 مع التركيز على CVE-2016-10726، مما يوفر مرجعًا لتحليل الثغرات ودراسة تعليمية لتطبيق الويب المتأثر.
 jaytarr-geo/nextjs-lodash-cve-2025-13465-repro
# بيئة إعادة إنتاج لـ CVE-2025-13465، توضح ثغرة أمنية في تطبيقات Next.js التي تستخدم Lodash. توفر إعدادًا بسيطًا لاختبار وتحليل الخلل الأمني.
 gmh5225/cve-2003-0358
من خلال تمرير سلسلة كبيرة جدًا عند استدعاء nethack، من الممكن إفساد الذاكرة. كما أن jnethack و falconseye عرضة لهذه الثغرة أيضًا.








