
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 z3r0space/cve-2015-3306
يحتوي هذا على استغلال بملف واحد لثغرة ProFTPd 1.3.5 mod_copy (CVE-2015-3306)، وخاصةً لـ TryHackMe Kenobi Lab.
 behindsecurity/htb-wifinetictwo-exploit
نص بايثون بسيط لاستغلال CVE-2021-31630 في HTB WifineticTwo CTF
 lgenagul/cve-2023-4220-proof-of-concept
رفع ملف كبير بدون مصادقة في Chamilo LMS يسمح بتنفيذ كود عن بُعد
 viardant/cve-2021-29447
CVE-2021-29447 - حقن XXE بمصادقة - WordPress < 5.7.1 و PHP > 8
 paras98/cve-2021-38297-go-wasm-replication
# نسخة تعليمية لإثبات المفهوم تحاكي CVE-2021-38297، وهي تجاوز سعة المخزن المؤقت في Go WASM تؤدي إلى XSS مخزّن. تتضمن إعداد التطبيق القابل للاستغلال،…
 ubuntustrike/cve-2017-9805-apache-struts-fuzz-n-sploit
سكربت لفحص (Fuzzing) واستغلال ثغرة Apache struts CVE-2017-9805
 giardinas-dev/audit-xss-cve-2020-7934
استغلال XSS قائم على Docker لـ CVE-2020-7934 يستهدف بوابة Liferay. يوضح تخزين النصوص البرمجية عبر المواقع من خلال حقول ملف تعريف المستخدم لسرقة…
 0xmoonrise/cve-2019-9978
cve-2019-9978 PoC
 3mpir3albert/htb_nibbles
في هذا المستودع ستجد التقرير الفني لـ Nibbles، الاستغلال لاستهداف CVE-2015-6967 وأداة autopwn في حال أردت حل الجهاز في HackTheBox
 fathallah17/overlayfs-cve-2021-3493
استغل ثغرة في نواة 2021 في أوبونتو لتصبح root فورًا تقريبًا!
 1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve
إثبات المفهوم (PoC) لثغرة CVE-2025-50365: خلل في تزوير الطلبات عبر المواقع (CSRF) في نظام PHPGurukul لإدارة توظيف الخادمات، مما يسمح بحذف فئات…
 shun1403/cve-2017-8291
مختبر قائم على Docker يوضح استغلال CVE-2017-8291 (GhostButt) عبر معالجة صور EPS في Python PIL/Pillow، مع تطبيق ويب ضعيف واستغلال إثبات المفهوم.
 juliourena/cve-2019-19470-redteamrd
تكرار استغلال CVE-2019-19470 مع كود المصدر، وأوامر WinDbg، وتعديل PEB، وأمثلة فك الترجمة لتدريب الفريق الأحمر التعليمي.
 tempuss/ctf_cve-2020-7471
تحدي CTF يستغل CVE-2020-7471، ثغرة حقن SQL في Django في PostgreSQL StringAgg، مع إعداد Docker ونصوص استغلال.
 naveen-005/next.js-middleware-bypass-vulnerability-cve-2025-29927
إثبات مفهوم أساسي لثغرة CVE-2025-29927 التي تسمح بتجاوز سكربتات الوسيطة.
 katseyres2/cve-2022-44268-pilgrimage
أداة استغلال آلية لإثبات المفهوم لـ CVE-2022-44268 (قراءة ملفات عشوائية في ImageMagick) مع توليد حمولة PNG، مصممة لتحديات CTF واختبار الاختراق.
 cinnamon1212/modified-cve-2020-10915-msfmodule
هذا ليس استغلالاً أصليًا. هذه نسخة مدققة لصندوق THM.
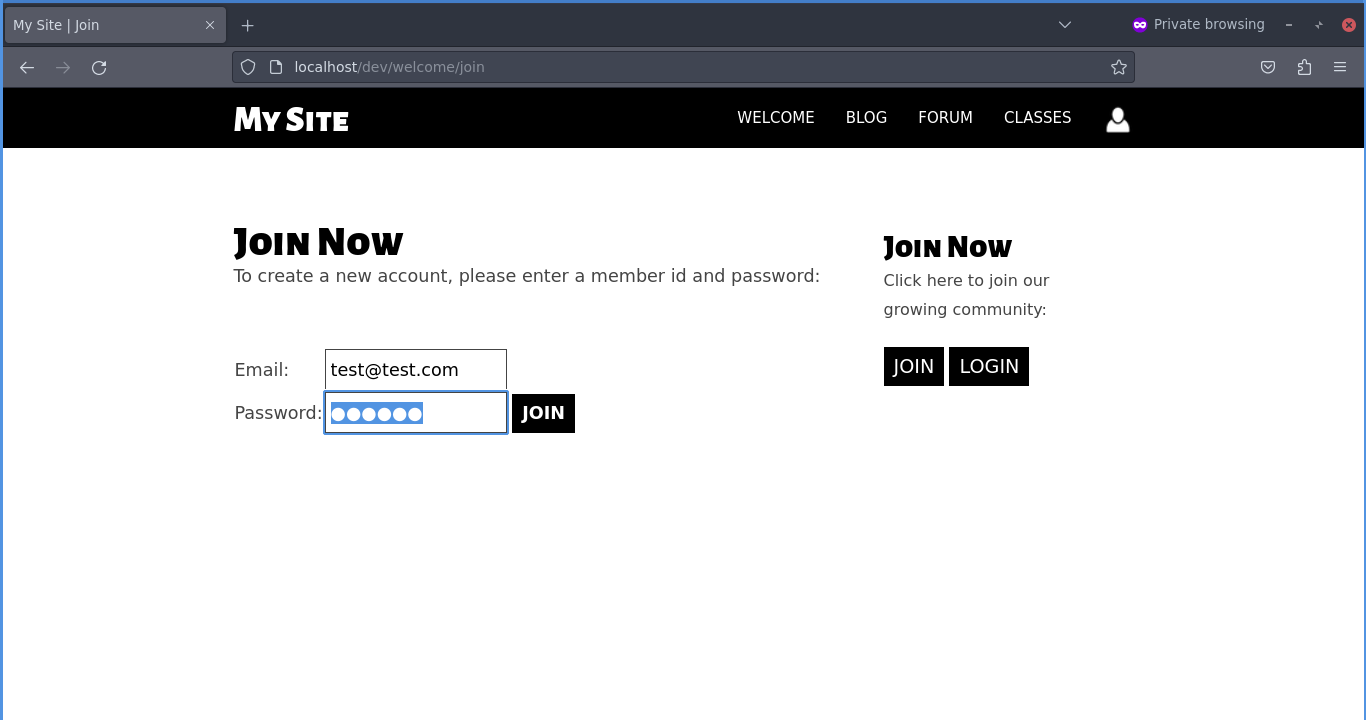 cyber-wo0dy/cve-2022-24227-updated
CVE-2022-24227 [مُحدَّث]: BoltWire v8.00 معرّضة لثغرة "البرمجة النصية عبر المواقع المخزّنة (XSS)"








