
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 amalpvatayam67/day05-grafana-sqlexpr-lab
تعبيرات SQL في Grafana → DuckDB LFI (CVE-2024-9264)
 mqkgithub/moniker-link-cve-2024-21413
شرح خطوة بخطوة لاستغلال CVE-2024-21413 في Microsoft Outlook لتجاوز العرض المحمي وتسريب بيانات اعتماد NTLM عبر روابط Moniker، باستخدام Responder…
 hklabcr/cve-2011-2523
دليل استغلال يدوي وآلي لثغرة الباب الخلفي في vsftpd 2.3.4 (CVE-2011-2523) مع حمولة شل عكسية مخصصة وتكامل Metasploit للتدريب على اختبار الاختراق.
 mgueye3/log4shell
يحتوي هذا المستودع على أعمالي في مهمة للأمن السيبراني حيث استغليت ثغرة Log4Shell (CVE-2021-44228) الواقعية داخل جهاز افتراضي آمن ومضبوط. اتبع المشروع…
 aaqilyousuf/cve-2025-7775-vulnerable-lab
تطبيق ويب ضعيف داخل حاويات Docker يعرّض لثغرات تنفيذ الأوامر عن بُعد (RCE)، وتجاوز المسارات، وبيانات اعتماد مضمّنة، ورفع ملفات غير آمن؛ بيئة معزولة…
 hackedrishi/ctf_writeups-tryhackme-cve-2021-41773-
CTF_WRITEUPS/TryHackMe /CVE-2021-41773/
 a1ex-var1amov/ctf-cve-2019-11043
تطبيق PHP ضعيف عمدًا مع إعداد Nginx/PHP-FPM لإعادة إنتاج CVE-2019-11043، بما في ذلك النشر عبر Docker وKubernetes، وتمارين ما بعد الاستغلال، والتكامل…
 kiphuong/challenge-cve-2024-3552
تحدي CTF قائم على Docker يستغل CVE-2024-3552 في إضافة دليل ويب. ابدأ بـ docker-compose up واستغل البيئة الشبيهة بـ WordPress القابلة للاستغلال.
 mbrandner-group/webgoat.net
تطبيق ويب .NET ضعيف عمداً لتعلّم ثغرات أمن الويب الشائعة من خلال تمارين عملية تغطي XSS، وحقن SQL، ونواقل هجوم أخرى.
 a1ex-var1amov/ctf-cve-2024-4577
تحدي CTF يوضح CVE-2024-4577 حقن وسيطات PHP CGI، مع تطبيق ضعيف ونصوص هجوم ونشر Kubernetes/Docker لممارسة الاستغلال العملي.
 bugvex/poison-htb-report
تصعيد الامتيازات على HTB "Poison" باستخدام PwnKit (CVE-2021-4034)
 100hnomeunome/zerologon-cve-2020-1472-lab
شرح وتوضيح لثغرة ZeroLogon (CVE-2020-1472)
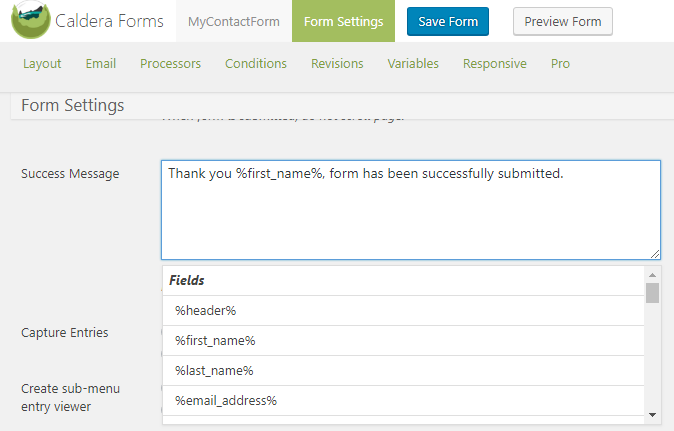 mindpr00f/cve-2018-7747
CalderaForms 1.5.9.1 XSS (إضافة ووردبريس) - درس تعليمي
 heathen42/ctf
مجموعة منتقاة من حلول تحديات CTF تغطي استغلال الثنائيات، الهندسة العكسية، وأمن الأنظمة مع تقارير مفصلة.
 r3versein/nextjs-middleware-vulnerable-appdemo-cve-2025-29927
تطبيق Next.js ضعيف عمدًا يوضح تجاوز تفويض الوسيط CVE-2025-29927، مصمم لاختبار الأمان والممارسة التعليمية.
 gmh5225/kernel-ctf
مجموعة من تحديات CTF لاستغلال نواة Linux تغطي ثغرات تجاوز سعة المخزن المؤقت، والاستخدام بعد التحرير، وحالات التسابق للتعلم العملي في مجال الأمن.
 cved-sources/base-wordpress
base-wordpress








