
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 victor875/cve-2025-5548
يطوّر استغلالًا لإثبات المفهوم لثغرة CVE-2025-5548، وهي تجاوز سعة مخزن مؤقت قائم على المكدس تتيح تنفيذ التعليمات البرمجية عن بُعد، مع تحليل تقني…
 toddkk02/cve-2025-29927
استغلال إثبات المفهوم لـ CVE-2025-29927، يوضح تجاوز المصادقة في برمجيات Next.js الوسيطة عبر رأس x-middleware-subrequest، مع الإصدارات المتأثرة…
 tim-karov/cmsms-sqli
استغلال Python3 لثغرة CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). بدون تبعيات، حقن SQL أعمى قائم على الوقت → تفريغ بيانات اعتماد المسؤول. HTB…
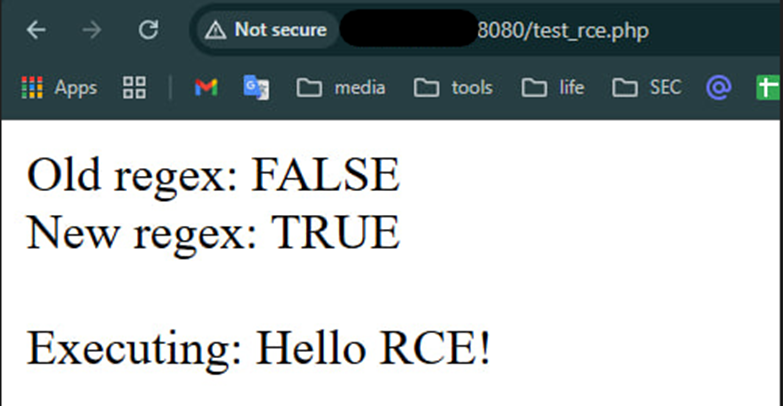 soltanali0/cve-2024-12877-exploit
عرض توضيحي تعليمي لاستغلال CVE-2024-12877 لثغرة حقن كائنات PHP في إضافة GiveWP ووردبريس. يتضمن تحليل السبب الجذري، وتقنيات تجاوز regex، وممارسات…
 threatradarai/trai-001-critical-rce-vulnerability-in-apache-parquet-cve-2025-30065-simulation
ثغرة أمنية بتصنيف CVSS 10.0 في وحدة parquet-avro الخاصة بـ Java تسمح بتنفيذ التعليمات البرمجية عن بُعد عبر إلغاء التسلسل غير الآمن عند تحليل المخططات…
 ravi-lk/cve-2024-51482-zoneminder-v1.37.-1.37.64-sql-injection-poc
استغلال POC لحقن SQL القائم على الوقت في ZoneMinder (CVE-2024-51482)
 d0cnull/nextjs-cve-2025-55182
استغلال إثبات المفهوم لثغرة تنفيذ تعليمات برمجية عن بعد غير مصادقة حرجة في Next.js Server Actions عبر إلغاء تسلسل بروتوكول React Flight، مما يتيح…
 ahmedf000/cve-2025-49132_htb_season10
استغلال RCE غير مصادق عليه لـ CVE-2025-49132 في Pterodactyl Panel عبر traversal المسار، وحقن أوامر PEAR، وتنفيذ كود PHP. يتضمن كتابة HTB ونص مساعد.
 erhui-li/cve-2024-51482-zoneminder-cctv-htb-reliable-exp
إن إجراء عمليات حقن أعمى متعددة تعتمد على الوقت لنفس الحرف واختيار النتيجة الأكثر تكرارًا يقلل بشكل كبير من الأخطاء ويحسن الموثوقية، على الرغم من أن…
 sn0wbaall/cve-2024-23334-poc
إثبات مفهوم آلي لاستغلال CVE-2024-23334، وهي ثغرة اجتياز المسار في aiohttp، مما يتيح اجتياز الدليل عن بُعد والوصول غير المصرح به إلى الملفات.
 fankh/cve-2025-55182-test-lab-windows
مختبر اختبار قائم على Docker لثغرة CVE-2025-55182 (React2Shell) RCE في React 19.1.0/Next.js 15.1.0. يتضمن نصوص استغلال واختبار تجاوز WAF مع…
 carlosaruy/cve-2025-55182
ثغرة حرجة من نوع تنفيذ التعليمات البرمجية عن بُعد (RCE) في مكونات خادم React (RSC). كما تتضمن "بيئة مختبرية" واقعية لاختبار وفهم الثغرة بأمان.
 nxploited/cve-2025-5304
PT Project Notebooks 1.0.0 - 1.1.3 - نقص التفويض يؤدي إلى تصعيد الامتيازات غير المصادق عليها
 hashdr1ft/soc_287
SOC287 - قراءة ملف تعسفي على Checkpoint Security Gateway [CVE-2024-24919]
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – Meta below تصعيد الامتيازات المحلية عبر اتباع الروابط الرمزية (HackTheBox CTF)
 pasan2002/cve-2019-9053---cms-made-simple-sql-injection-exploit-modified-
هذه نسخة معدلة من استغلال حقن SQL القائم على الوقت لنظام CMS Made Simple <= 2.2.9. تم إنشاء الاستغلال في الأصل بواسطة Daniele Scanu وتم تحديثه لتحقيق…
 rishi-kaul/n8n-cve-2025-68613
مجموعة أدوات بحث واستغلال لـ CVE-2025-68613، ثغرة RCE حرجة في n8n. تتضمن تحليل السبب الجذري وتطوير الاستغلال وإثبات المفهوم القائم على المتصفح وقواعد…
 wired0ut/cve-2012-6422
استغلال لثغرة /dev/exynos-mem التي ظهرت في هواتف سامسونج الأقدم.








