
 #1
أدوات لتنفيذ وتحليل وكسر وتطبيق أنظمة وخوارزميات التشفير.
موصى به من Kitploit

 0xsazzad/grafana-cve-2021-43798
تنفيذ بلغة بايثون لأداة لفك تشفير وتشفير البيانات الحساسة في Grafana، مع معالجة محددات الثغرات المرتبطة بـ CVE-2021-43798. يقوم Grafana بتشفير جميع…
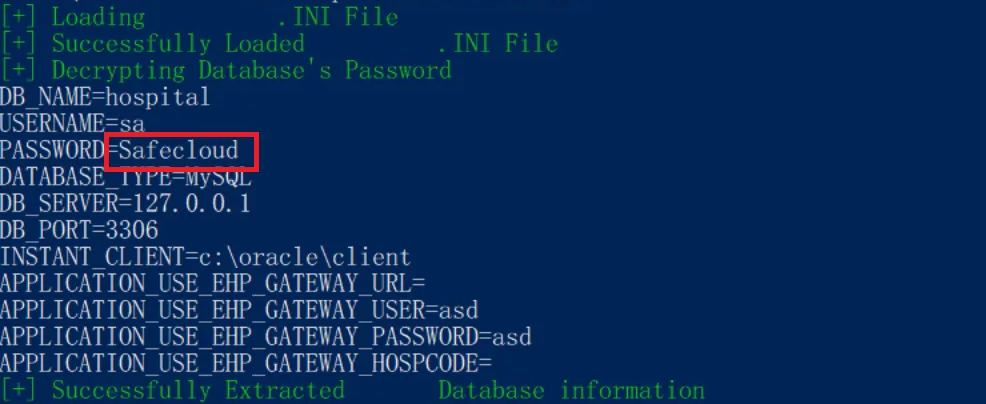 safecloudth/cve-2024-53522
إثبات مفهوم لاستغلال CVE-2024-53522، يوضح فك تشفير بيانات اعتماد قاعدة بيانات HOSxP XE باستخدام مفتاح خاص وIV ثابتين مضمّنين في الكود.
 eremiel/cve-2018-0114
سكربت python2.7 لتوليد JWT
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 Traversal and Hashdump Metasploit Modules
 kinryulabs/rootpacket-cve-2026-31431
مجموعة أدوات تعدين خفي نشطة تتضمن ثغرة تصعيد الامتيازات المحلية CVE-2026-31431، والهروب من الحاوية، وروتكيت النواة، وعامل تعدين مونيرو XMRig،…
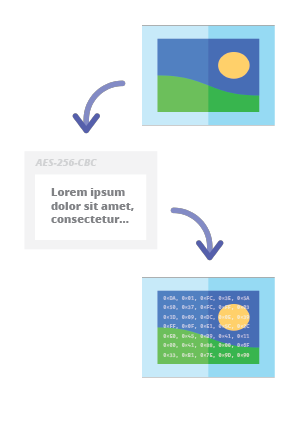 pelock/steganography-online-codec-javascript
مُرمّز صوري (Steganographic) عبر الإنترنت يتيح لك إخفاء رسالة مشفّرة بكلمة مرور داخل الصور والصور الفوتوغرافية باستخدام خوارزمية تشفير AES بمفتاح…
 untouchable17/cve-2025-24054
كشف هاش NTLMv2-SSP بدون نقرات في Windows File Explorer
 fcunnane/atomicmemory
Atomic Memory™
 devnw/zig/tls
تنفيذ Zig لبروتوكول TLS 1.3 لـ QUIC، متوافق مع RFC 8446/9001 بدون أي تبعيات خارجية، مع ميزات حماية AEAD والتحقق من X.509 وأكثر من 1000 اختبار.
 0xuhaw/cve-2022-0778
إثبات المفهوم لـ CVE-2022-0778 بصيغتي P12 وPEM
 george0papasotiriou/cve-2026-22001-sphincs-wots-weak-randomness-forgeable-signature
يوضّح تزويرًا حرجًا لتوقيع SPHINCS+ WOTS+ ناتجًا عن ضعف العشوائية وإعادة استخدام nonce، مع استعادة الأسرار من زوجَي توقيع (r,s).
 ull0a/cve-2026-50751
تجاوز المصادقة عبر الشهادة في VPN Remote-Access من Check Point (IKEv1).
 cryptoadvocate/cryptohackapp
المنزل الهندسي للهواتف المحمولة لمشروع Cryptohack Badge.
 trailofbits/break-golf
غولف تحليل الشفرات: اكسر المخططات وأثبت ذلك في Lean 4. لوحة إثبات المفهوم.
 rayferrufino/make-and-break
قمت ببناء جهاز افتراضي مخصص، يعمل بنظام Ubuntu 18.04.1 و Webmin 1.810. استخدام CVE-2019-15107 لاستغلال باب خلفي في جهاز Linux.
 folks-iwd/cve-2025-68999-poc
استغلال PoC لـ CVE-2025-68999 - Second-Order SQL Injection في Happy Addons for Elementor <= 3.20.4
 msdmehdipour/meshtastic-cve-2025-52464-poc
إثبات مفهوم برمجي فقط لثغرة CVE-2025-52464 في الرسائل المباشرة في Meshtastic
 fin3ss3g0d/cve-2024-5764
نص Python لفك تشفير البيانات المشفرة بواسطة فئة Java PasswordCipher، مستغلاً مفتاح التشفير الثابت لـ CVE-2024-5764 في Sonatype Nexus Repository.








