
 #1
أدوات لتنفيذ وتحليل وكسر وتطبيق أنظمة وخوارزميات التشفير.
موصى به من Kitploit

 ricardojoserf/cve-2026-63286
أداة إثبات مفهوم لفك التشفير دون اتصال لبيانات اعتماد AXIS Camera Station المخزنة في قواعد بيانات Firebird، مع القوة الغاشمة عبر CPU/GPU للرقم…
 ekomssavior/wp2shell
CVE-2026-63030 (RCE) + CVE-2026-60137 (SQLi)
 z1ph1us/milksad-mnemonic-generator
تولّد هذه الأداة عبارات تذكيرية BIP-39 مشتقة من الطوابع الزمنية لنظام Unix، وتستكشف الآثار المترتبة على ثغرة 'Milk Sad' (CVE-2023-39910).
 jas502n/sms4_decrypt
فك تشفير SMS4
 aimoda/hitron-cfg-decrypter
CVE-2014-10069
 jm00nj/sha256-cdp
تنفيذ جدول قوس قزح لـ SHA-256 مسرع بواسطة GPU يعتمد على تحليل CDP (Cyclic Digit-sum Projection) الهيكلي. AMD RX 9070 XT, OpenCL + Vulkan.
 nccgroup/fips203
تنفيذ نقي بلغة رست لمعيار (مسودة) FIPS 203 الخاص بآلية تغليف المفاتيح القائمة على الشبكات النمطية، لتطبيقات الخوادم وأجهزة سطح المكتب والمتصفحات…
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 gmh5225/packer-payload-entropyreducer
قلّل الإنتروبيا وامْهُو حمولتك باستخدام القوائم المترابطة المتسلسلة
 eugexo/security-baseline-ubuntu
دليل أمني وإحكام أساسي بمستوى الإنتاج لـ Ubuntu 24.04/26.04 LTS. عزل النواة، زر الذعر الطارئ، AppArmor/Firejail 0.9.80 وBubblewrap المخصصان، Docker…
 badkeys/debianopenssl
المفاتيح الخاصة المعرّضة لثغرة Debian OpenSSL (CVE-2008-0166)
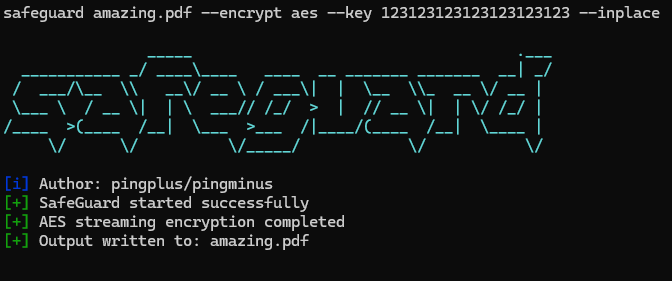 pingpongplus/safeguard
CLI Encryption tool written in Go only for learning purposes and demonstration of encryption (not secure)
 davidcarliez/mythic_telegram_profile
ملف تعريف Mythic C2 الذي ينفق حركة مرور وكيل Athena وApollo عبر رسائل بوت إلى بوت في Telegram، مما يربط الحمولات المشفرة إلى Mythic عبر خدمة Push C2…
 hikame/cve-2018-17144_poc
ضع ملفات *.py في مجلد test/functional من شفرة مصدر البيتكوين (commit: 4901c00792c1dabae4bb01e6373c9b1ed9ef3008)
 ronf98/cve-2024-43451-poc
CVE-2024-43451 هي ثغرة أمنية في NTLM في Windows تسمح للمهاجم بفرض المصادقة والتقاط تجزئات NTLM باستخدام اختصارات خبيثة.
 commonguy25/authproof-sdk
إيصالات تفويض موقعة تشفيرياً للوكلاء الذكاء الاصطناعي. حدد بالضبط ما يمكن للذكاء الاصطناعي فعله وما لا يمكنه فعله — موقعة، قابلة للتحقق، مقاومة…
 synacktiv/cve-2020-9289
فك تشفير الأسرار القابلة للعكس المشفرة باستخدام المفتاح الافتراضي المضمن المرتبط بـ CVE-2020-9289 على FortiAnalyzer/FortiManager (الفرق الوحيد عن…
 nccgroup/nlahoney
بحث مرتبط بـ NLA Honeypot








