
 #1
أدوات لتنفيذ وتحليل وكسر وتطبيق أنظمة وخوارزميات التشفير.
موصى به من Kitploit

 ajuremesh/pdfpasswordunlocker
يقدم هذا المشروع حلًا مباشرًا لاستعادة كلمات مرور PDF المنسية باستخدام Google Colab. بخمس خطوات بسيطة فقط، يتعامل بكفاءة مع كلمات المرور مهما كانت…
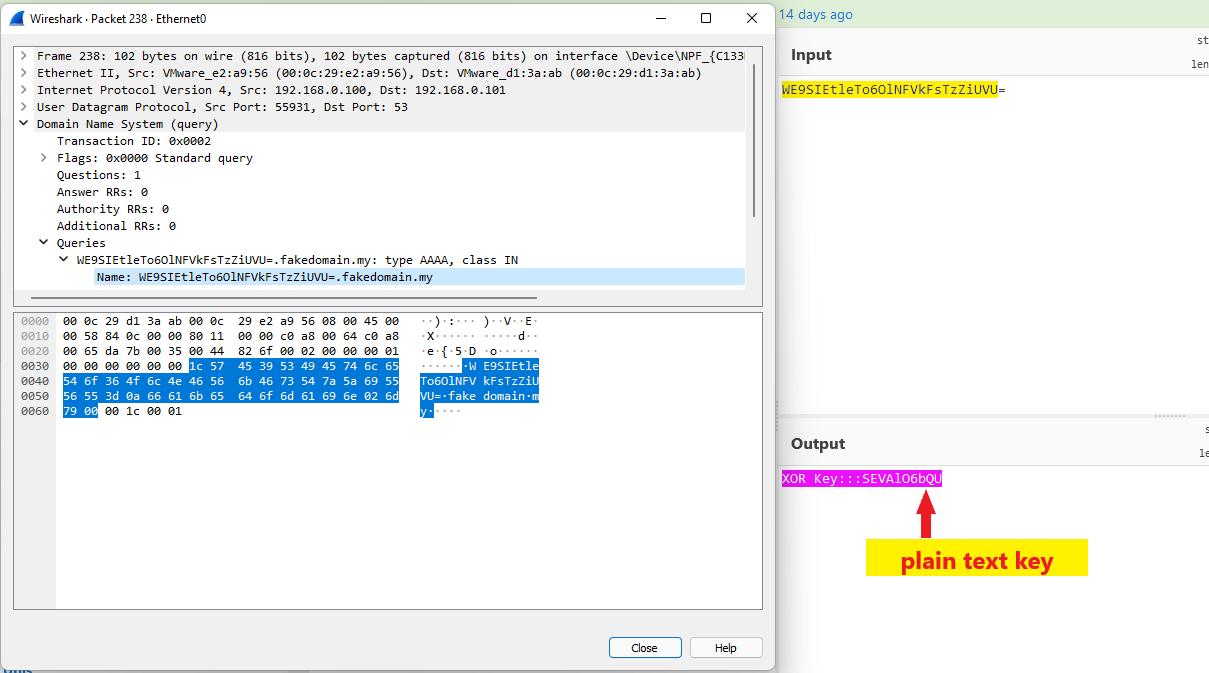 aniqfakhrul/sharpdnsexfil
أداة بلغة C# لتهريب الملفات عبر DNS باستخدام تشفير XOR والتشفير غير المتماثل، مصممة لعمليات الفريق الأحمر مع اتصالات صادرة مقيدة.
 synacktiv/eipp
قوائم كلمات المرور المحظورة لحماية كلمات مرور Entra ID
 demining/pixnapping-attack-on-android
هجوم Pixnapping: اختراق المفاتيح الخاصة وعبارات الاسترداد (Seed Phrases) من خلال الثغرة الأمنية CVE-2025-48561 يمثل تهديدًا حرجًا جديدًا لشبكة…
 guiimoraes/cve-2025-15467
إثبات المفهوم لتنفيذ الأوامر لثغرة تجاوز سعة المخزن المؤقت للمكدس في OpenSSL CVE-2025-15467
 jas502n/xjar_tips
الحصول على معاملات برنامج التشفير
 r3drun3/postfetch
مثل fastfetch لكن للأمان والخصوصية.
 tomjwxf/scopeblind-gateway
بوابة أمنية لخوادم MCP مع تطبيق سياسة لكل أداة، وإيصالات تدقيق موقعة بـ Ed25519، وتسجيل وضع الظل. تدعم محركات السياسات الخارجية Cedar وOPA وCerbos…
 amitr12/cybersec
ورقة غش HTML في ملف واحد للفريق الأحمر والمختبرين الاختراقيين مع إدراج تلقائي لمتغيرات المهاجم/الهدف، ومولد شيل عكسي واع بنظام التشغيل، وأزرار نسخ…
 r00tb1t/cve-2024-21413-poc
ثغرة كشف المعلومات في Microsoft Outlook (تسريب هاش كلمة المرور) - CVE-2024-21413 POC
 dovelus/polychrome-rs
برهان مفهوم حول كيفية استخدام Compute Shader كحمولة
 jfrog/jfrog-openssl-tools
أدوات مساعدة بلغة Python للتحقق مما إذا كان خادم TLS يتطلب شهادات عميل، ولمسح ملفات ELF الثنائية المحلية بحثًا عن شيفرة OpenSSL 3.x القابلة للاستغلال…
 cyberjez/pqc-scanner
ماسح الشبكة الكمومية (PQC Network Scanner) هو أداة تقييم شبكات تركّز على الحوسبة الكمومية، حيث يقوم بمسح شهادات TLS/SSL عبر بيئات المؤسسات لتحديد…
 demining/bluetooth-attacks-cve-2025-27840
تحليل تشفير البيتكوين: ثغرة CVE-2025-27840 في المتحكمات الدقيقة ESP32 تعرض مليارات أجهزة إنترنت الأشياء للخطر عبر Wi-Fi وBluetooth
 jbaines-r7/hook
إثبات المفهوم لقراءة الملفات التعسفية بعد المصادقة في WatchGuard (CVE-2022-31749)
 dozernz/bugstropics
مواد داعمة لمحاضرة 'اصطياد الأخطاء البرمجية في المناطق الاستوائية' في DEFCON 30
 0x90/cve-2014-0160
متغيرات Heartbleed
 bakhishovism/vyrulix
منصة مفتوحة المصدر لفرز البرمجيات الخبيثة على سطح المكتب مباشرةً (bare-metal) واستخبارات التهديدات الساكنة لنظام Windows (تحليل PE عبر MapViewOfFile،…








