
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 sibersan/apache_audit_cve-2026-23918
مجموعة أدوات بلغة Python لتدقيق خادم Apache HTTP Server ضد CVE-2026-23918 (ثغرة RCE للتحرير المزدوج في HTTP/2) و4 ثغرات CVE ذات صلة. ماسح سلبي مع…
 bjbakker1984/yellowkey-mitigation
سكربت PowerShell يقوم بأتمتة سير عمل تخفيف WinRE لـ CVE-2026-45585، مع خطوات تحقق والتزام شرطي لتجنب التغييرات غير الضرورية.
 srkyn/nginx-map-risk-audit
تدقيق مخاطر NGINX الدفاعي لخريطة التعبيرات النمطية CVE-2026-42533 مع ماسح الإعدادات وملاحظات Splunk/Defender وأدلة المختبر.
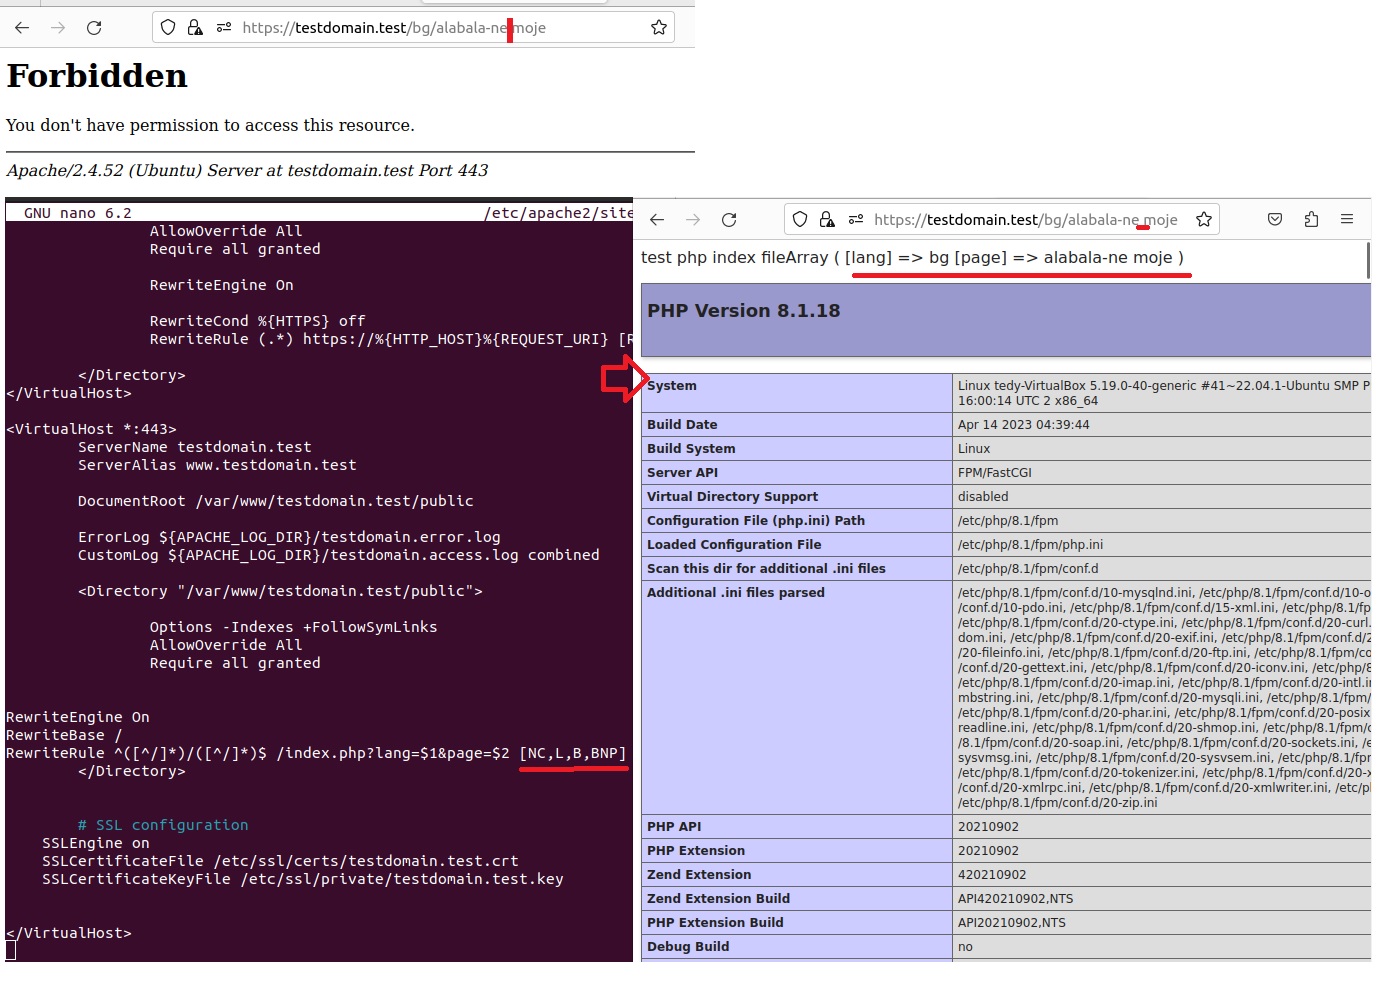 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
إصلاح عنوان URL الذي يحتوي على مسافات بعد ترقية Apache CVE-2023-25690
 danielmadsendk/servicenow-cve-2025-11449-cve-2025-11450-mitigation-script
أداة للكشف الآلي ومعالجة ثغرات واجهة ServiceNow UI Macro (CVE-2025-11449, CVE-2025-11450) عبر ترميز معاملات sysparm_ لمنع هجمات XSS.
 fevar54/cve-2026-48172---litespeed-cpanel-plugin-version-auditor
مدقق إصدارات لثغرة CVE-2026-48172: يتحقق محليًا مما إذا كان ملحق LiteSpeed في cPanel ضعيفًا، دون استغلال.
 melonlonmeo/cve-2025-49132
إثبات المفهوم - CVE-2025-49132
 tanarchytan/cve-2021-1675
إصلاح دون تعطيل Print Spooler
 woltage/cve-2014-6271
دفتر تشغيل Ansible لاختبار الخوادم البعيدة من أجل ثغرة bash CVE-2014-6271 (Shellshock)، مما يتيح المسح الآلي والتحقق عبر مضيفين متعددين.
 rshosting/apache-cve-2026-23918-fix
قم بالترقية إلى Apache 2.4.67 لإصلاح ثغرة CVE-2026-23918
 shoucheng3/asf__karaf_cve-2022-22932_4-3-5
بيئة تشغيل Modulith مع نشر ساخن، تكوين ديناميكي، RBAC المستند إلى JAAS، وتسجيل مركزي. يدعم تطبيقات REST/API، الويب، وSpring Boot مع إدارة عن بعد عبر…
 shoucheng3/apache__jspwiki_cve-2019-10089_2-11-0-m4
منصة ويكي مبنية على جافا مع تحكم دقيق في الوصول وتكامل أمني مع JAAS، مقدمة كنسخة ضعيفة لاختبار الأمان وأبحاث استغلال الثغرات (CVE).
 toohau/cve-2025-32462-32463-detection-script-
ثغرات حرجة في Sudo تسمح للمستخدمين المحليين بالحصول على صلاحيات الجذر في لينكس، مما يؤثر على التوزيعات الرئيسية
 jmaddington/drmm-cve-2020-1350-response
برنامج نصي للتخفيف قائم على السجل لثغرة CVE-2020-1350 في Windows DNS Server RCE، بتطبيق الحل البديل الموصى به من Microsoft دون إعادة تشغيل الخادم.
 adnansiyat/how-to-patch-cve-2025-32709
سير عمل حقيقي لتطبيق التصحيحات لـ CVE-2025-32709. من تثبيت التحديث السريع إلى التحقق من تنبيهات SIEM — هذا المستودع يوثق كل خطوة مع لقطات شاشة وأوامر…
 americanhanko/windows-security-cve-2017-8543
ملف تعريف InSpec للتحقق من أن العقدة محدّثة بالتصحيحات ومتوافقة مع CVE-2017-8543
 gopinaath/cve-2025-49844-discovery
تدقيق مجموعات AWS ElastiCache Redis/Valkey للكشف عن التعرض الشبكي، مع فحص VPC والشبكات الفرعية ومسارات بوابة الإنترنت عبر حسابات ومناطق متعددة.
 brunoh6/web-threat-mitigation
مختبر تطبيقي لاكتشاف تهديدات تطبيقات الويب والتخفيف منها باستخدام OWASP ZAP وBurp Suite وModSecurity WAF (مع OWASP CRS). دراسة حالة: Spring4Shell…








