
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 roddhjav/apparmor.d
مجموعة شاملة تضم أكثر من 1500 ملف تعريف AppArmor لتقييد عمليات نظام لينكس وسطح المكتب والخدمات، مع دعم لتوزيعات متعددة وبيئات سطح المكتب المتنوعة.
 password123456/ssl-certificate-expiry-date-checker
يفحص شهادات SSL/TLS لتواريخ انتهاء الصلاحية، وتفاصيل المُصدر، وحالة OCSP. يُرسل الإشعارات عبر webhook، أو Telegram، أو Slack. يدعم بروكسي لكل نطاق…
 tarraschk/cve-2023-36884-checker
سكربت للتحقق من تحصين CVE-2023-36884
 abraxas/signal-server-dropwizard-admin
Signal-Server v20261007.0.0 - High - Remote - Privilege leftover - unauth Dropwizard admin :8081
 ochebotar/copy-fail-cve-2026-31431-detection-probe
أداة كشف آمنة لثغرة CVE-2026-31431 "Copy Fail" وCVE-2026-43284 "Dirty Frag" — تصعيد صلاحيات محلي في وحدة algif_aead في نواة لينكس يؤثر على جميع…
 eugexo/security-baseline-ubuntu
دليل أمني وإحكام أساسي بمستوى الإنتاج لـ Ubuntu 24.04/26.04 LTS. عزل النواة، زر الذعر الطارئ، AppArmor/Firejail 0.9.80 وBubblewrap المخصصان، Docker…
 abdeljalilait/kerneleye
أمان على مستوى النواة واستجابة للهجمات لخوادم لينكس.
 gquere/cve-2019-6693
يفك تشفير أسرار تكوين FortiGate (CVE-2019-6693) للإصدارات الأقل من 6.2.0، مستخرجًا كلمات المرور والمفاتيح المشفرة من التكوينات المفرغة باستخدام مفتاح…
 penteraio/cve-2022-22948
ماسح ضوئي لثغرة CVE-2022-22948، وهي ثغرة كشف معلومات في VMWare vCenter
 synacktiv/cve-2020-9289
فك تشفير الأسرار القابلة للعكس المشفرة باستخدام المفتاح الافتراضي المضمن المرتبط بـ CVE-2020-9289 على FortiAnalyzer/FortiManager (الفرق الوحيد عن…
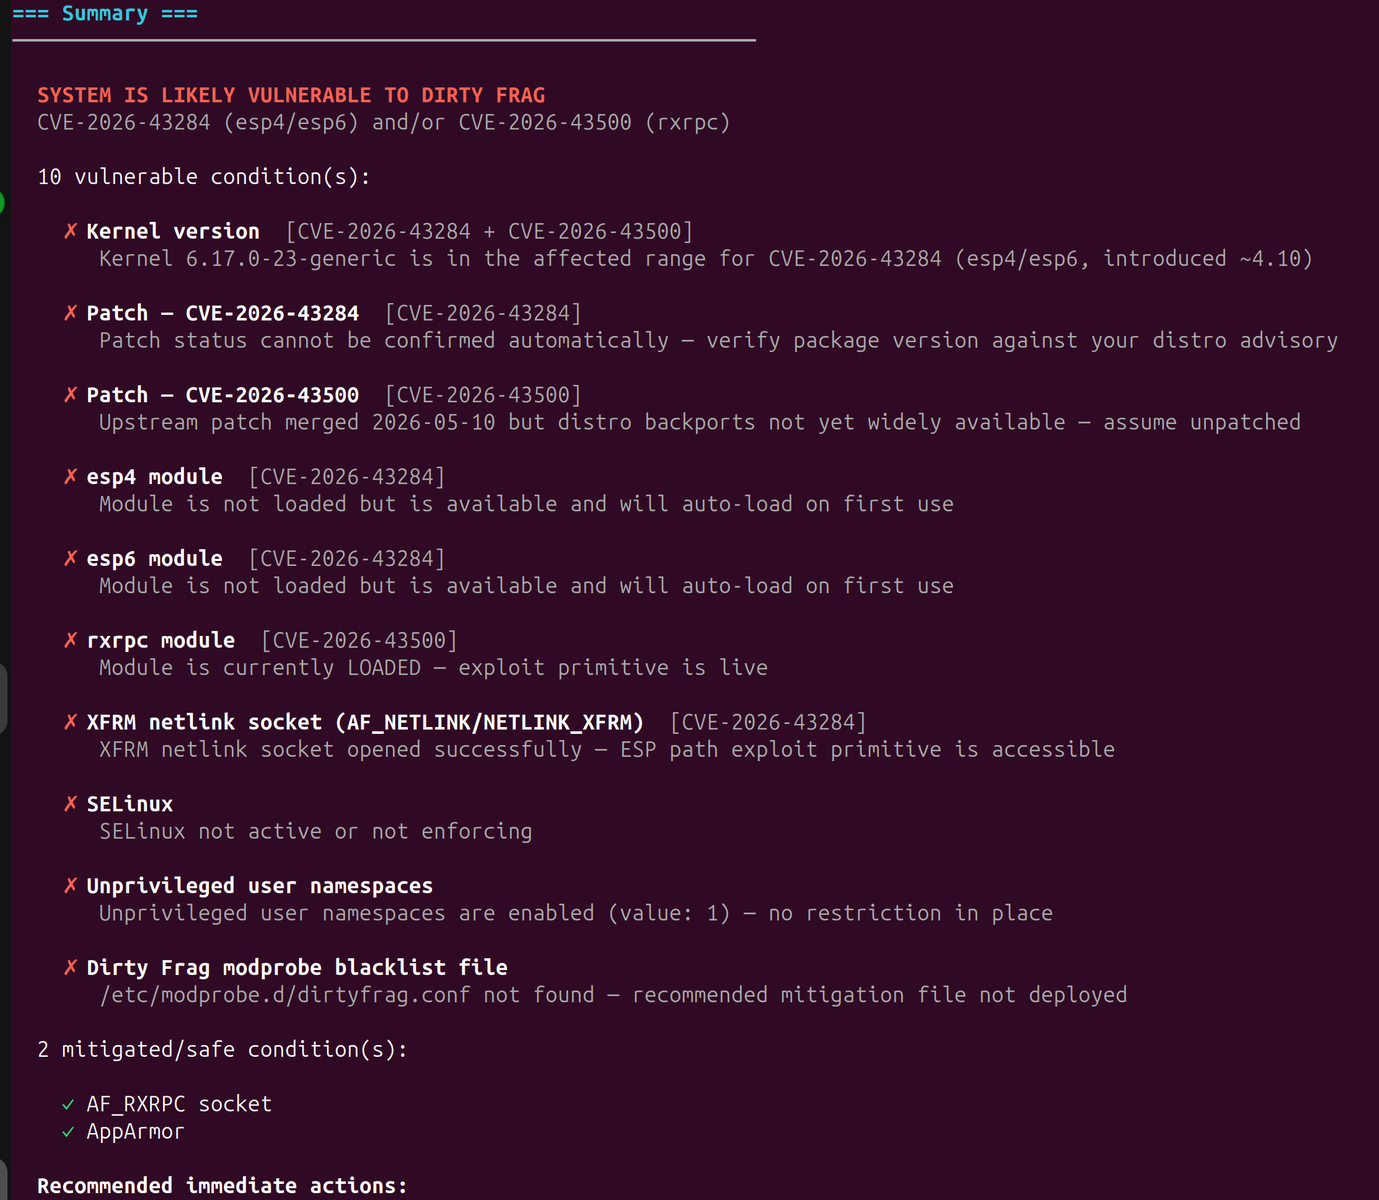 liamromanis101/dirtyfrag-detector
# CVE-2026-43284/CVE-2026-43500 'DirtyFrag' — سكربت كشف التصحيح والتخفيف الحميد
 nu11secur1ty/linux_hardening_and_security
مجموعة من السكربتات الخاصة بتعزيز أمان لينكس والإعدادات الأمنية لتدقيق النظام، والتحكم في الوصول، وتحسين الوضع الدفاعي. تتضمن أدلة لتعزيز النواة،…
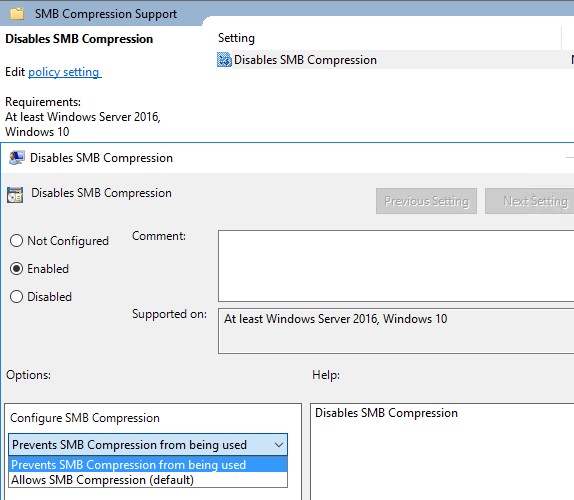 technion/disablesmbcompression
CVE-2020-0796 تخفيف الثغرة - قوالب Active Directory الإدارية
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet للتخفيف من ثغرة CVE-2026-31431 (Copy Fail)
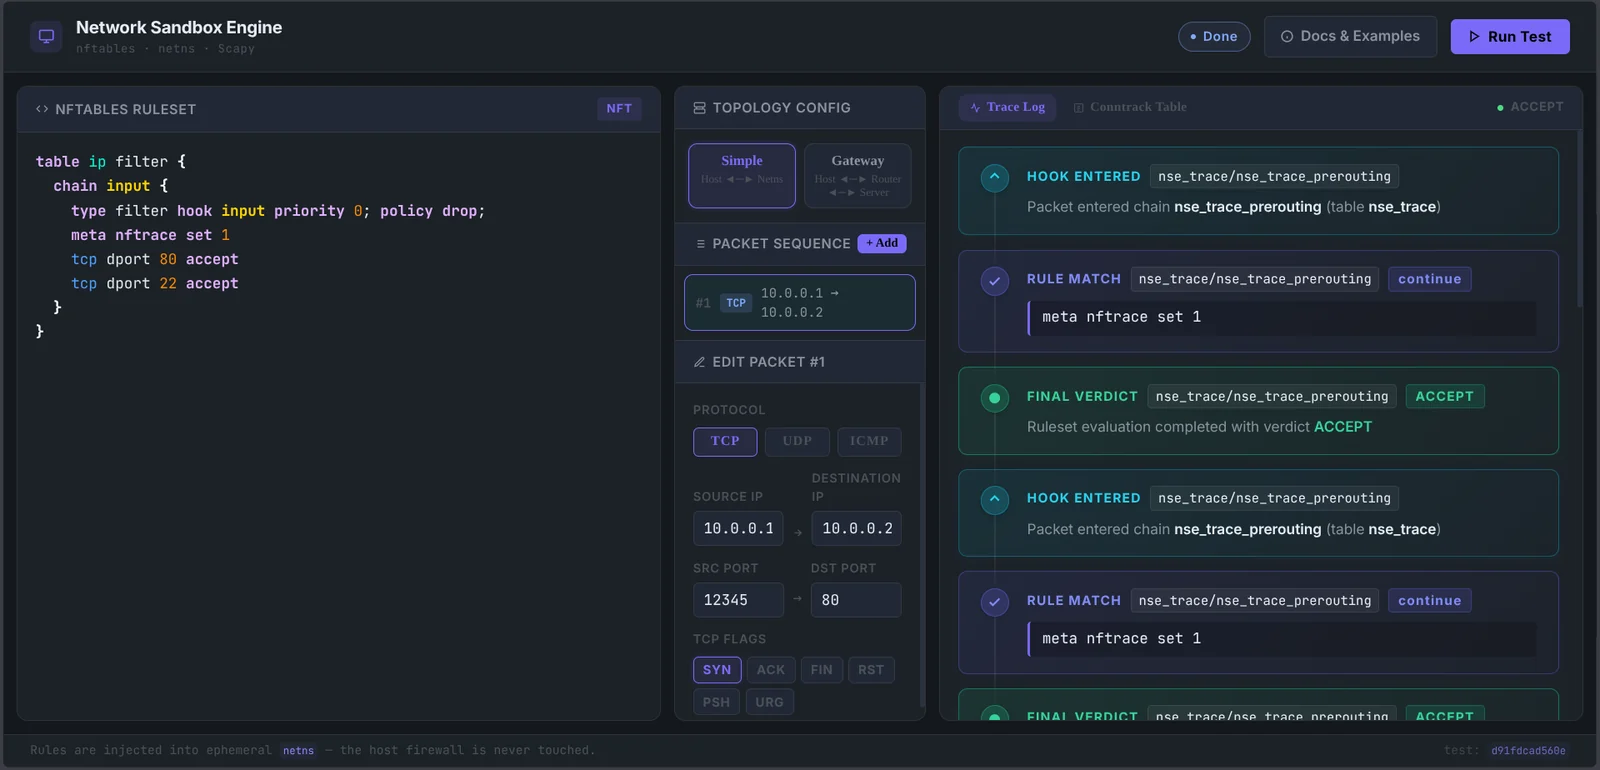 onyks-os/networksandboxengine
صندوق رمل شبكي حتمي لاختبار قواعد nftables. يستخدم فضاءات أسماء الشبكة Linux العابرة (netns) و Scapy للتحقق من منطق جدار الحماية بأمان.
 deathbydata/php2shell-exposurehunt
Repository for PHP2Shell exposure hunting and related analysis
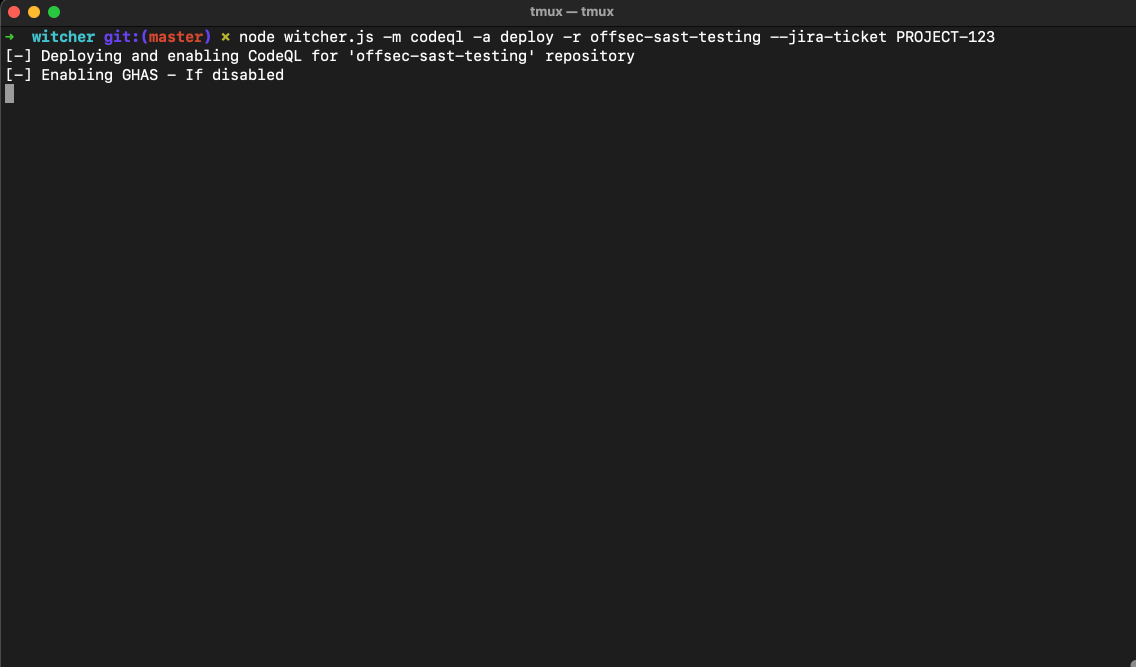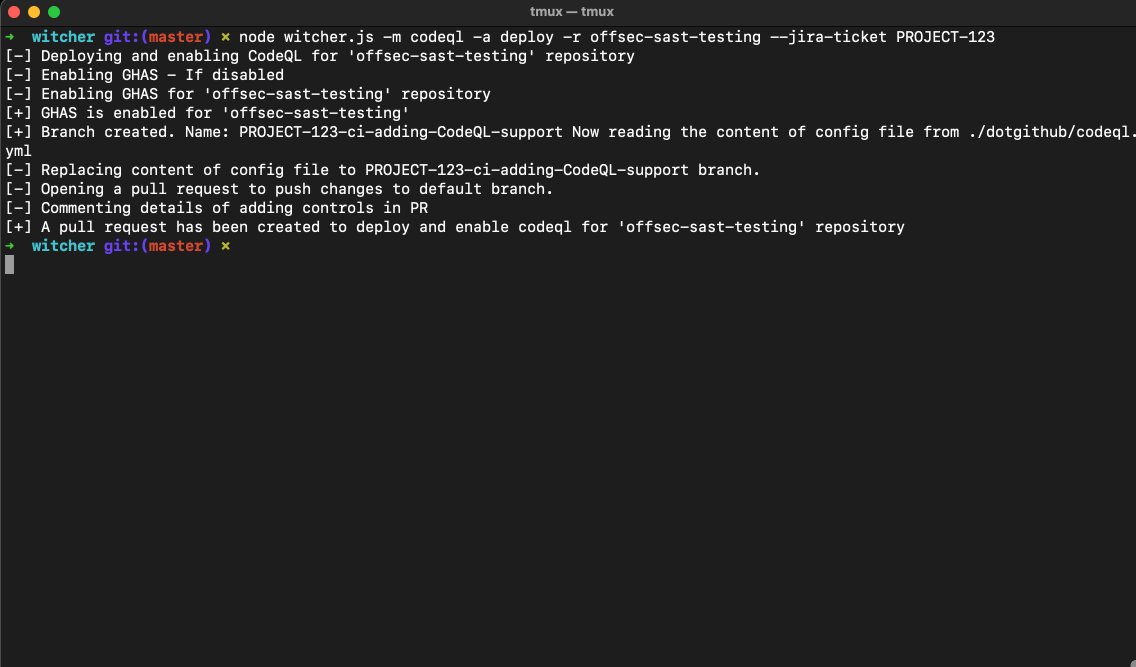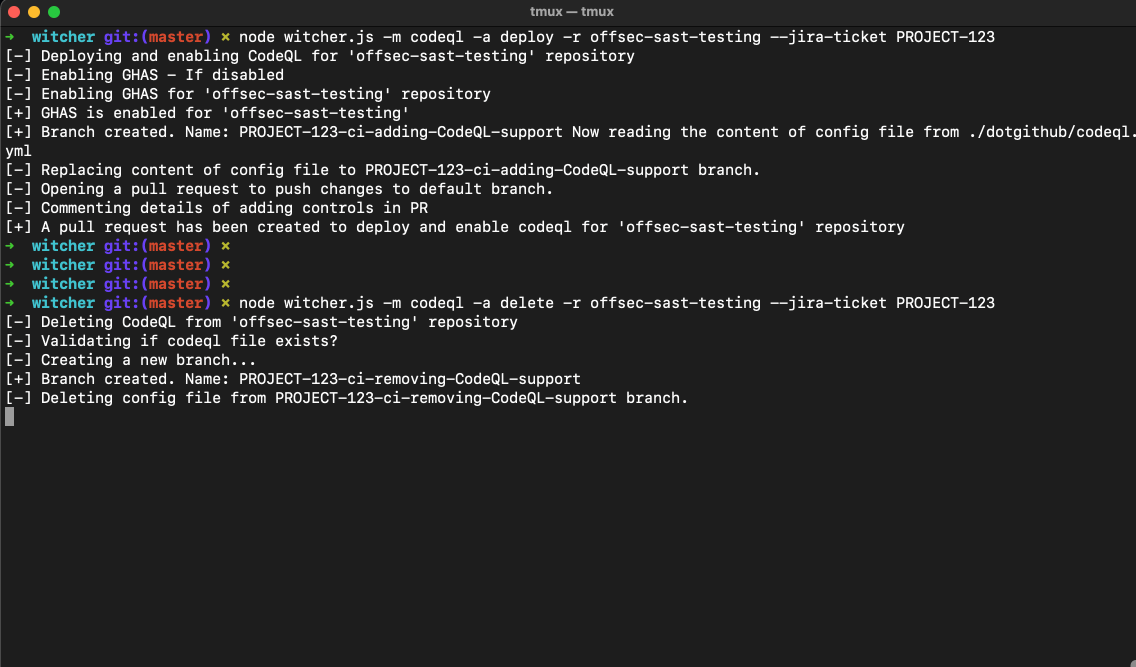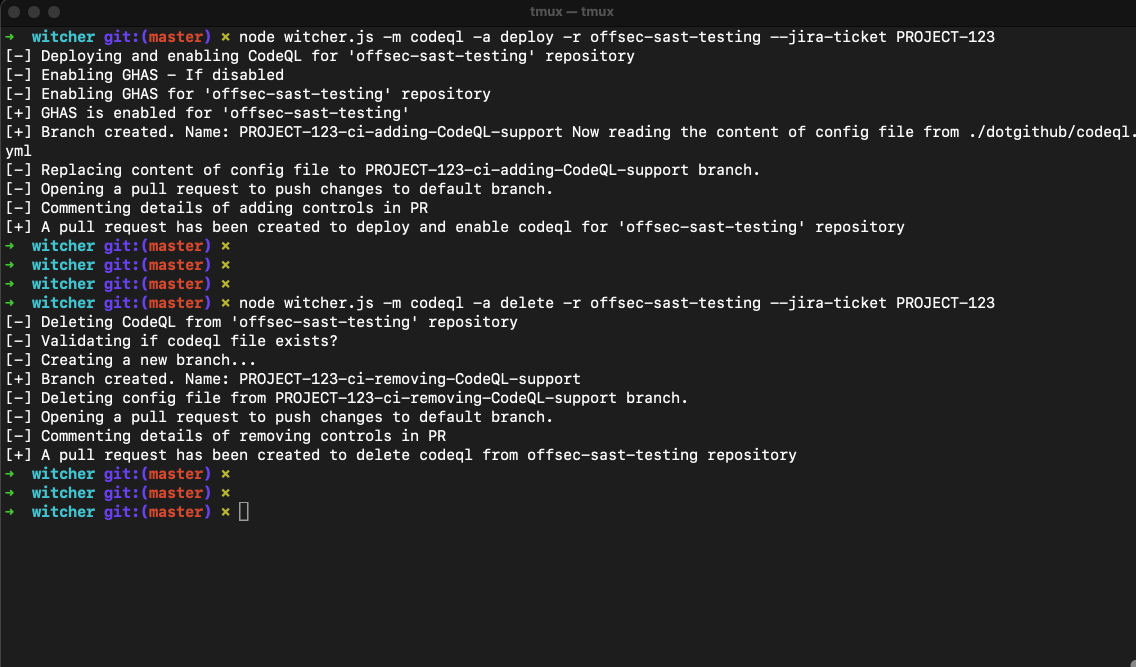 mf-labs/witcher
إدارة ضوابط GitHub Advanced Security (GHAS) على نطاق واسع








