
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 zierax/grafana-final-scanner
ماسح Grafana مع جميع CVEs العامة التي جمعتها في سكربت واحد لتسهيل اختبار Grafana
 dev-sec/chef-os-hardening
هذا الكوكبوك الخاص بـ Chef يوفر العديد من الإعدادات المتعلقة بالأمان، مما يمنح حماية أساسية شاملة.
 ssc-ict-innovatie/nl-kat-coordination
إطار عمل مسح شبكي معياري يدمج أدوات متنوعة وقواعد بيانات خارجية لاكتشاف الثغرات وأخطاء التهيئة، وينتج تقارير سهلة الوصول للمراقبة الأمنية المستمرة.
 aerleon/aerleon
إنشاء ACLs لجدران الحماية لـ Cisco و Juniper و Palo Alto والمزيد من لغة سياسة YAML واحدة عبر CLI أو Python API.
 isecpartners/sslyze
التطوير الحالي لـ SSLyze يتم الآن في مستودع منفصل
 manuelschipper/nah
a guard that blocks catastrophic agent actions
 cloudgraphdev/cli
أداة GraphQL API وCSPM العالمية لـ AWS، Azure، GCP، K8s، وtencent.
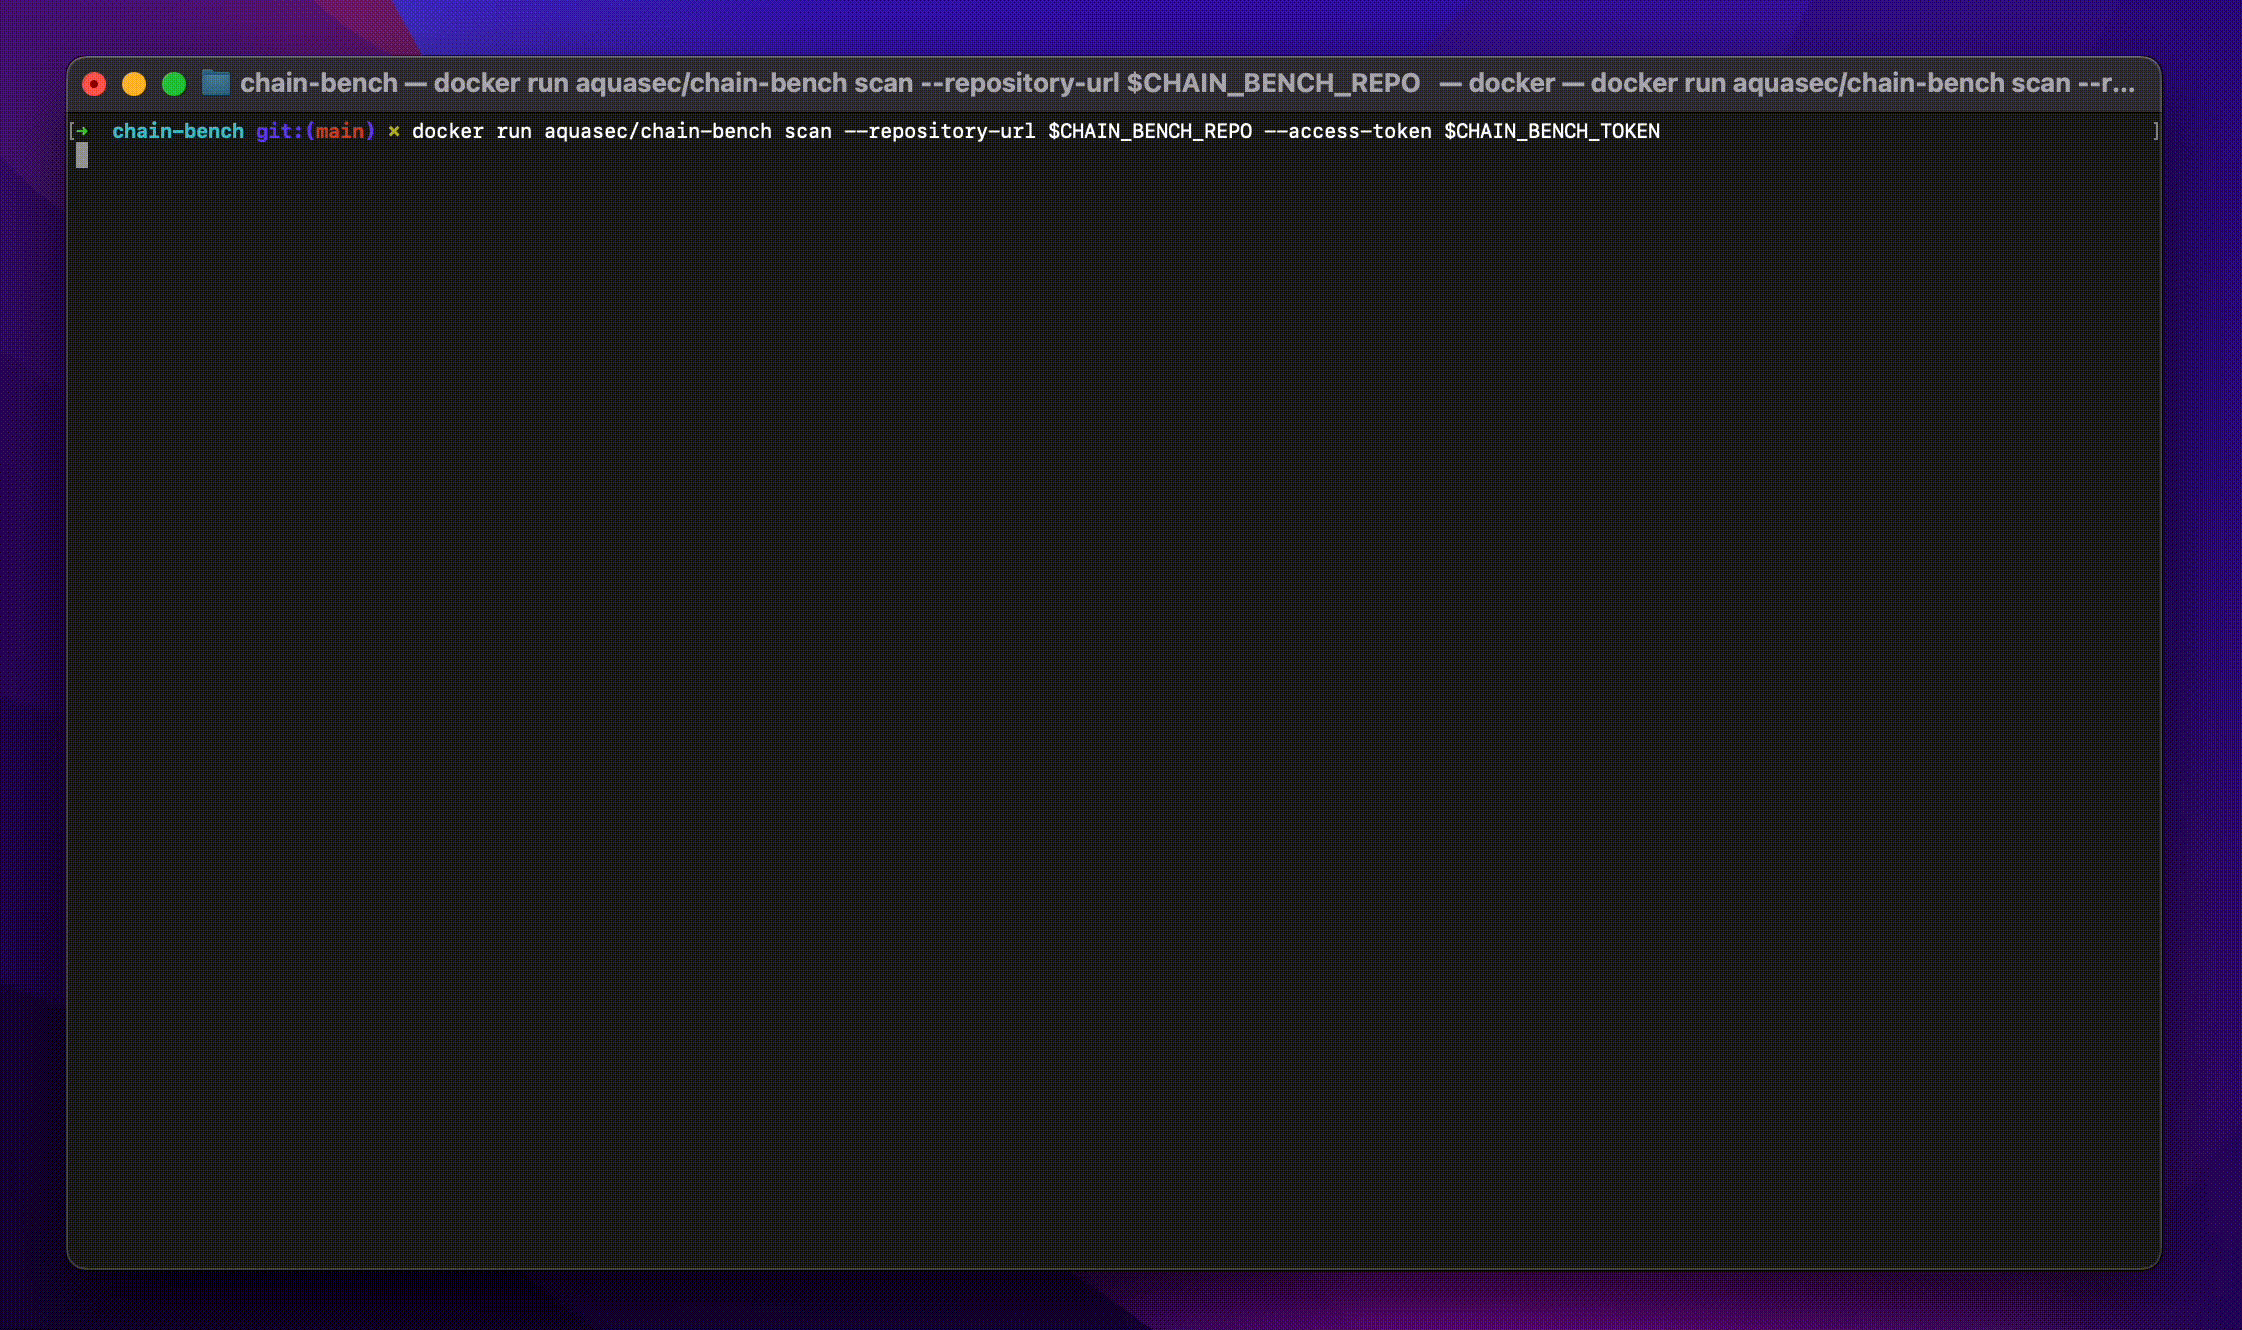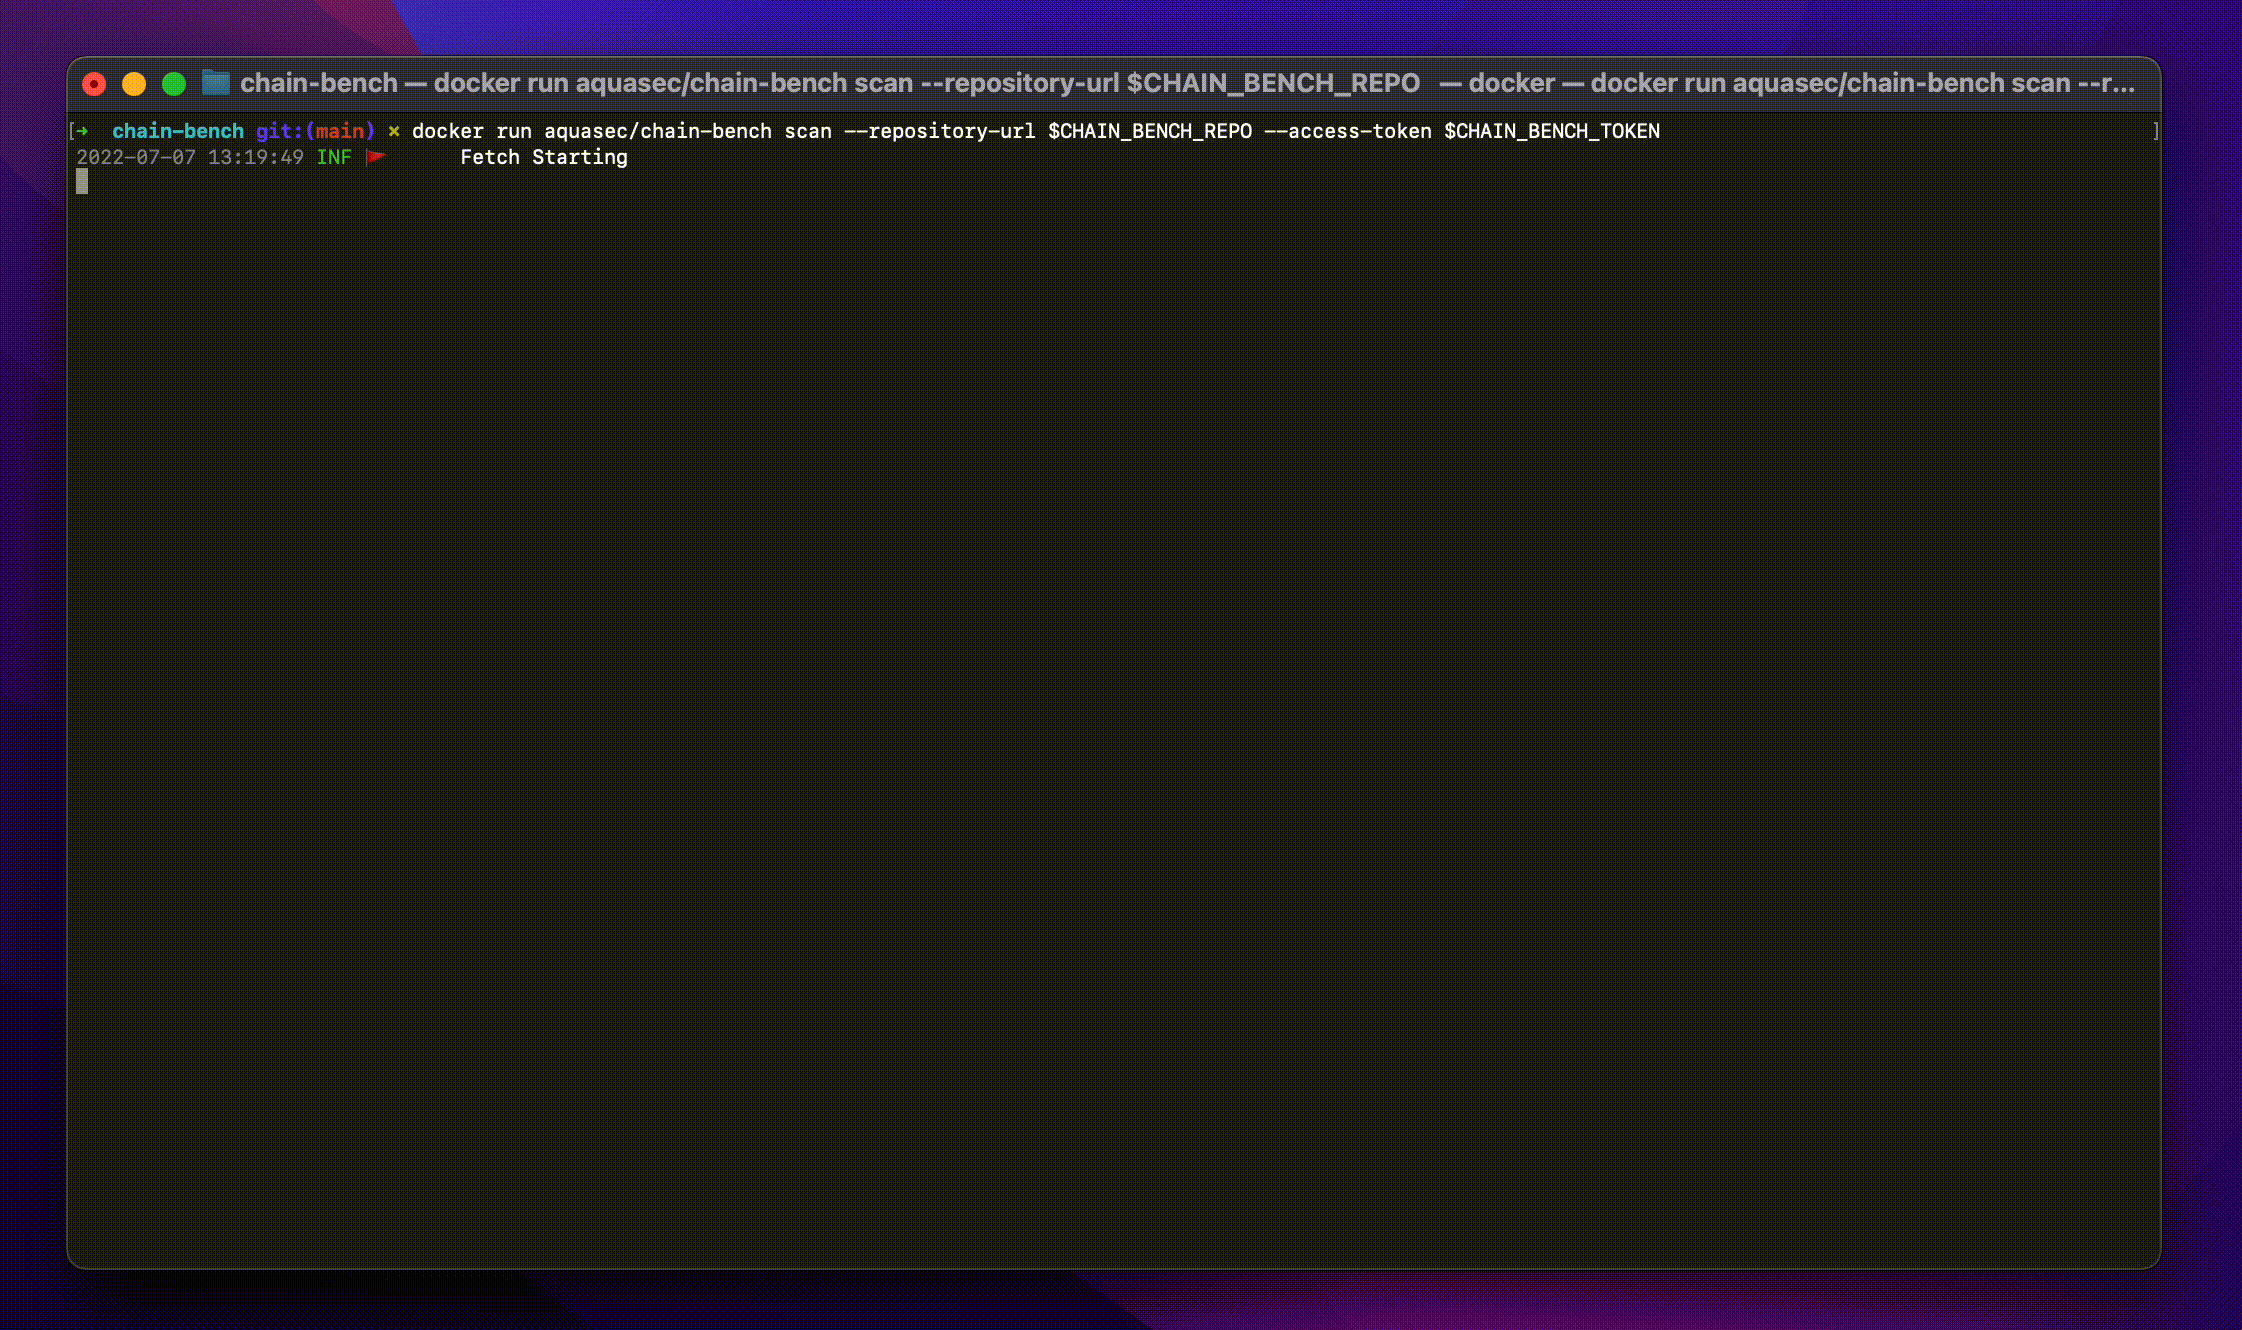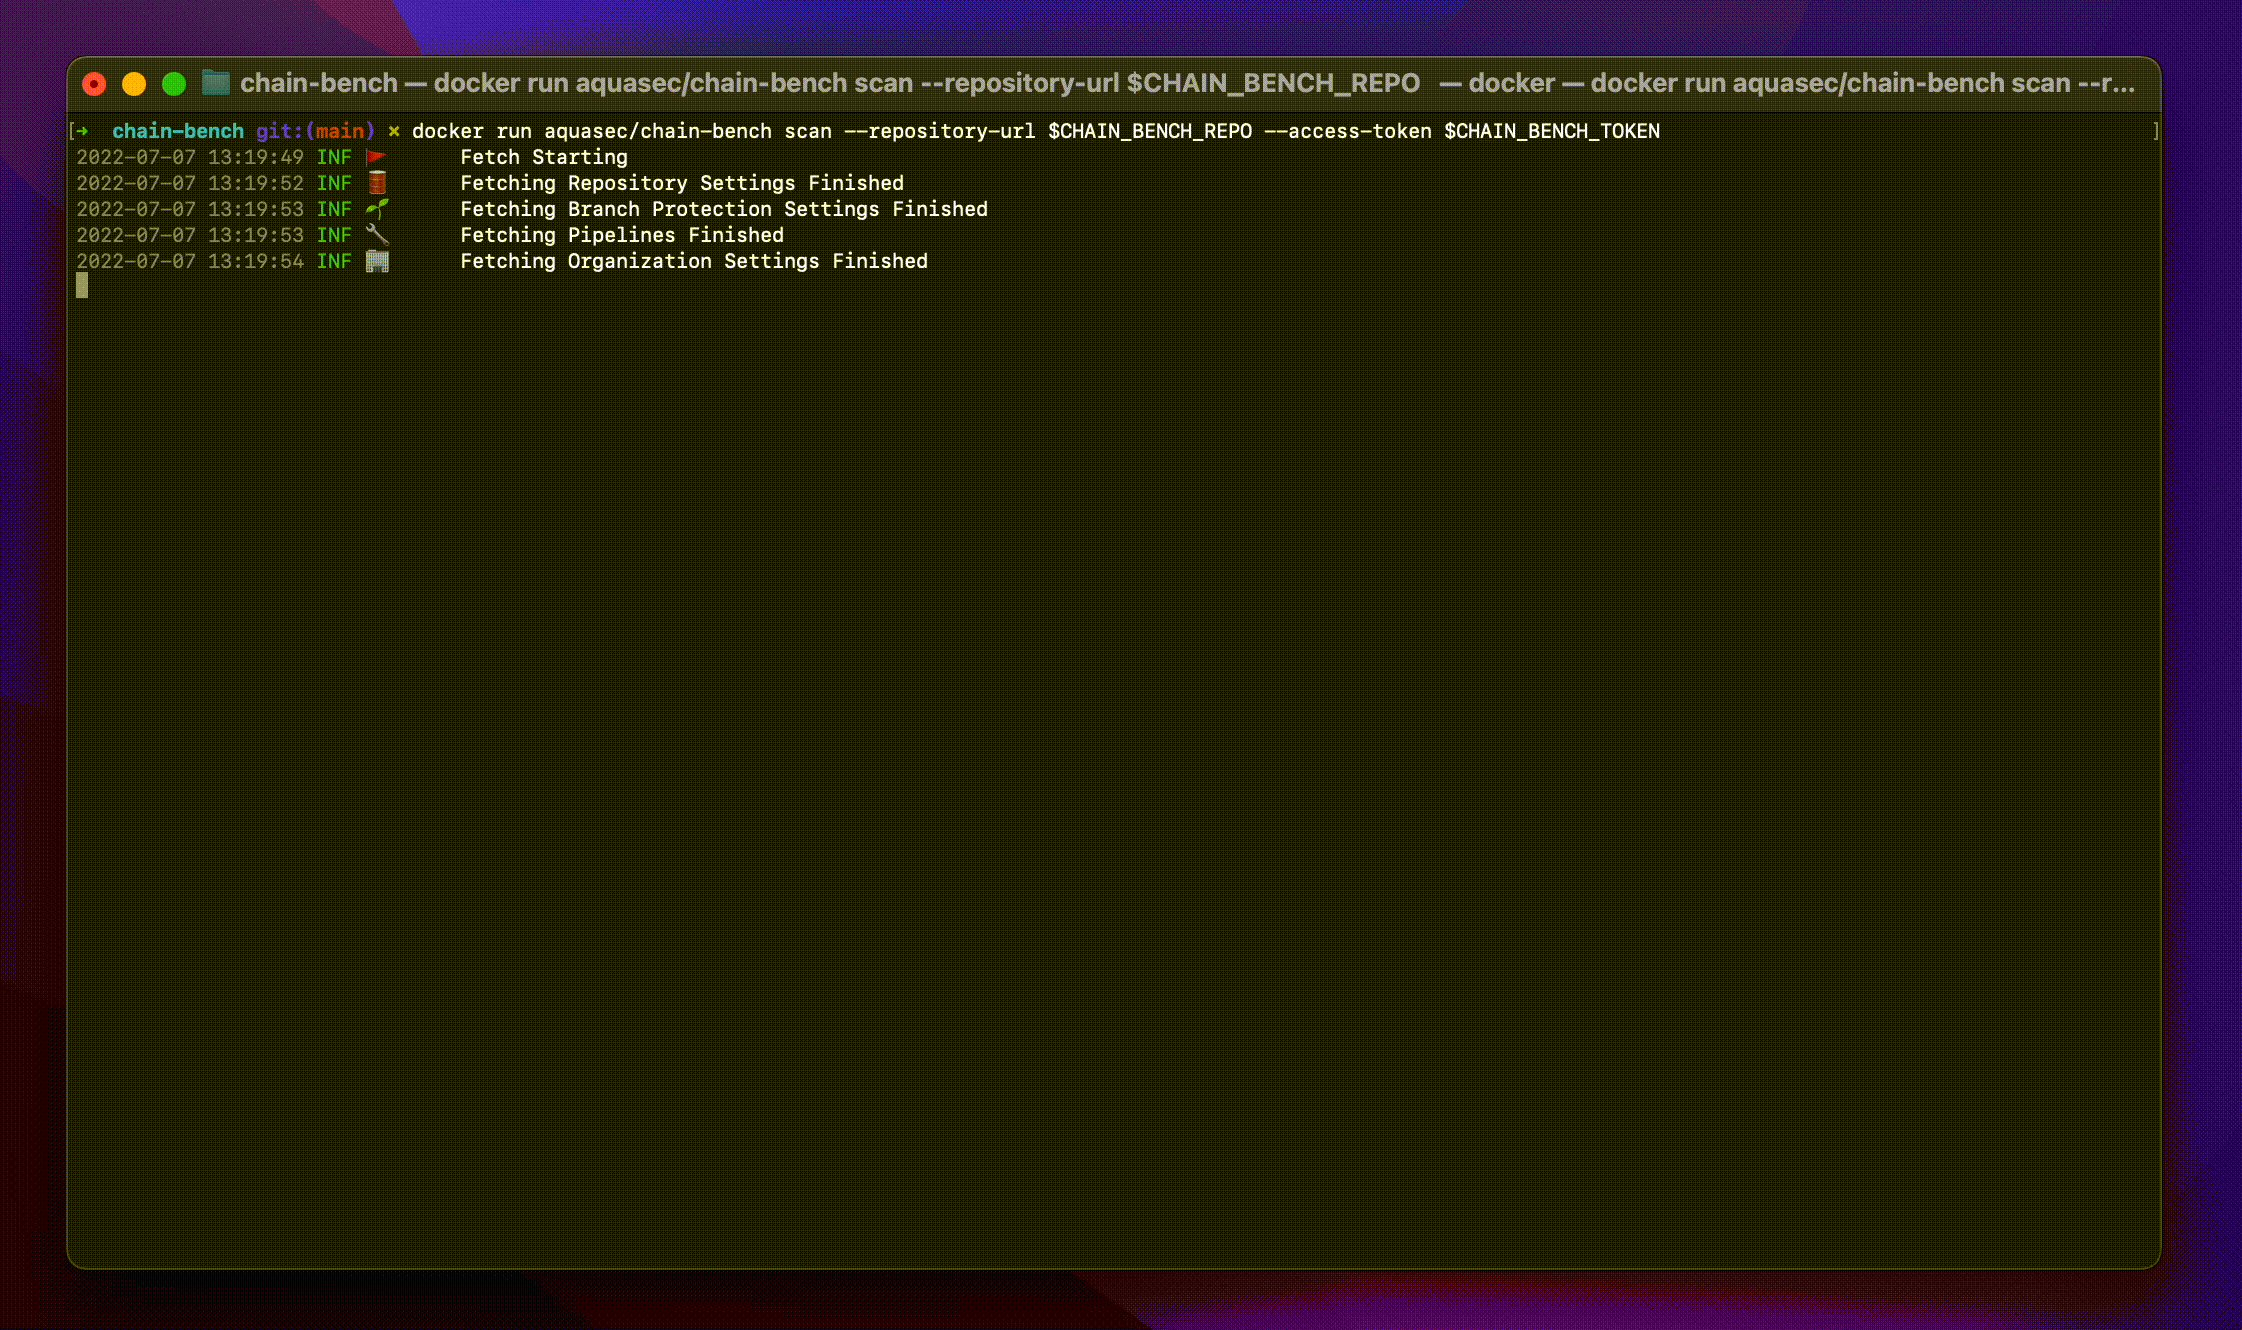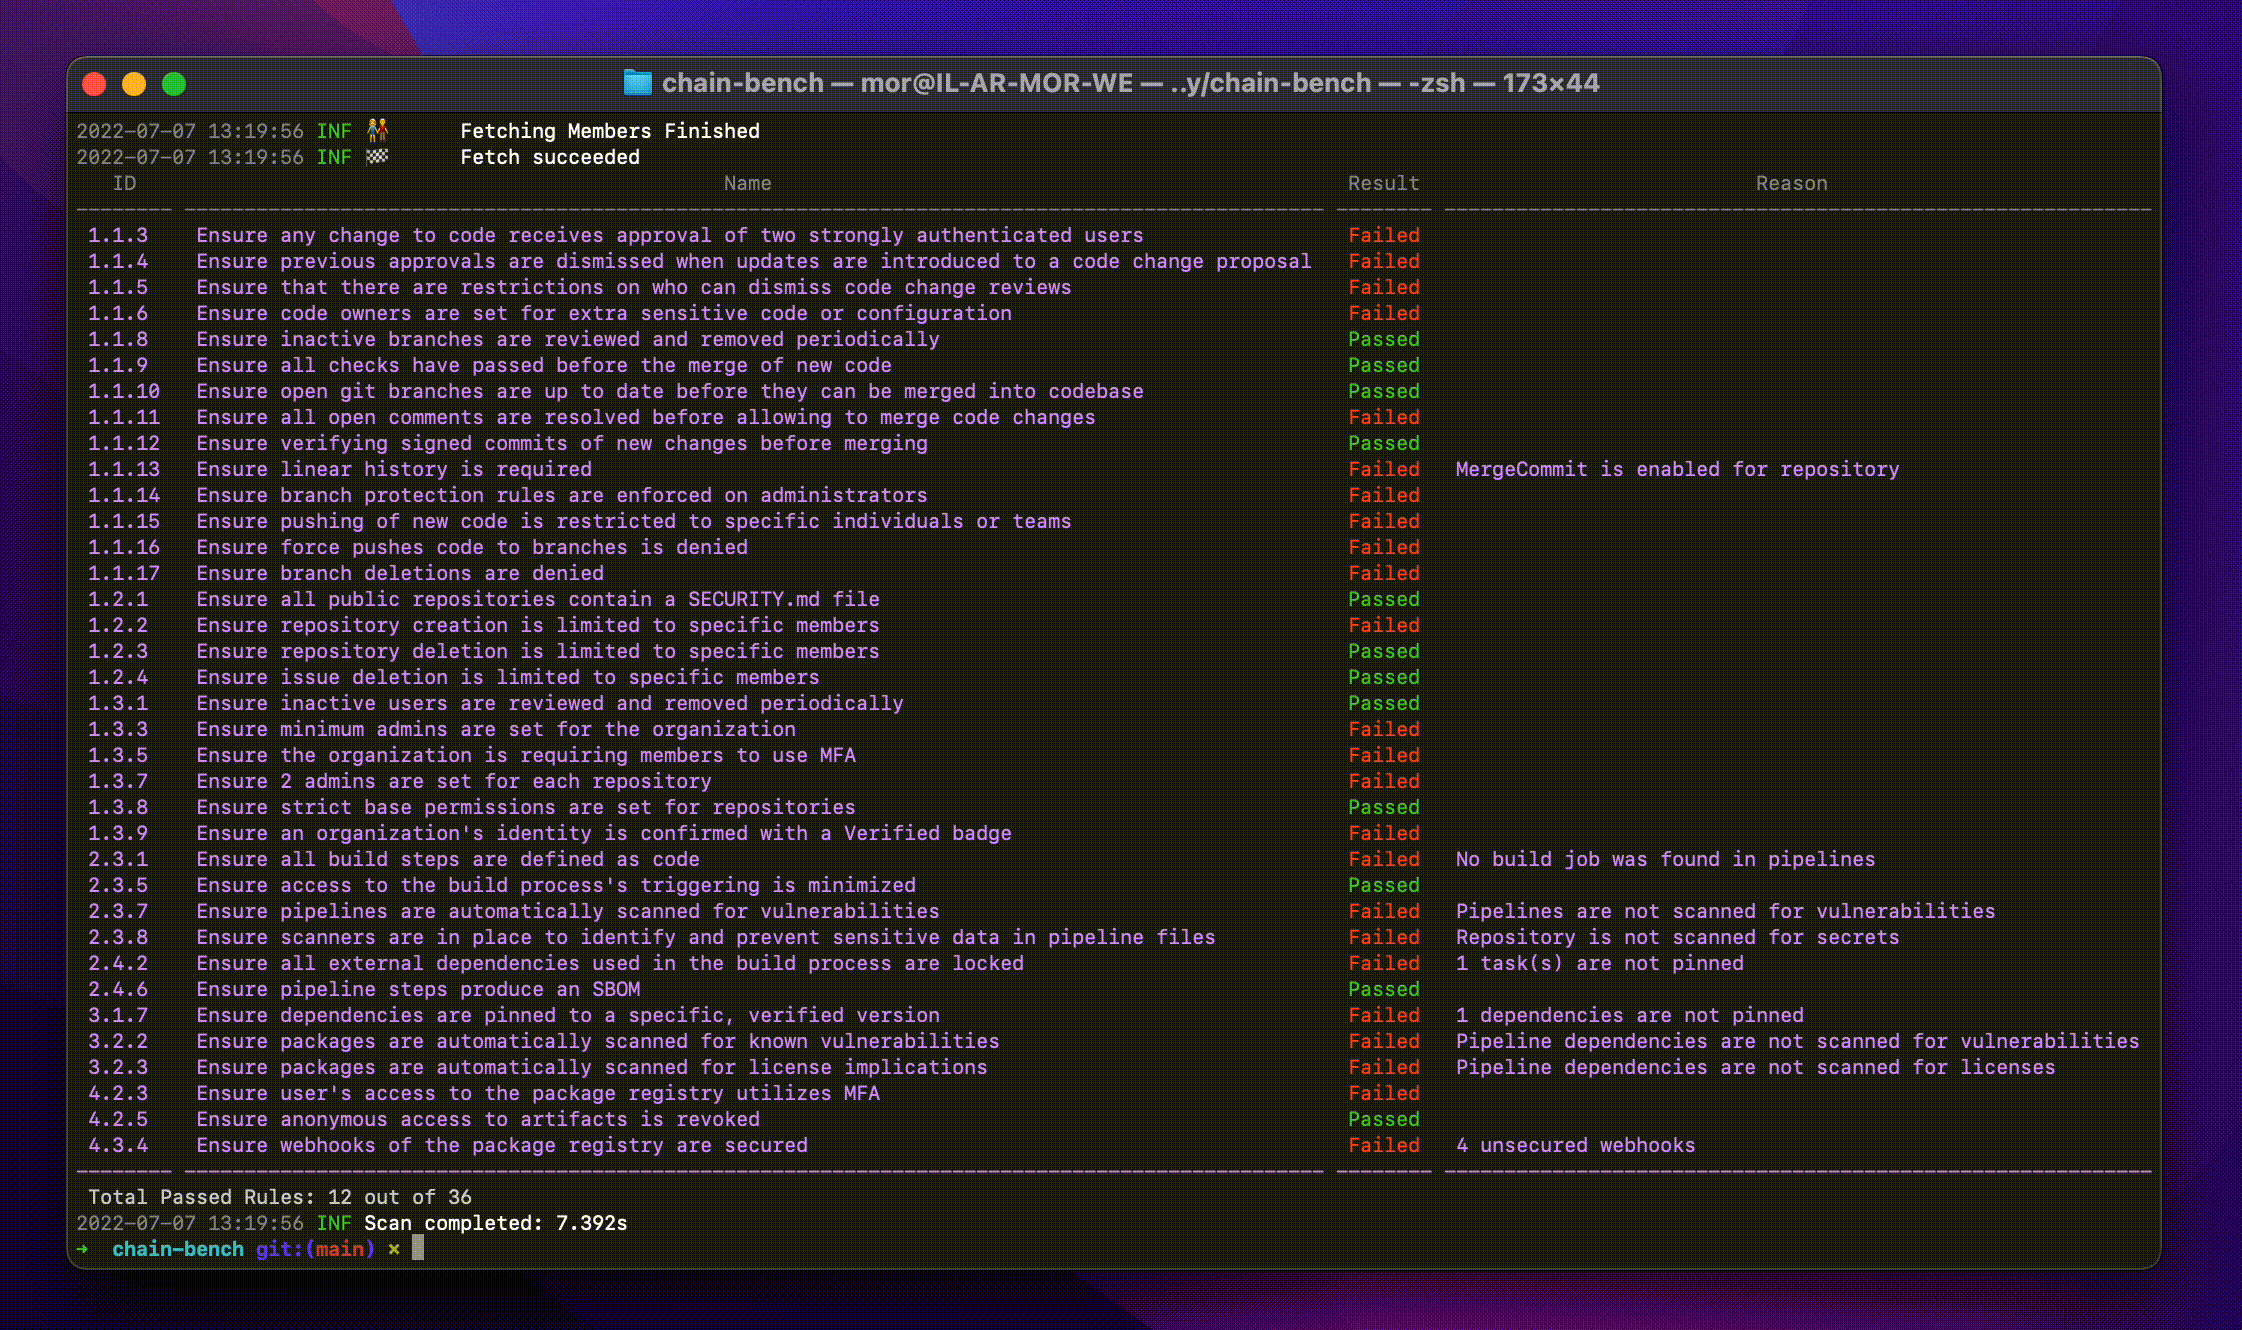 aquasecurity/chain-bench
يدقق الامتثال الأمني لسلسلة توريد البرامج وفقًا لمعيار CIS، حيث يفحص إعدادات SCM، وحماية الفروع، والتبعيات، وخطوط أنابيب CI/CD بحثًا عن المخاطر.
 batfish/pybatfish
عميل بايثون لـ Batfish، أداة تحليل تكوين الشبكات التي تتحقق من الأمان والموثوقية والامتثال من خلال نمذجة سلوك الشبكة من تكوينات الأجهزة قبل النشر.
 chainguard-dev/osquery-defense-kit
استعلامات الكشف والاستجابة الجاهزة للإنتاج لـ osquery
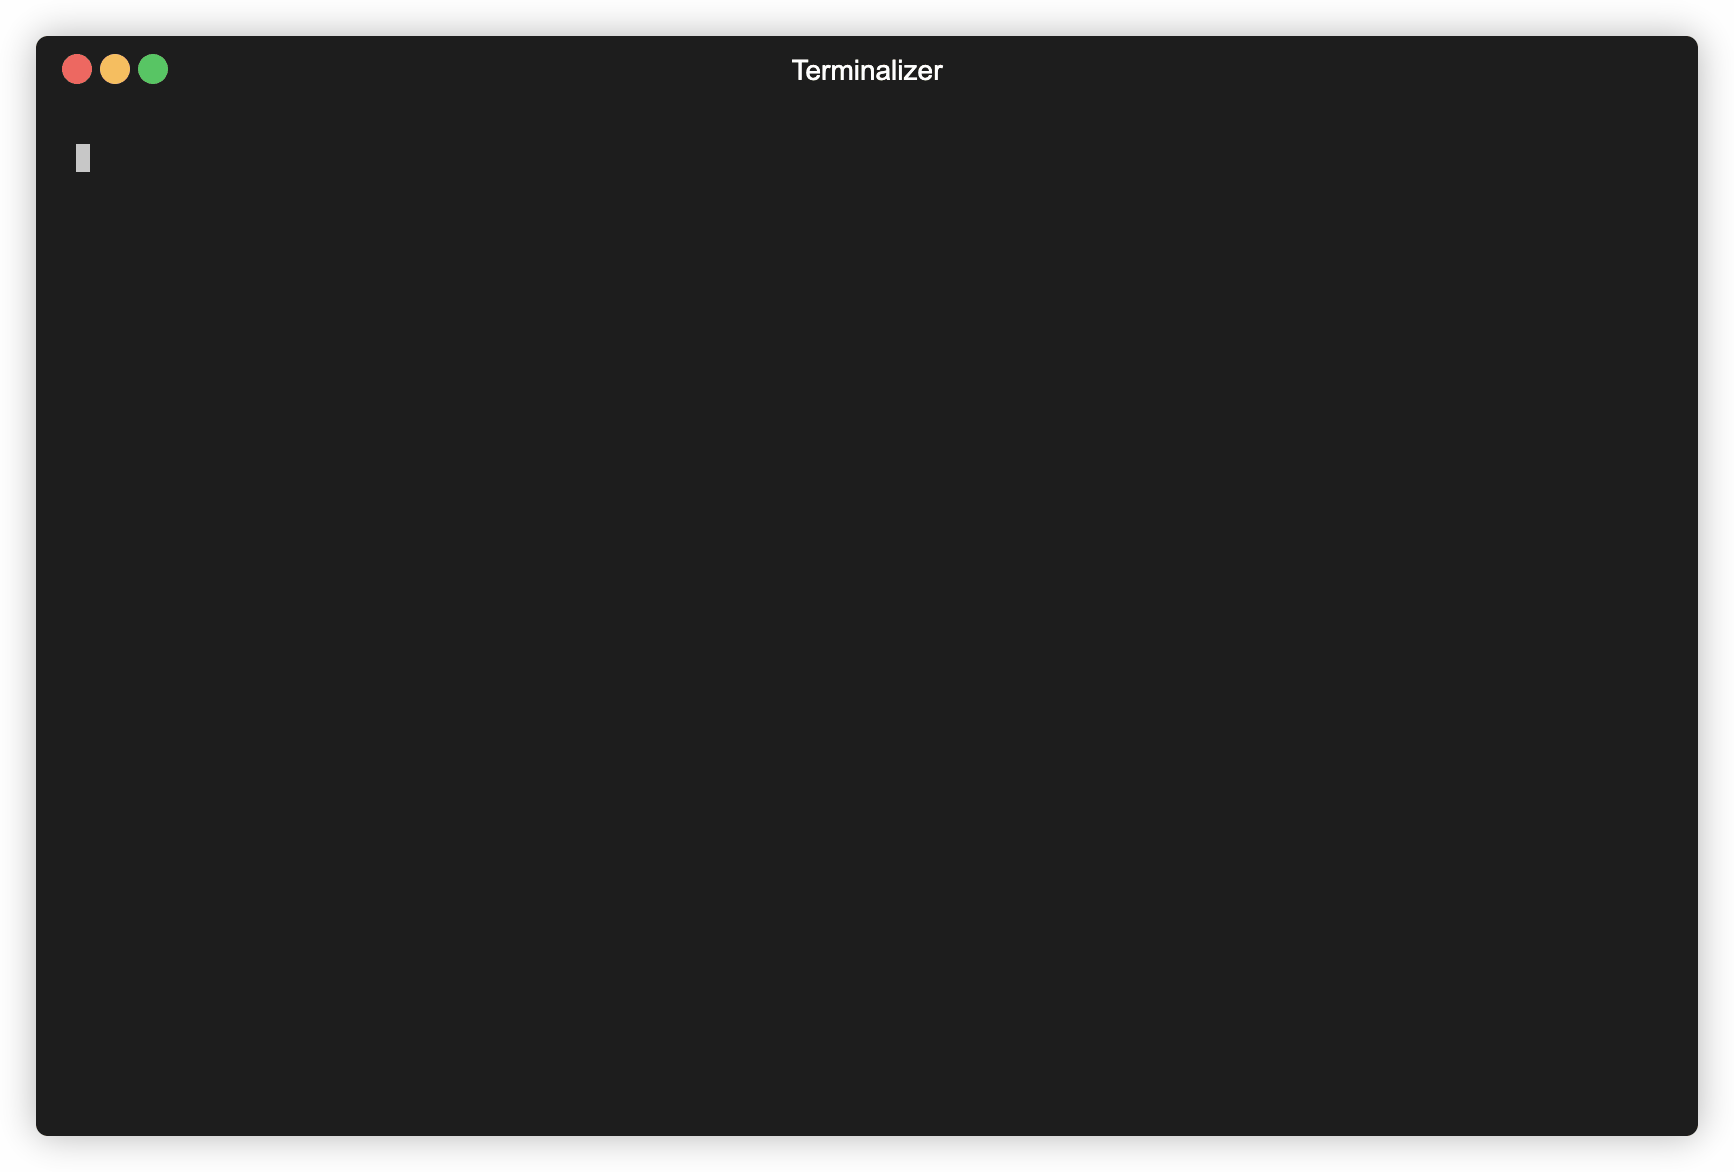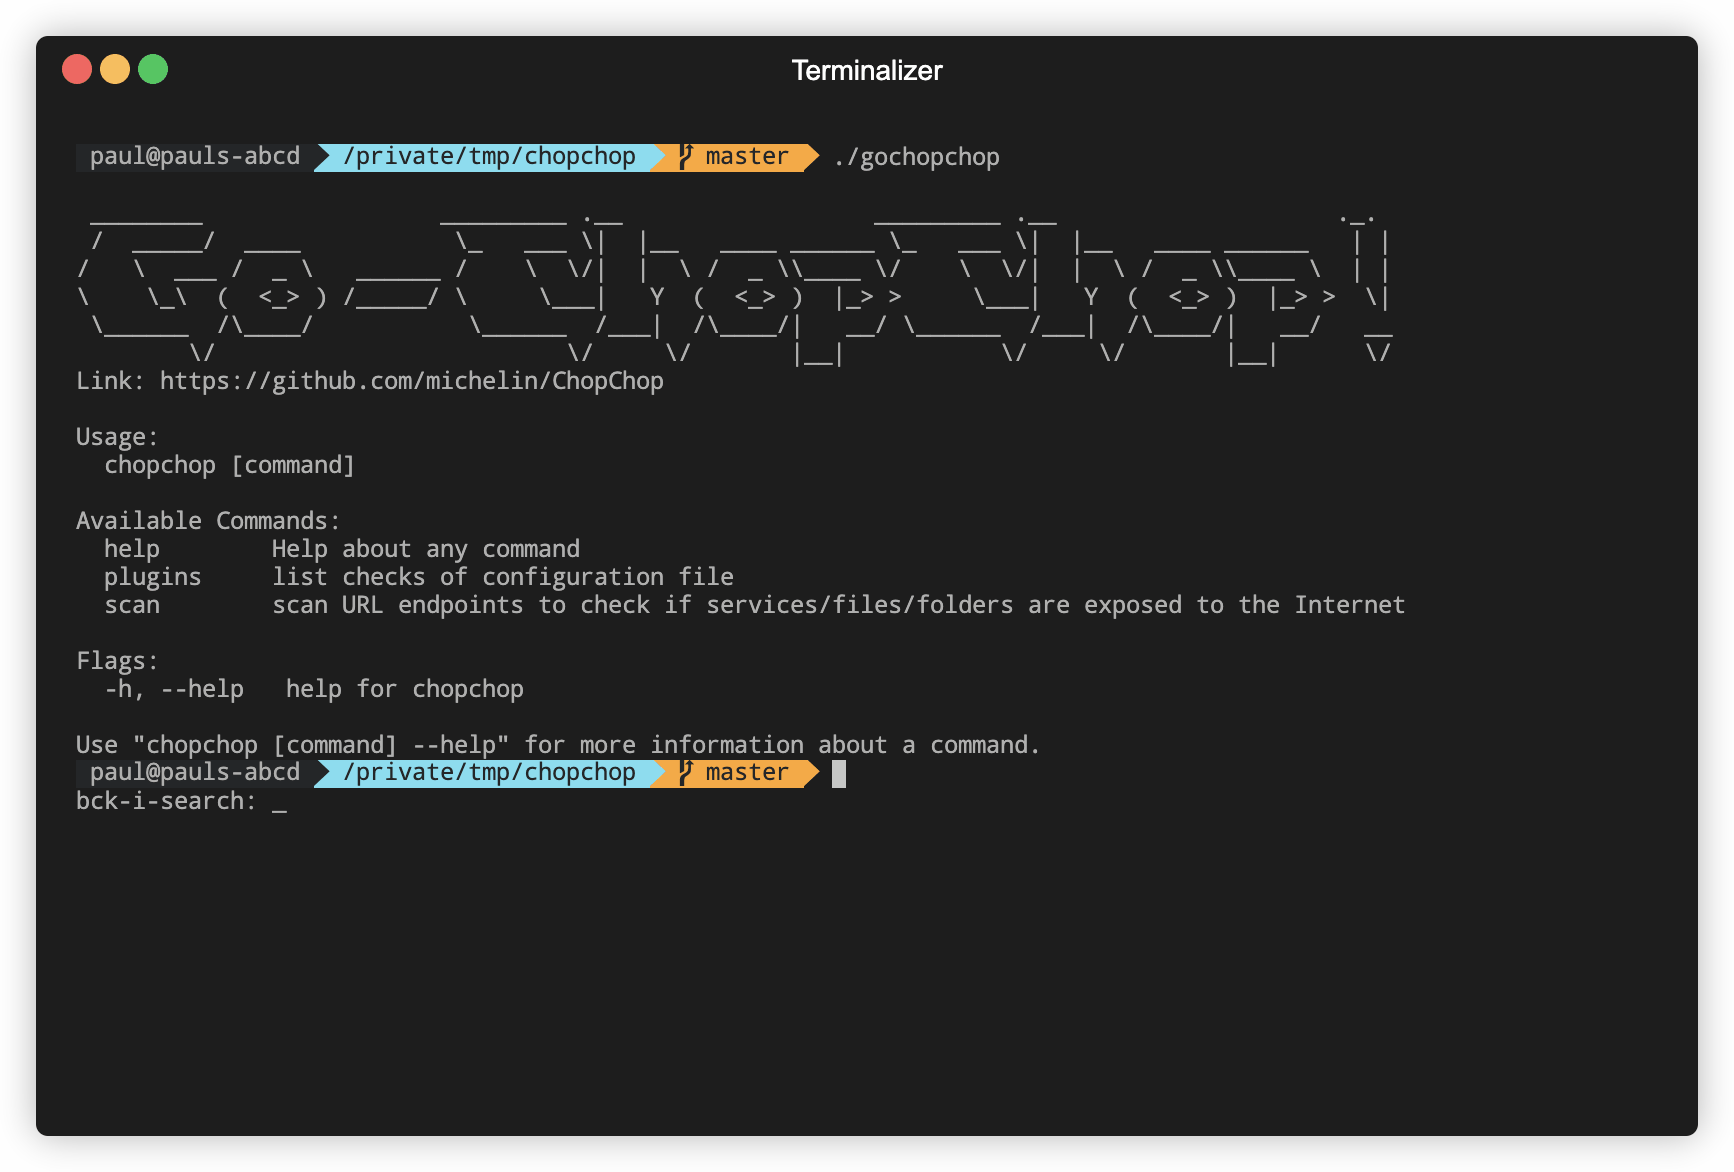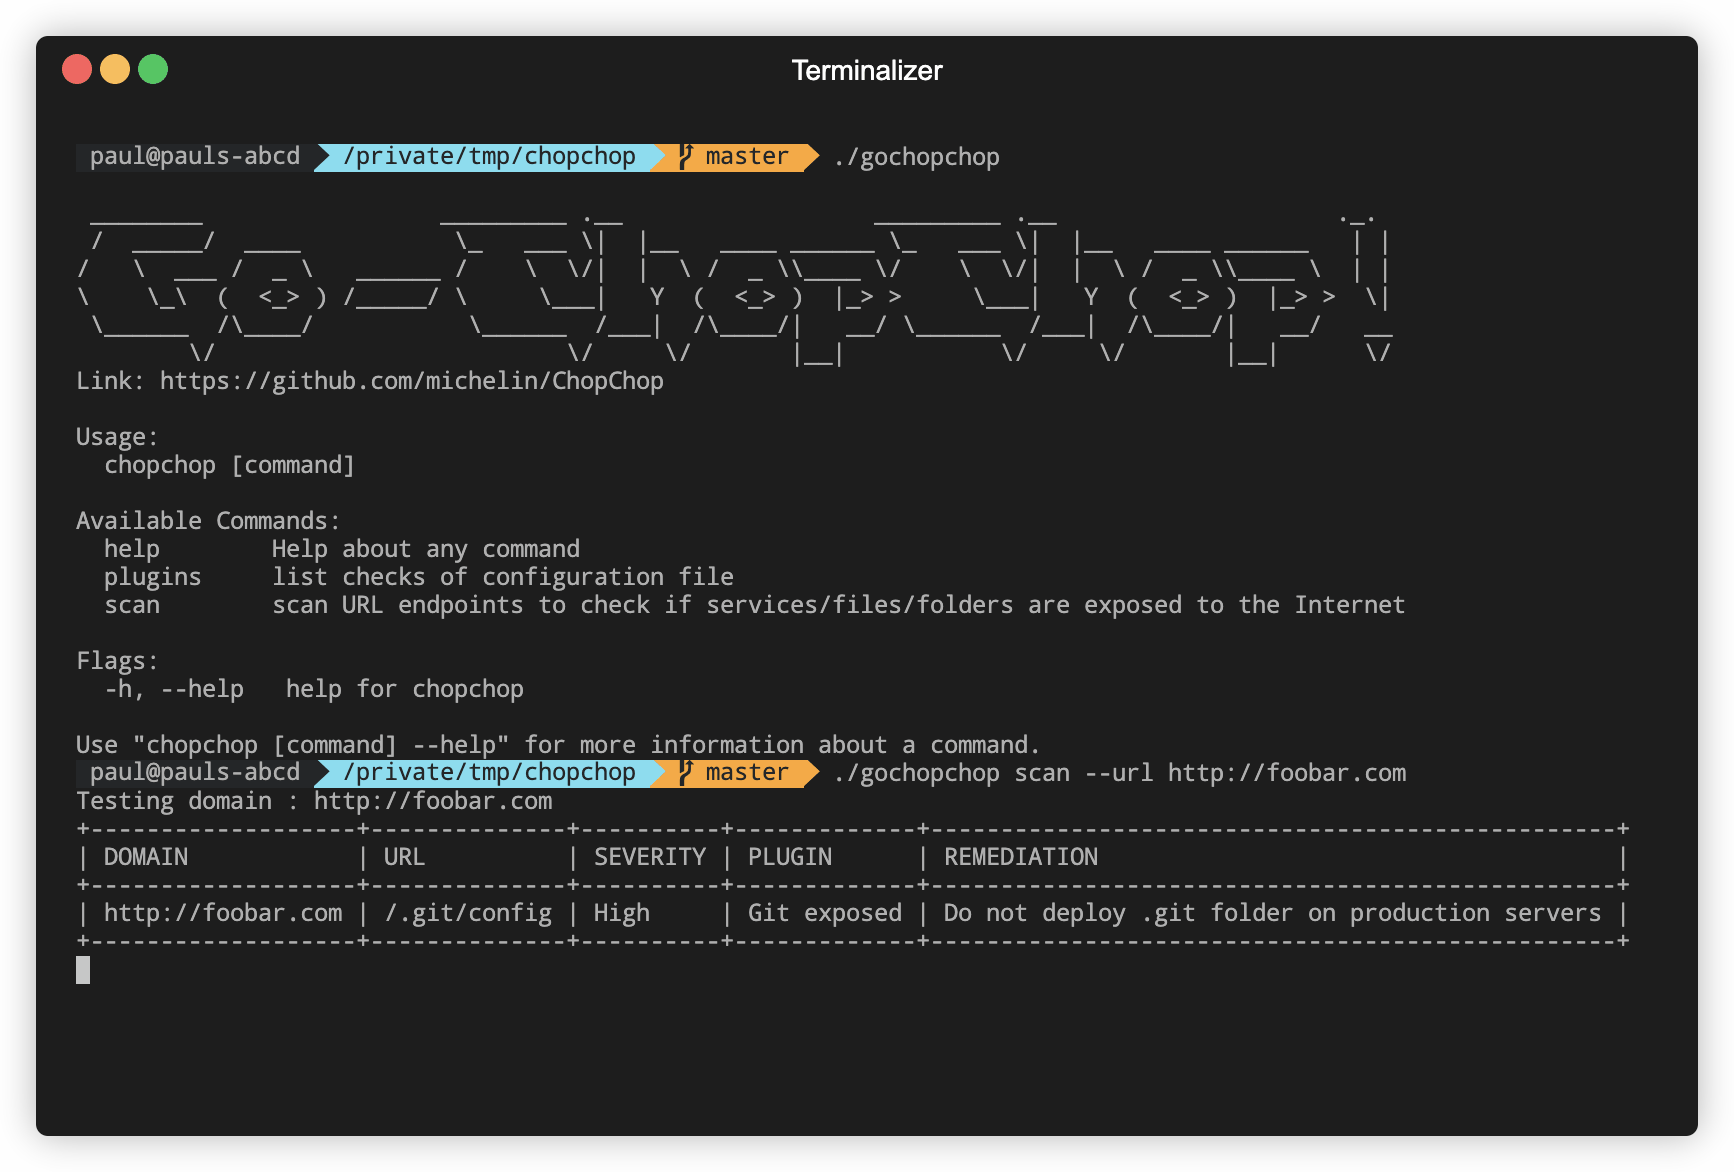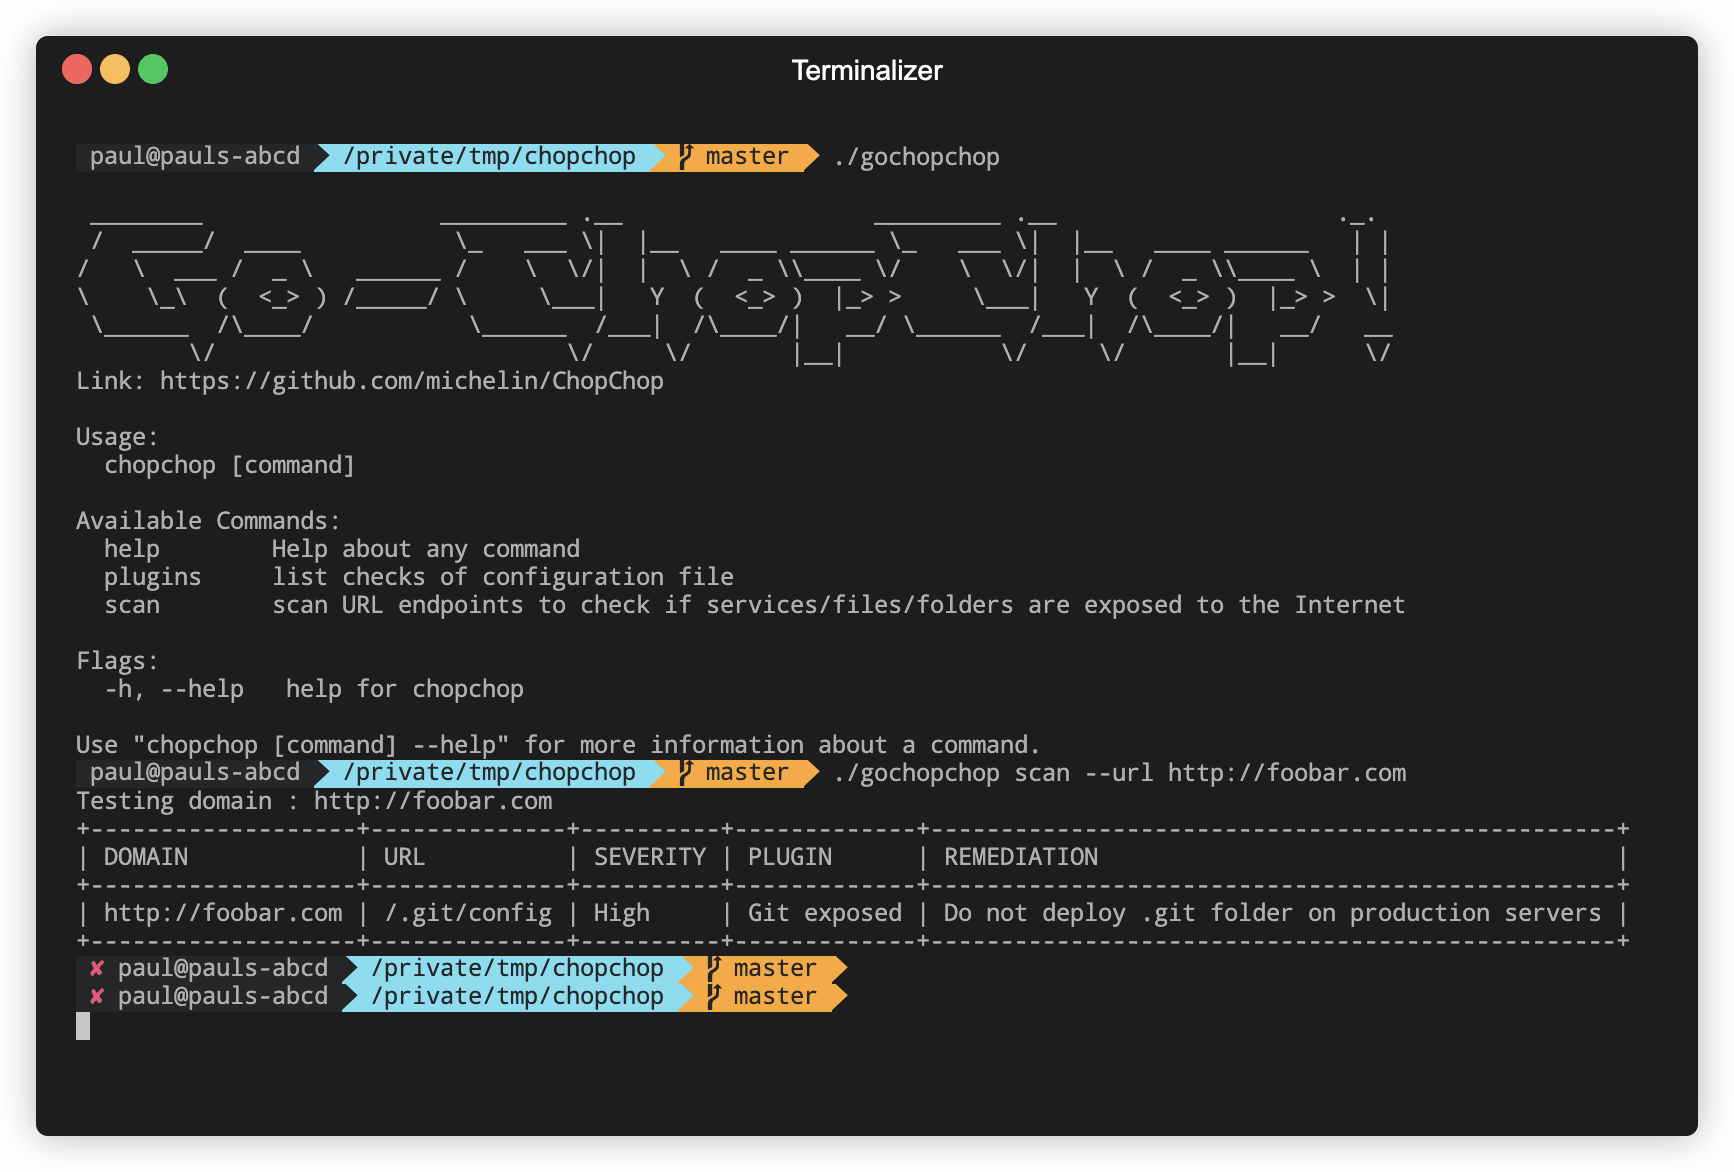 michelin/chopchop
أداة مسح ضوئي تعتمد على YAML من سطر الأوامر، تكتشف الخدمات والملفات والمجلدات المكشوفة على نقاط النهاية الويب. مصممة للمطورين لدمج الفحوصات الأمنية…
 optiopay/klar
دمج Clair و Docker Registry
 shirkdog/pulledpork
Pulled Pork لإدارة قواعد Snort وSuricata (من Google code)
 hardenedlinux/harbian-audit
تدقيق توزيعة دبيان/جنو لينكس المشددة
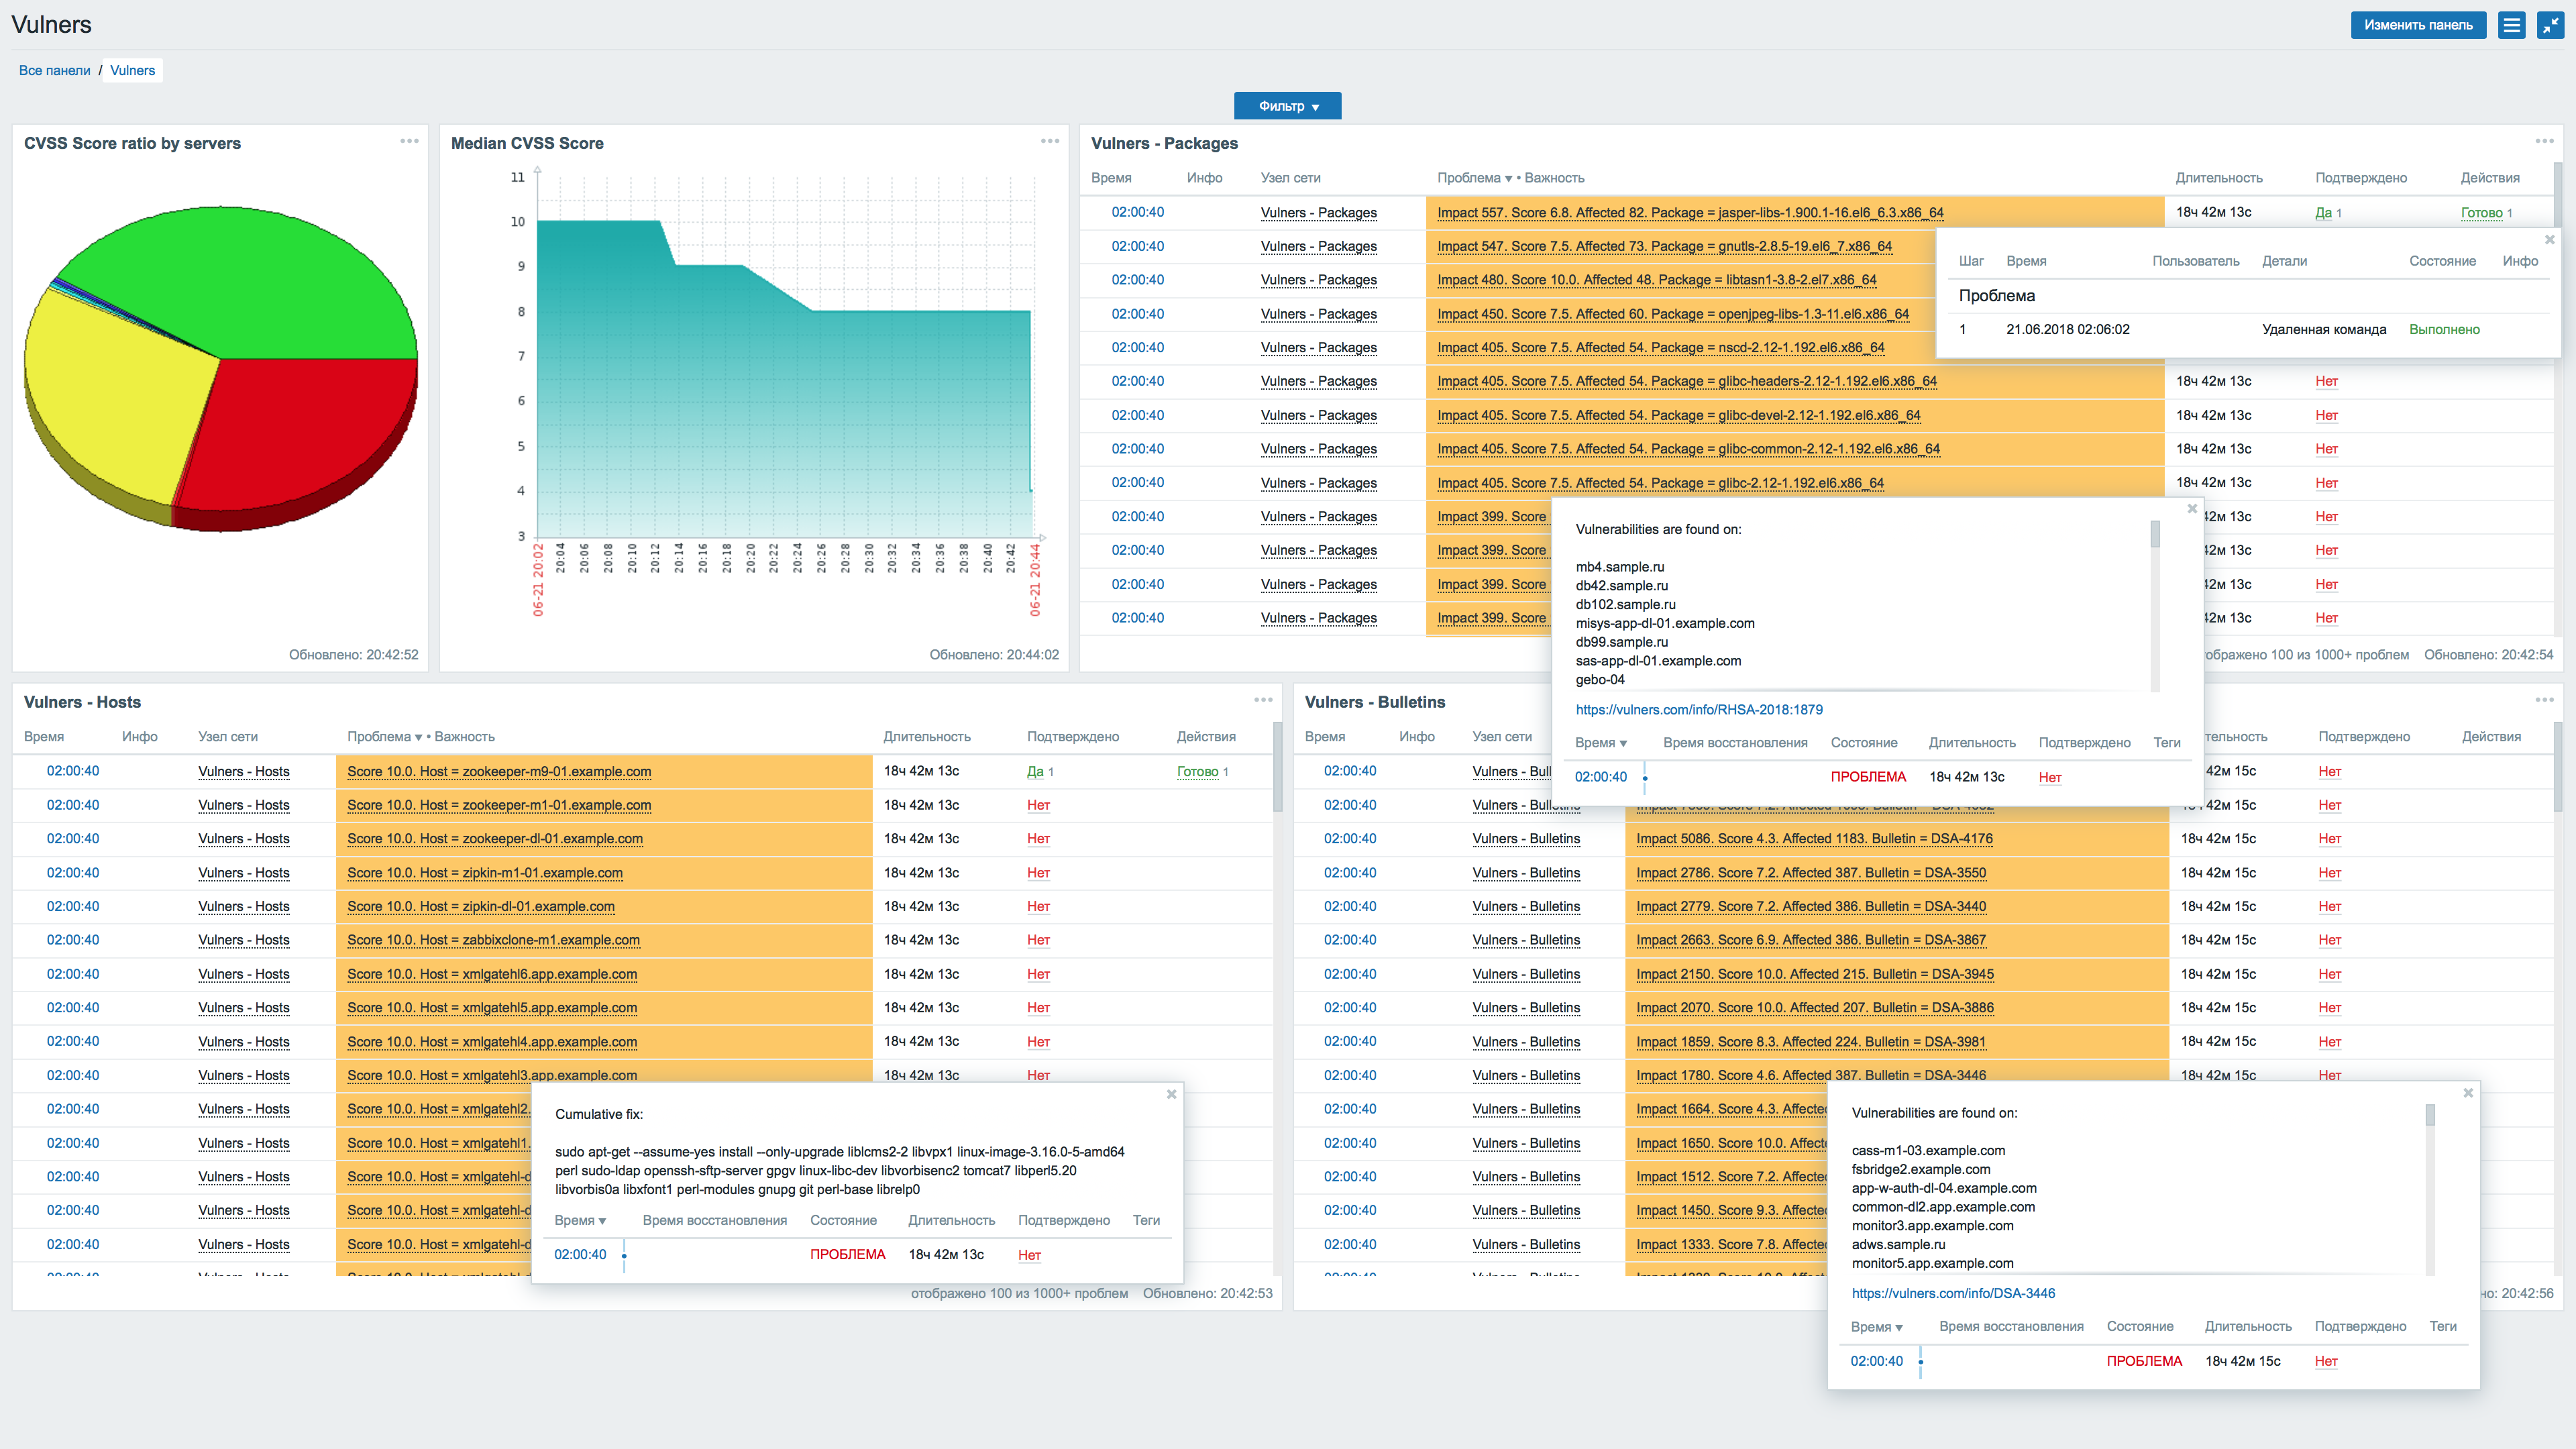 vulnerscom/zabbix-threat-control
إضافة تقييم الثغرات لـ Zabbix
 korben00/no-gdid
اقرأ وافهم وأسكت معرّف جهاز Windows GDID (المعرّف الذي تعقّب المخترق عبر VPN). تم التحقق منه على جهاز افتراضي حقيقي يعمل بنظام Win11. بصراحة: إنه…
 secforce/snmp-brute
أداة سريعة لـ SNMP brute force، enumeration، تحميل إعدادات CISCO وسكريبت كسر كلمات المرور.
 dev-sec/chef-ssh-hardening
هذا الكوكبوك الخاص بـ Chef يوفر إعدادات آمنة لكل من ssh-client و ssh-server.








