
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 puppetlabs-toy-chest/puppetlabs-cve20113872
وحدة Puppet للمساعدة في إصلاح وترحيل بيئة نشر Puppet (CVE-2011-3872)
 hpcprofessional/remediate_cesa_2019_2091
مهمة معالجة لـ CVE-2018-15686 و CVE-2018-16866 و CVE-2018-16888 التي تؤثر على SystemD في EL7
 andresriancho/enumerate-iam
عدّ الأذونات المرتبطة بمجموعة بيانات اعتماد AWS
 gregaskew/speculativeexecutionassessment
يقيّم نظامًا للتحقق من ثغرات "التنفيذ التكهني" الموصوفة في CVE-2017-5715، CVE-2017-5753، CVE-2017-5754.
 anvilsecure/dawgmon
dawg the hallway monitor - مراقبة تغييرات نظام التشغيل وتحليل سطح الهجوم المُقدَّم عند تثبيت البرامج
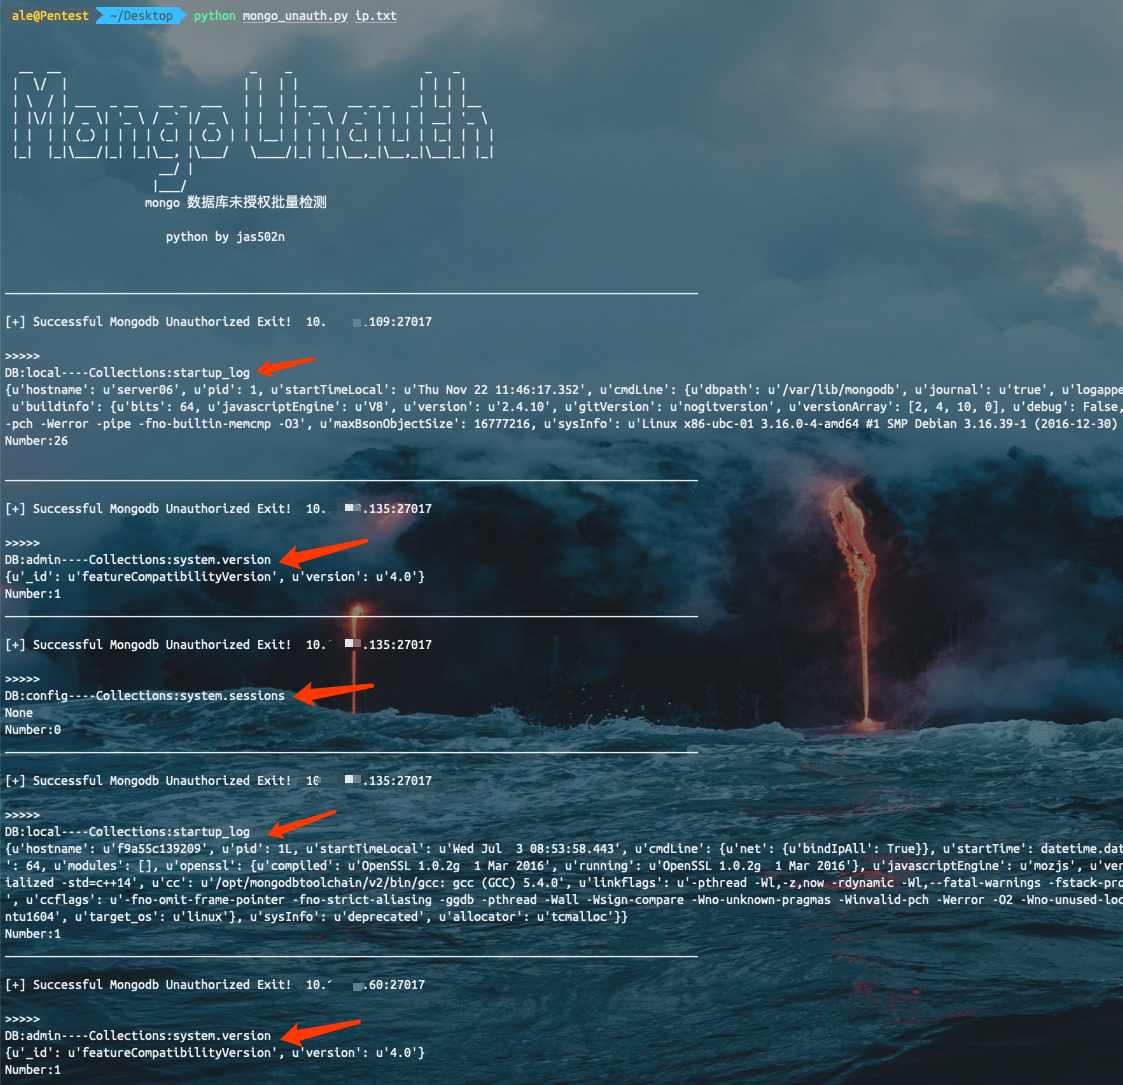 jas502n/unauthorized-tools
سكربت الكشف الجماعي غير المصرح به
 denizparlak/zeus
أداة تدقيق وتحصين AWS
 mozilla/mig
تحقيق رقمي جنائي موزع وفوري بسرعة السحابة
 chef-cft/inspec_cve_2019_15224
مثال على ملف InSpec للكشف عن وجود gem خبيث لـ rest-client (CVE-2019-15224)
 jsitech/jshielder
نصوص تعزيز الأمان لخوادم لينكس / مثبت آمن لـ LAMP-LEMP / مرجع CIS
 dowjones/hammer
Dow Jones Hammer : حماية السحابة بقوة السحابة (AWS)
 olacabs/jackhammer
Jackhammer - أداة واحدة لتقييم وإدارة الثغرات الأمنية لحل جميع مشاكل فريق الأمن.
 treussart/probemanager
إدارة مركزية لأنظمة كشف التسلل مثل Suricata وBro وOssec ...
 austin-taylor/bluewall
بلووال هو إطار عمل لجدار الحماية مصمم لمحترفي الأمن السيبراني الهجومي والدفاعي.
 atilacastro/update-apt-package
Playbook لتحديث حزمة APT بسبب CVE-2019-3462
 appliscale/cloud-security-audit
أداة تدقيق أمني عبر سطر الأوامر لخدمات أمازون ويب
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 استغلالات لتفريغ تكوينات وبيانات التصحيح لـ Cisco RV320 واستغلال الجذر عن بُعد!
 l0ss/grouper
نص PowerShell للمساعدة في العثور على الإعدادات الضعيفة في نهج المجموعة لـ Active Directory. (مهمل، استخدم Grouper2 بدلاً من ذلك!)








