
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 muyuanlove/cve-2024-6387fixshell
نص bash آلي لتصحيح ثغرة CVE-2024-6387 عن طريق تجميع وتثبيت OpenSSH 9.8p1 من المصدر على أنظمة Debian/Ubuntu.
 srlabs/certiception
مصيدة ADCS لاصطياد المهاجمين في شبكتك الداخلية.
 graphenex/graphenex
إطار عمل آلي لتعزيز أمان النظام
 rams3sh/aaia
مُصوِّر ومكتشف الشذوذ لإدارة الهوية والوصول في AWS
 claranet/ansible-role-log4shell
دور Ansible للكشف عن Log4Shell (CVE-2021-44228) عبر فحص نظام الملفات والملفات المفتوحة بحثًا عن ملفات JAR/WAR القابلة للاستغلال، مع الإبلاغ عن…
 al0ne/linuxcheck
أداة استجابة طارئة/جمع معلومات/كشف ثغرات لنظام Linux، تدعم أكثر من 70 فحصًا في 13 فئة بما في ذلك التكوين الأساسي/حركة مرور الشبكة/جدولة…
 blacksnufkin/invoke-dumpmdeconfig
سكربت PowerShell لاستخراج إعدادات Microsoft Defender وسجل الحماية وسجل حماية Exploit Guard (لا يتطلب صلاحيات المسؤول)
 password123456/setup-wordpress-with-security-best-practice
دليل شامل لتعزيز أمان تثبيتات ووردبريس: يغطي تغييرات مستخدم المدير، فرض HTTPS، أمان الإضافات، صلاحيات الملفات، وتكوين الخادم للمواقع الثابتة للشركات.
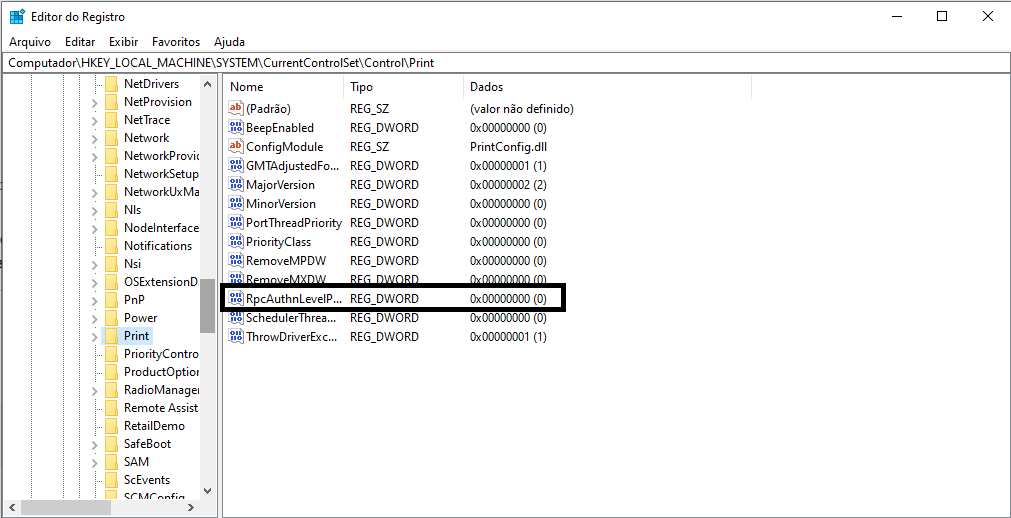 alvaciroliveira/rpcauthnlevelprivacyenabled
يحل CVE-2021-1678 - RpcAuthnLevelPrivacyEnabled
 nccgroup/scoutsuite
أداة تدقيق أمني متعددة السحابات تستفيد من واجهات برمجة تطبيقات مزودي الخدمات السحابية لجمع بيانات التكوين، وتقييم الوضع الأمني، وإنشاء تقارير HTML…
 azuread/azureadassessment
أدوات لتقييم حالة وتكوين مستأجر Azure AD
 owasp/software-component-verification-standard
معيار التحقق من مكونات البرمجيات (SCVS)
 synacktiv/eipp
قوائم كلمات المرور المحظورة لحماية كلمات مرور Entra ID
 iheb2b/cve-2024-3094-checker
# سكربت Bash لاكتشاف ثغرة CVE-2024-3094 في أدوات XZ/LZMA على لينكس يتحقق من إصدار XZ، وارتباط SSHD بـ LZMA، وأنماط البايت، مع عرض النتائج في جدول.
 kaminaduck/ansible-cve-2024-3094
Ansible playbooks مصممة للتحقق من CVE-2024-3094 ومعالجته (XZ Backdoor)
 thetorjancaptain/cve-2024-3094-checker
يتكوّن المستودع من ملف فحص يتحقّق مما إذا كان إصدار xz لديك وحزمة xz-utils معرّضَين لثغرة CVE-2024-3094.
 simplifi-ed/cve-2024-3094-patcher
Ansible playbook لتصحيح CVE-2024-3094









