
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
 dweger-scripts/cve-2024-38063-remediation
# سكربت تدقيق PowerShell لاكتشاف التصحيحات المفقودة لثغرة CVE-2024-38063 سكربت تدقيق PowerShell لاكتشاف التصحيحات المفقودة لثغرة CVE-2024-38063، وهي…
 dev-sec/ssh-baseline
خط الأساس لـ SSH من DevSec - ملف InSpec
 almogopp/openssh-cve-2024-6387-fix
نص Bash للتخفيف من ثغرة CVE-2024-6387 في OpenSSH من خلال توفير خيار للترقية إلى إصدار آمن أو تطبيق حل مؤقت. يساعد هذا المستودع في تأمين الأنظمة ضد…
 kiprotect/kodex
مجموعة أدوات هندسة الخصوصية والأمان: اكتشاف، فهم، إخفاء الهوية جزئيًا، إخفاء الهوية كليًا، تشفير ومشاركة آمنة للبيانات الحساسة والشخصية: الخصوصية…
 vvpoglazov/cve-2024-41110-checker
ماسح ضوئي يعتمد على SSH متوازي يكتشف CVE-2024-41110 في تثبيتات Docker، ويحدد الإصدارات الضعيفة وإضافات AuthZ، وينشئ خطة معالجة.
 invaderslabs/cve-2024-20666
دليل ونصوص PowerShell آلية لحل مشكلات فشل تطبيق التصحيح CVE-2024-20666 في بيئة استرداد ويندوز عن طريق تغيير حجم أقسام الاسترداد وتطبيق KB5034441.
 aquasecurity/chain-bench
يدقق الامتثال الأمني لسلسلة توريد البرامج وفقًا لمعيار CIS، حيث يفحص إعدادات SCM، وحماية الفروع، والتبعيات، وخطوط أنابيب CI/CD بحثًا عن المخاطر.
 redux-sibi-jose/mitigate_ssh
ثغرة OpenSSH CVE-2024-6387
 dgourillon/mitigate-cve-2024-6387
سكربت شل لاكتشاف ثغرة CVE-2024-6387 والتخفيف من حدتها من خلال تدقيق تكوينات النظام وتطبيق الإصلاحات الموصى بها.
 vkaushik-chef/regresshion
ملف Chef Inspec للتحقق من ثغرة regreSSHion CVE-2024-6387
 havoc10-sw/detect_polyfill_cve-2024-38537-
إليك نص برمجي بلغة Python يتحقق من وجود نطاق polyfill.io في ترويسة سياسة أمان المحتوى (CSP) لتطبيق ويب معين.
 roy-aladin/infratest
لا تقم بعمل Fork أو نشر أو استخدام لأي غرض سوى التعلم. هذه المتطلبات معرضة للثغرة CVE-2024-39689
 invaderslabs/regresshion-cve-2024-6387-
يقدم إرشادات لاستخدام السكربت للتحقق مما إذا كان تثبيت OpenSSH لديك عرضة لـ CVE-2024-6387
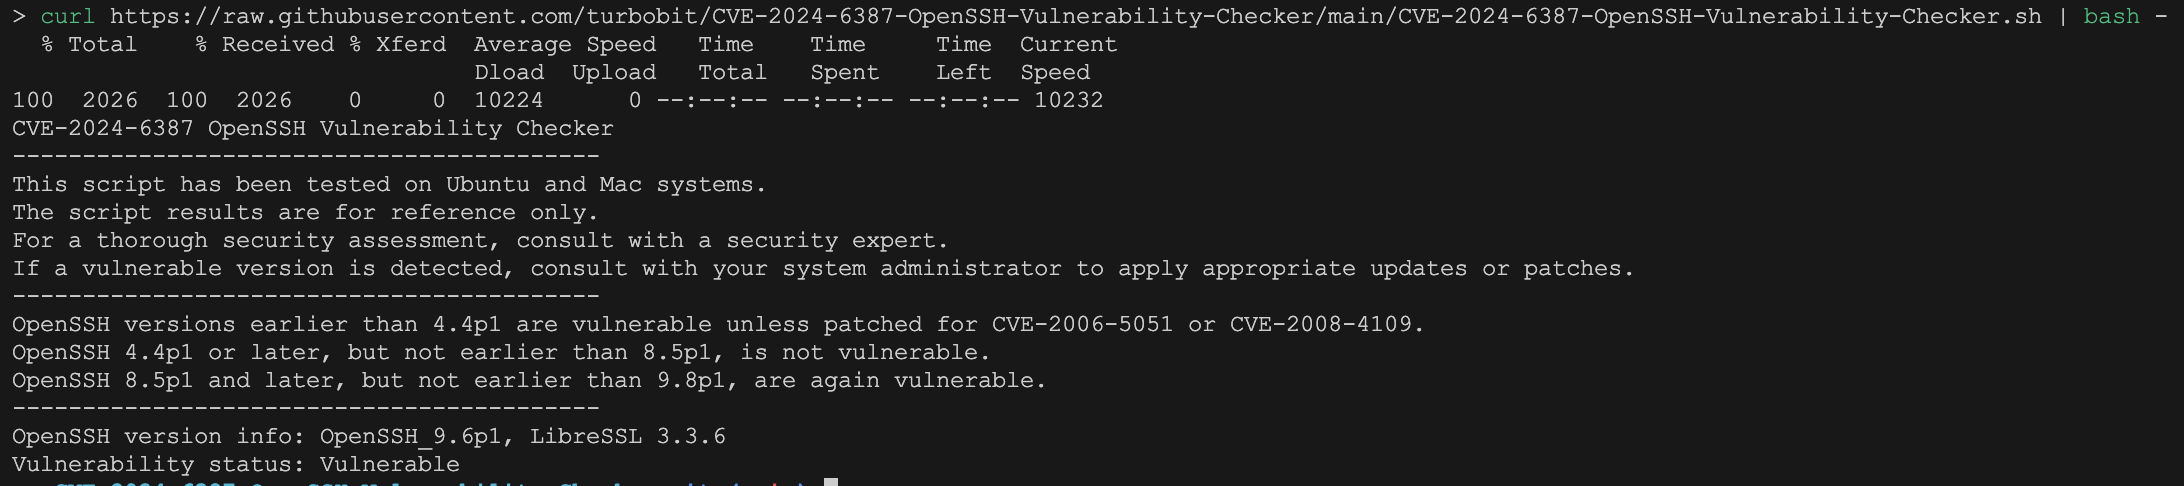 turbobit/cve-2024-6387-openssh-vulnerability-checker
مرحبًا بك في مستودع فحص ثغرة OpenSSH CVE-2024-6387! يوفّر هذا المشروع عدة نصوص برمجية للتحقق من إصدار OpenSSH المثبّت على نظامك وتحديد ما إذا كان…
 grupooruss/cve-2024-6387
نص برمجي بلغة بايثون لفحص وتأمين إعدادات SSH ضد ثغرة السباق CVE-2024-6387، مع ضبط تلقائي لقيمة LoginGraceTime وإنشاء تقارير.
 rumochnaya/openssh-cve-2024-6387.sh
openssh-cve-2024-6387.sh
 zenzue/cve-2024-6387-mitigation
دليل التخفيف لـ CVE-2024-6387 في OpenSSH
 daniel-odrinski/cve-2024-6387-mitigation-ansible-playbook
Ansible Playbook للتخفيف من مخاطر RCE (CVE-2024-6387) حتى تقوم المنصات بتحديث OpenSSH إلى إصدار غير معرّض للثغرة.








