
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 daryllundy/cve-2025-32711
مجموعة أدوات كشف ومعالجة مبنية على PowerShell لـ CVE-2025-32711 (EchoLeak)، وهي ثغرة حرجة لحقن أوامر AI بدون نقر في Microsoft 365 Copilot. تفحص أنماط…
 rhinosecuritylabs/iamactionhunter
أداة تحليل واستعلام عن بيانات سياسة AWS IAM.
 kubesphere/kubeeye
أداة فحص مجموعات Kubernetes السحابية الأصلية التي تكتشف التكوينات الخاطئة للتطبيقات والمكونات غير الصحية ومشاكل العقد باستخدام قواعد OPA وPromQL…

 atlassian/git-secrets-scan
يفحص مستودعات Git بحثًا عن الأسرار والمفاتيح وكلمات المرور المكتوبة مباشرة في الكود باستخدام Gitleaks، ويدمج الأمان في Bitbucket Pipelines مع تقارير…
 brunoh6/web-threat-mitigation
مختبر تطبيقي لاكتشاف تهديدات تطبيقات الويب والتخفيف منها باستخدام OWASP ZAP وBurp Suite وModSecurity WAF (مع OWASP CRS). دراسة حالة: Spring4Shell…
 mozilla/cipherscan
طريقة بسيطة جدًا لمعرفة مجموعات التشفير SSL التي يدعمها الهدف.
 kvesta/vesta
تحليل ثابت للثغرات، وأداة كشف تكوين كتلة Docker و Kubernetes تعتمد على الاختراق الفعلي للحوسبة السحابية.
 cyberark/kubiscan
أداة لفحص مجموعة Kubernetes بحثًا عن الصلاحيات الخطرة

 swiftdevcollective/xcodeprojectsecurity
تطبيق macOS لفحص ملفات مشروع Xcode بحثًا عن مشكلات أمنية محتملة.
 ajf8729/blacklotus
BlackLotus المعروف بـ CVE-2023-24932 نصوص الكشف/الإصلاح لـ Intune و ConfigMgr والاستخدام العام
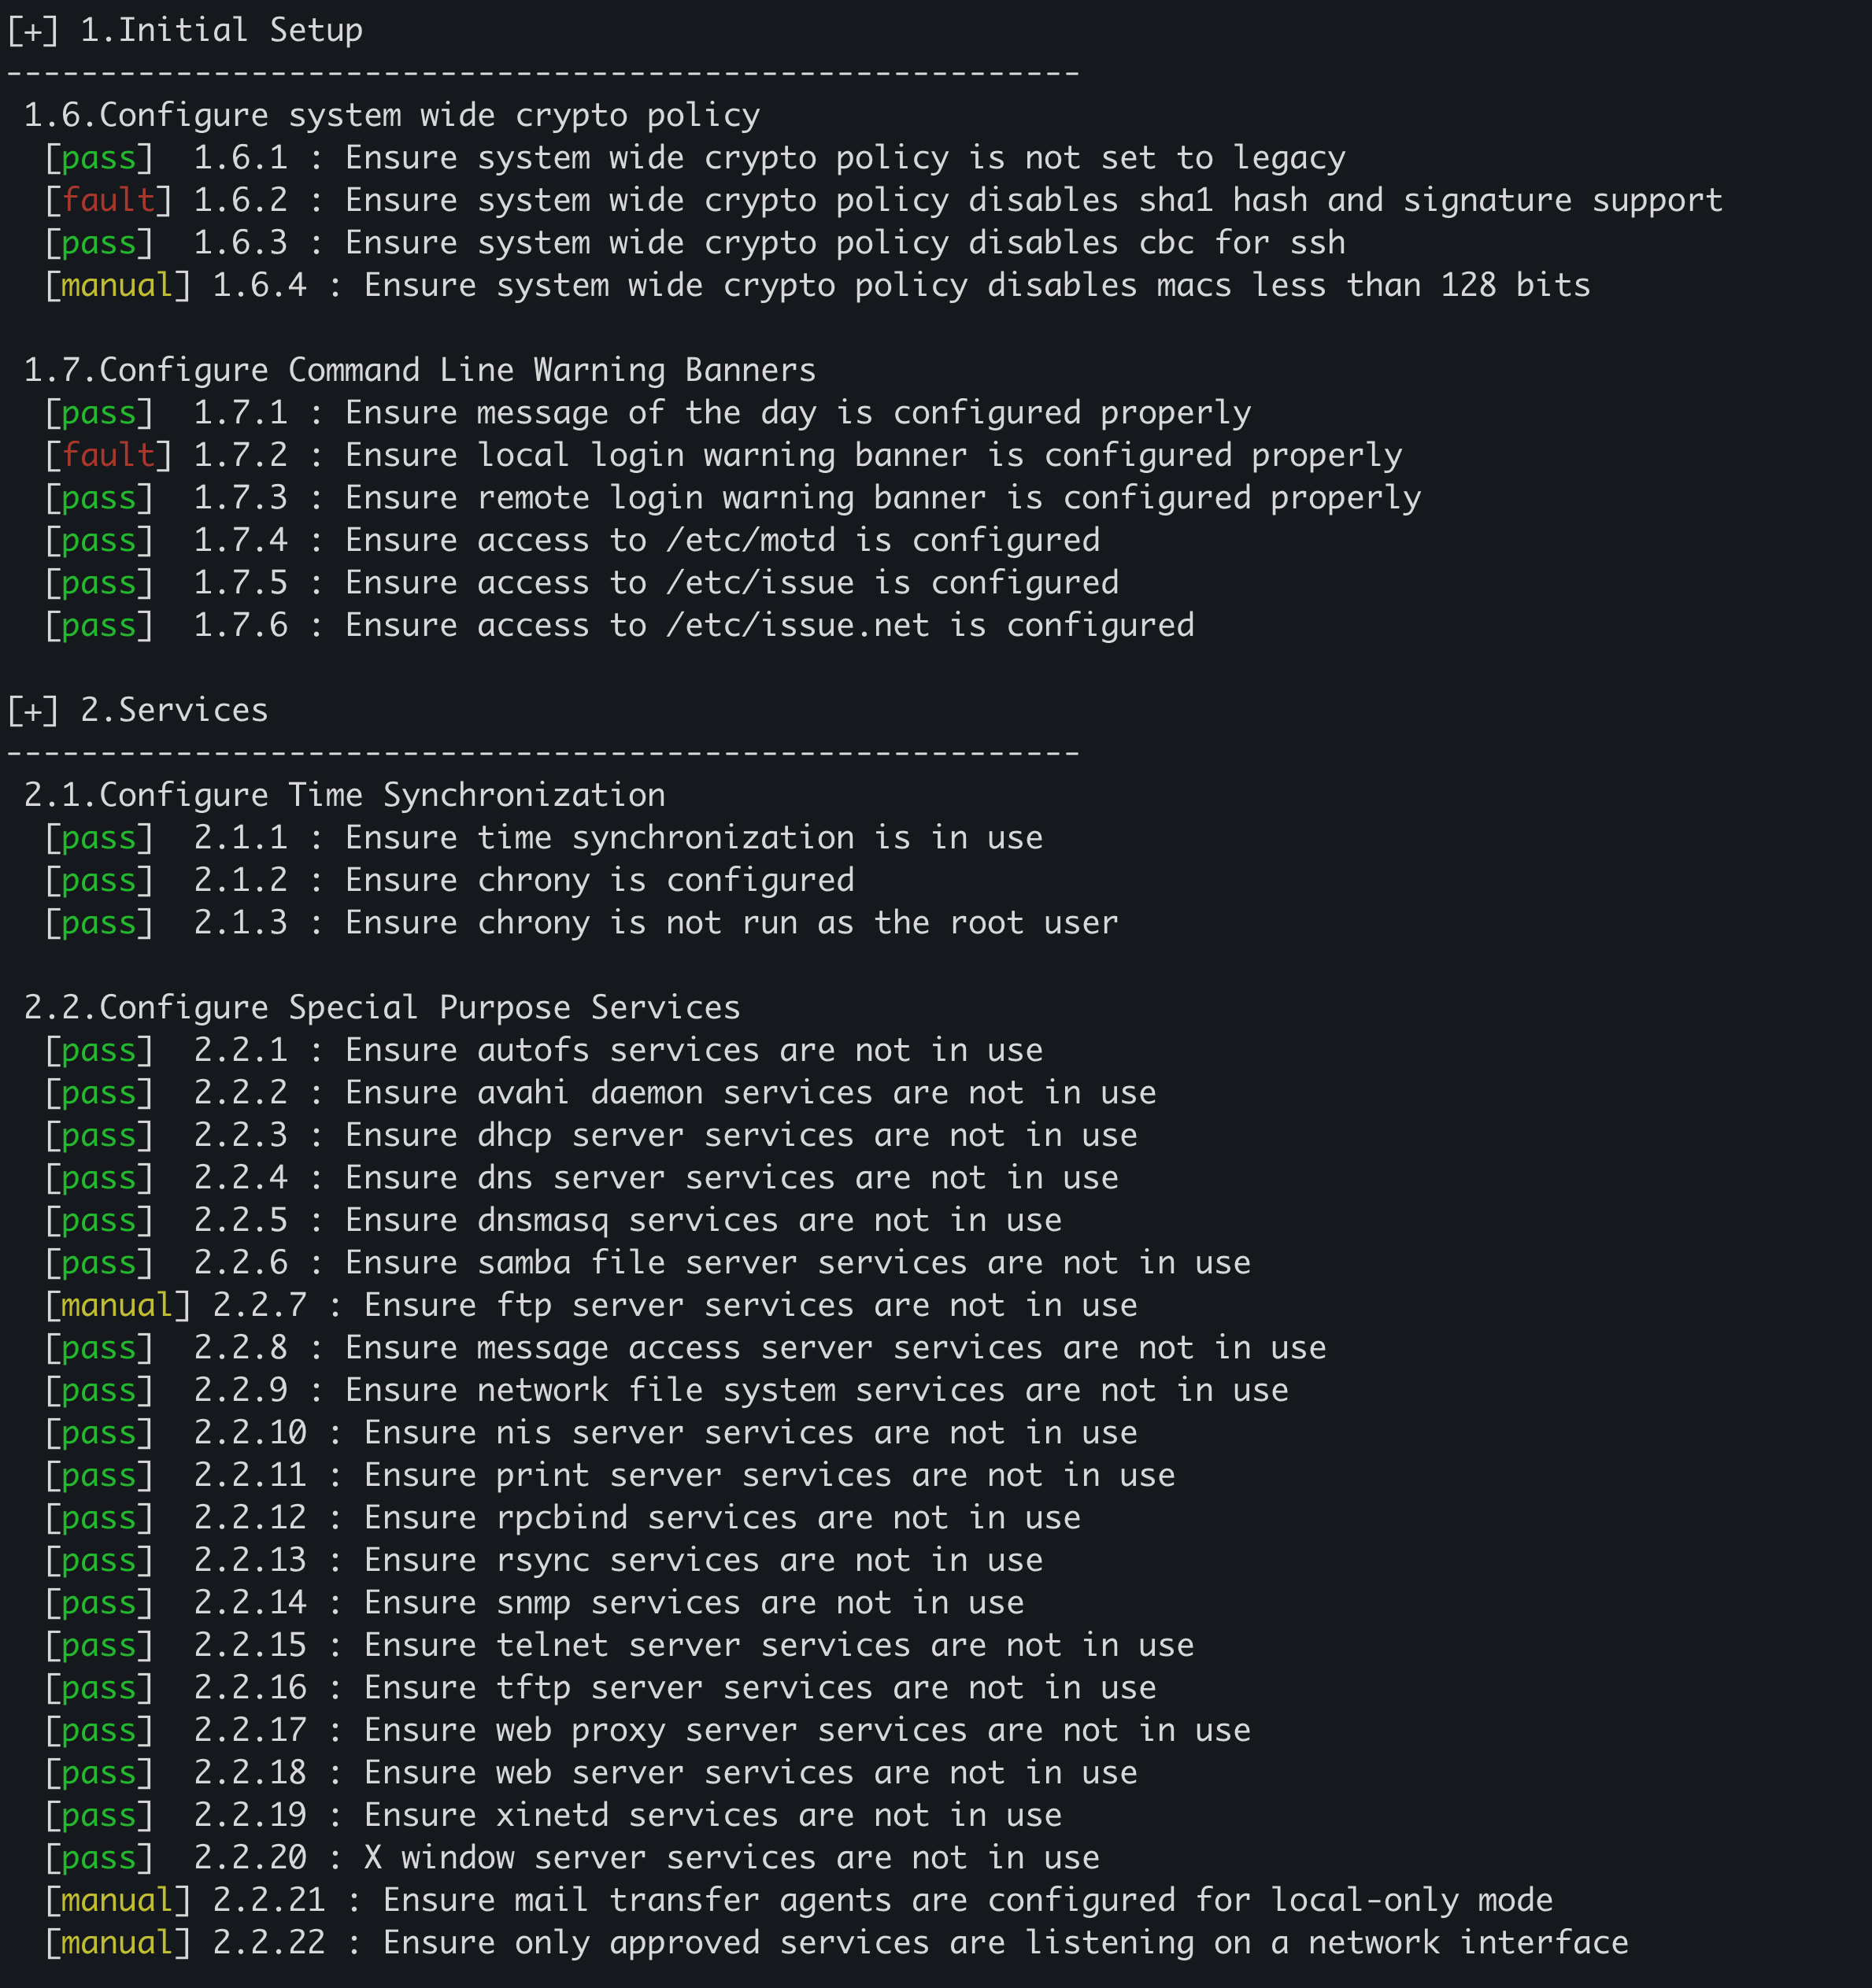 password123456/linux-security-audit
أداة تدقيق أمني آلية لنظام لينكس تفحص أكثر من 130 بندًا من معايير CIS للأنظمة المبنية على RHEL، وتُنتج تقارير XML مفصلة حول تكوين النظام، وسياسات…
 mmotti/reset-inetpub
استعادة سلامة المجلد الرئيسي 'inetpub' بعد التبعات الأمنية التي أبرزها CVE-2025-21204.
 mf-labs/witcher
إدارة ضوابط GitHub Advanced Security (GHAS) على نطاق واسع
 salesforce/metabadger
منع هجمات SSRF على AWS EC2 عبر الترقية التلقائية إلى خدمة البيانات الوصفية للمثيل الأكثر أمانًا الإصدار 2 (IMDSv2).
 tinkerlev/commvault-cve2025-34028-check
ماسح نقاط نهاية Commvault CVE-2025-34028 باستخدام Nmap NSE. للاختبار الأخلاقي والتحقق من صحة التكوين.
 xalfie/nix-auditor
Nix Audit أصبح أسهل (RHEL, CentOS)
 cybervixy/vulnerability-management
تحليل تقوية أمان NGINX ومعالجة الثغرات الأمنية للثغرات الحرجة (CVE-2021-23017، عيوب HTTP/2 DoS) في إصدارات NGINX القديمة، مع خطوات قابلة للتنفيذ…
 derailed/popeye
👀 أداة تنظيف موارد مجموعات Kubernetes








