
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 docker/docker-bench-security
إن Docker Bench for Security هو سكريبت يتحقق من العشرات من أفضل الممارسات الشائعة حول نشر حاويات Docker في الإنتاج.
 simota/nginx-rift-scanner
ماسح ضوئي للكشف فقط عن CVE-2026-42945 (NGINX Rift)، وهو تجاوز سعة في كومة الذاكرة داخل ngx_http_rewrite_module. كشف الإصدار + تحليل أنماط nginx.conf.…
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
استغلال واستراتيجيات التخفيف بالدفاع المتعمق لثغرة تسرب الذاكرة في KeePass (CVE-2023-32784).
 heroku/heroku-cve-2013-0333
يفحص تطبيقات Heroku بحثًا عن ثغرة أمنية حرجة في Rails تسمح بتنفيذ أكواد عن بُعد (CVE-2013-0333) ويحدد الحالات غير المصححة التي تتطلب ترقية فورية.
 heroku/heroku-cve-2013-0156
افحص جميع تطبيقات Heroku الخاصة بك لمعرفة ما إذا كانت تعمل بإصدار ضعيف من Rails
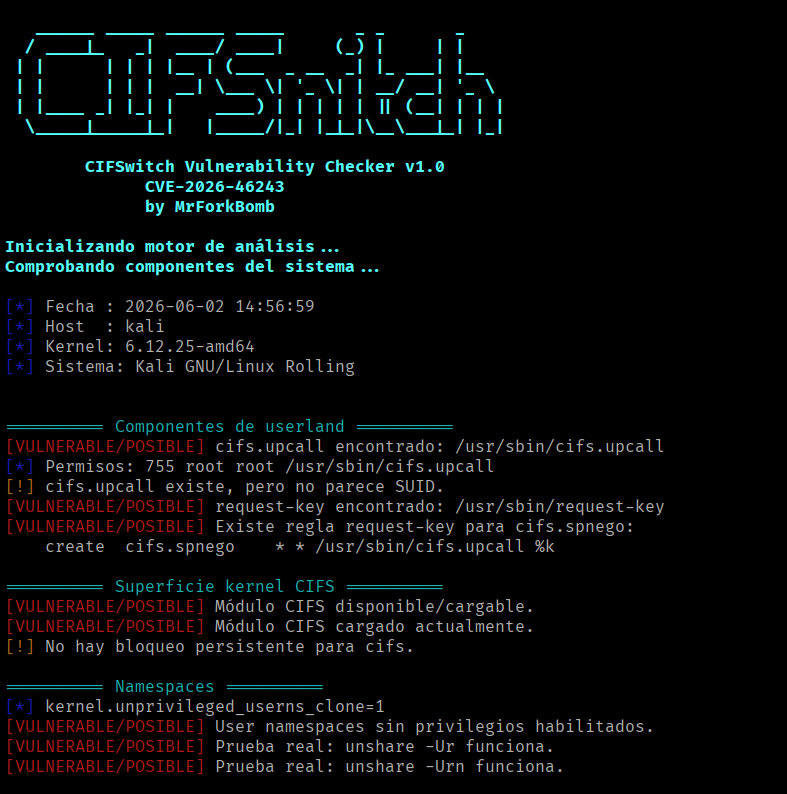 mrforkbomb/cifswitch-checker-cve-2026-46243
سكريبت للتحقق مما إذا كانت ثغرة Linux CIFSwitch (CVE-2026-46243) تؤثر علينا. يكتشف الإعدادات المعرضة للخطر والتخفيفات المحتملة دون تنفيذ استغلالات.
 amirmuhammadmarvi/network-security-lab
مختبر هجوم ودفاع افتراضي مُتحكم فيه — استغلال CVE-2011-2523، استكشاف Nmap، فحص Nikto، تقوية UFW على Metasploitable 2
 aquasecurity/starboard
تم الاستغناء عنها بواسطة https://github.com/aquasecurity/trivy-operator
 merill/awesome-entra
😎 قائمة رائعة لكل ما يتعلق بـ Microsoft Entra
 code-msga/hikvisionexploiter_fixed
HikvisionExploiter - هي أداة Python تم إنشاؤها لأتمتة فحص والتحقق من الوصول المباشر إلى شبكة كاميرات Hikvision، تستهدف البحث عن الثغرة الأمنية في Web…
 nedlir/dasel-hardened-container
حزمة وصورة dasel v3.3.1 المُحصّنة والمُبنية عبر Melange وapko. تصحيح لـ CVE-2026-33320.
 0xblackash/cve-2026-45585
CVE-2026-45585
 jenderal92/s3-bucket-take-0v3r
ماسح الاستيلاء على Bucket في AWS AMAZON S3 وأداة المطالبة به
 califio/ngxray
ngxray — ماسح أمان إعدادات nginx
 fevar54/cve-2026-48172---litespeed-cpanel-plugin-version-auditor
مدقق إصدارات لثغرة CVE-2026-48172: يتحقق محليًا مما إذا كان ملحق LiteSpeed في cPanel ضعيفًا، دون استغلال.
 friparia/nginx_rift_scan_cve_2026_42945
مسح ثغرات CVE في إعادة كتابة Nginx (CVE-2026-42945 nginx-rift CVE-2026-9256)
 nu0l/nginx-rift
CVE-2026-42945 أداة فحص والتحقق من ثغرة تجاوز سعة الكومة في NGINX
 tstephens1080/palo-alto-cve-2026-0265-checker
نص Python لمسح أسطول من جدران حماية Palo Alto وPanoramas عبر SSH، والتحقق من إصدار PAN-OS مقابل CVE-2026-0265 (تجاوز المصادقة عبر خدمة المصادقة…








