
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 perufitlife/dotclaude-security
امسح إعدادات `.claude/` للمستودع (settings.json، hooks، خوادم MCP، env، allowed-tools) بحثًا عن ثغرات RCE وتسريب مفاتيح API (CVE-2025-59536,…
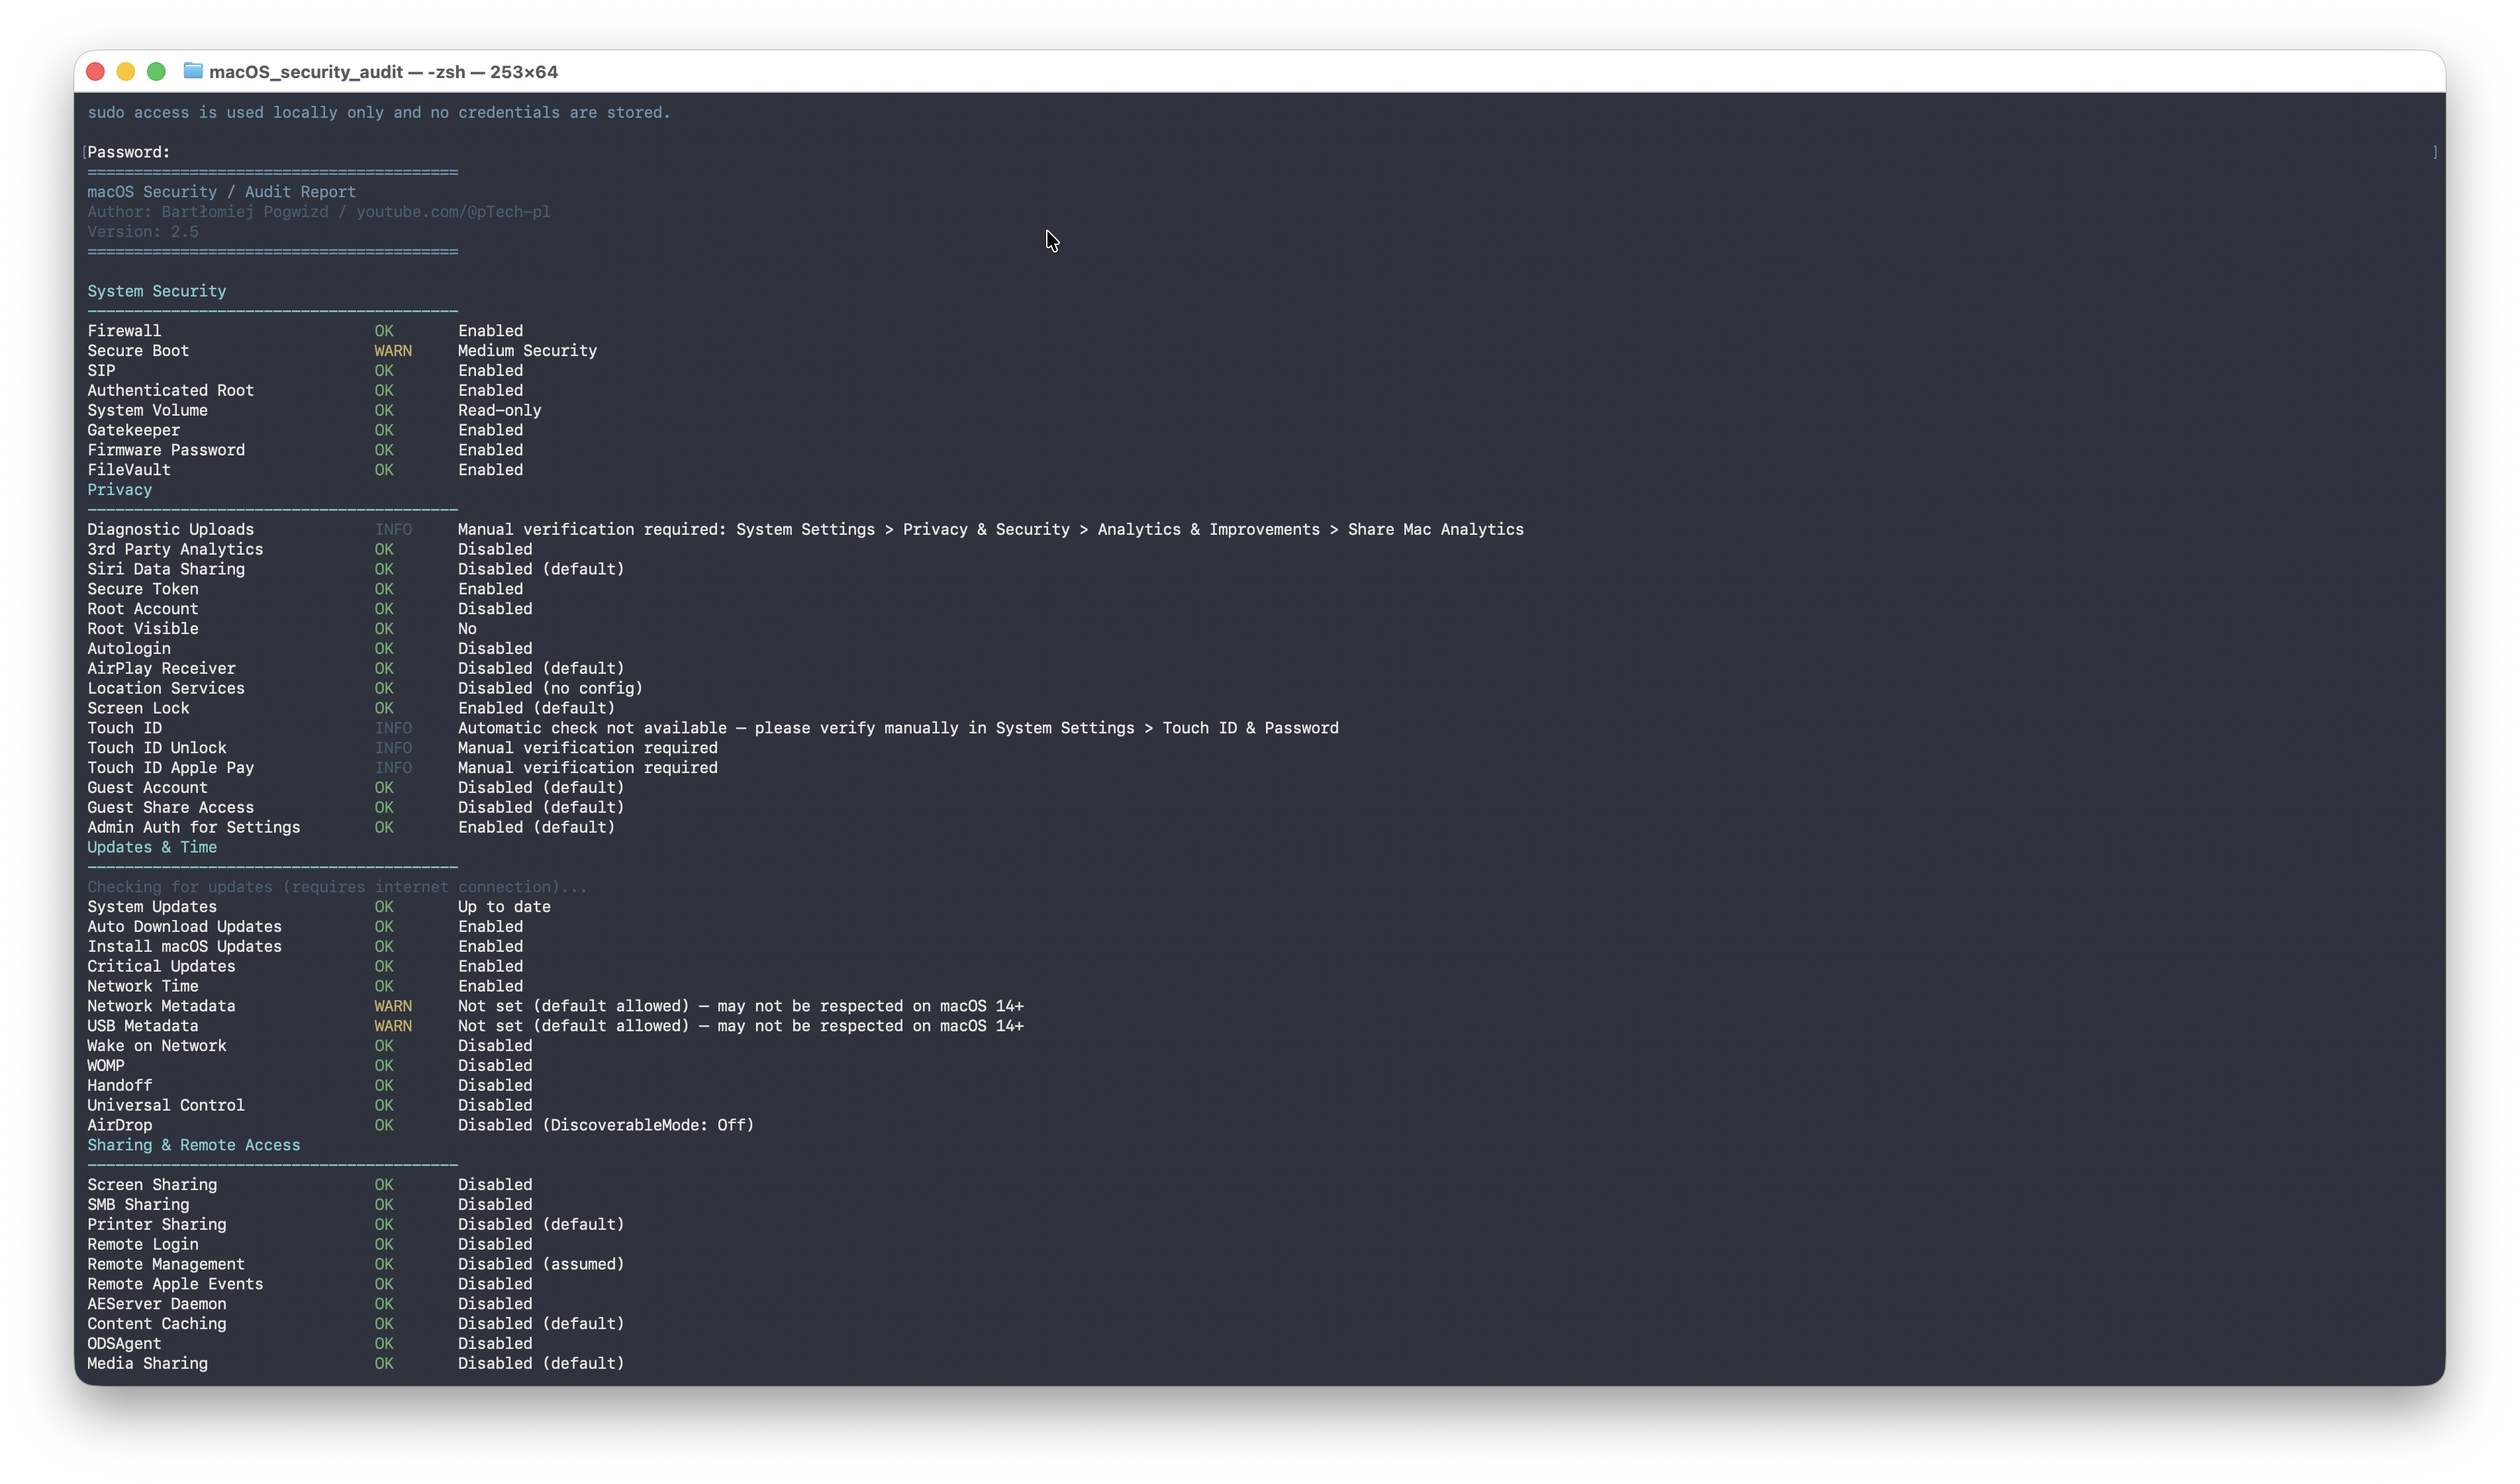 ptechpl/macos_security_audit
سكريبت macOS للتدقيق
 jockerjml/cve-2026-44963-veeam-checker
نصوص كشف ومدقّق تصحيحات ودليل تقوية لـ CVE-2026-44963 (Veeam B&R RCE)
 adampielak/cve-2026-31431_sca_wazuh
سياسة تعزيز أمان لينكس من Wazuh SCA لـ Copy Fail (CVE-2026-31431)

 nomograph/kit
مدير سجل أدوات موثوق. يدير سلاسل أدوات المطورين من سجلات قائمة على git.
 mahfuzreham/litespeed-cpanel-cve-2026-54420-fix
مجموعة أدوات دفاعية للعلاج والتدقيق لثغرة CVE-2026-54420 في إضافة LiteSpeed لـ cPanel. تقوم بأتمتة التصحيح، وتكتشف الروابط الرمزية المشبوهة، وتصطاد…
 resellnom/litespeed-cpanel-cve-2026-54420-fix
أداة تخفيف دفاعية وتدقيق لثغرة CVE-2026-54420 في إضافة LiteSpeed الخاصة بـ cPanel، توفر كشف الروابط الرمزية، والبحث عن مؤشرات الاختراق (IOC)، والتحقق…
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 سكربت تدقيق وتنظيف الأمان
 wadesweaponshed/cve-2026-50751-mitigation-scripts
سكربتات التخفيف من CVE-2026-50751
 v1c0mmrt/redis-cve-2026-23479-scanner
أداة كشف ثغرة الاستخدام بعد التحرير (Use-After-Free) في Redis المرتبطة بـ CVE-2026-23479
 ishankaru/cve-2026-23111-nftables-lab
مدقق التعرض ومختبر آمن للجهاز الظاهري المؤقت لثغرة CVE-2026-23111 (تصعيد الامتيازات المحلي بسبب استخدام بعد التحرير في nf_tables في Linux). دفاعي:…
 gonsarrabia/minimus-junior-backend-exercise
تمرين لمرشح باك-إند مبتدئ: حزم أداة سطر الأوامر dasel (الإصدار v3.3.1) باستخدام Melange، وإصلاح الثغرة الأمنية CVE-2026-33320، وبناء صورة حاوية…
 criann/check-cve-2026-23111
سكربت للتحقق مما إذا كانت الأنظمة معرضة للثغرة cve-2026-23111
 fevar54/cve-2026-7473---arista-eos-tunnel-decapsulation-bypass
الثغرة: على منصات Arista EOS المتأثرة مع فك تغليف النفق
 chandermanipandey2022/yellowkey-bitlocker-bypass-cve-2026-45585-detect-fix-automatically-via-microsoft-intune
YellowKey | تجاوز BitLocker CVE-2026-45585 | اكتشاف وإصلاح تلقائيا عبر Microsoft Intune
 ake13-art/secfesc
مفتش خفيف الوزن لحالة الأمان لأنظمة لينكس — يسد الفجوة بين أدوات الجلب الجميلة وأطر التدقيق الثقيلة.
 liamromanis101/cifswitch-check
نص كشف لـ CIFSwitch - CVE-2026-46243
 ikarolaborda/cve2026-42926
مختبر مُتحكَّم به لحقن إطارات HTTP/2 في NGINX للتحقق من تصحيح CVE-2026-42926 والبحث الدفاعي








