
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 gduma-phdata/patch-cve-2026-31337
التصحيح: RCE عبر تجاوز المصادقة (Ivanti Connect Secure)
 ramonzx6/rapid-reset-check
أداة CLI بلغة Go تُحصي نقاط نهاية HTTPS التي تتفاوض على HTTP/2 عبر ALPN لتحديد الأنظمة التي تتطلب مراجعة تخفيف CVE-2023-44487. فحوصات TLS غير…
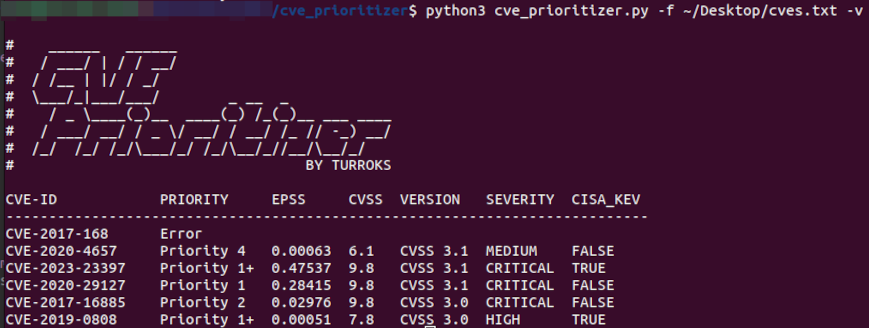 turroks/cve_prioritizer
بسّط عملية تصحيح الثغرات باستخدام CVSS وEPSS وقائمة الثغرات المستغلة المعروفة من CISA. حدد أولويات الإجراءات بناءً على معلومات التهديدات في الوقت…
 legendile7/cve-2026-78122-poc
استغلال لإثبات المفهوم لثغرة CVE-2026-78122، يوضح استخراج نظام ملفات الحاوية ومتغيرات البيئة عبر قواعد الوصول غير الدقيقة في docker-socket-proxy، إلى…

 wattocyber/masq
استطلاع حي وتدقيق الوضع الأمني للبنية التحتية لوكلاء الذكاء الاصطناعي: يفحص إعدادات MCP وسجلات الجلسات وواجهات برمجة التطبيقات بحثًا عن الأسرار…
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) سلسلة تحويل XSS قبل المصادقة في WordPress إلى RCE — إكسبلويت PoC + أداة تدقيق دفاعية + قالب nuclei
 baba01hacker666/cve-2026-33032
إثبات مفهوم (PoC) مكتوب بلغة بايثون لثغرة CVE-2026-33032 يقوم بفحص حالة nginx وملفات الإعدادات، ثم يعرض كتابة إعدادات غير مصرح بها مع إعادة تحميل…
 xe1phix/parrotlinux-public-kiosk-project
مشروع منهجي لتقوية نواة لينكس يطبق إعدادات موصى بها من KSPP، وحظر الوحدات، وتكوين بيئة مقيدة لأكشاك عامة تعتمد على ParrotSec.
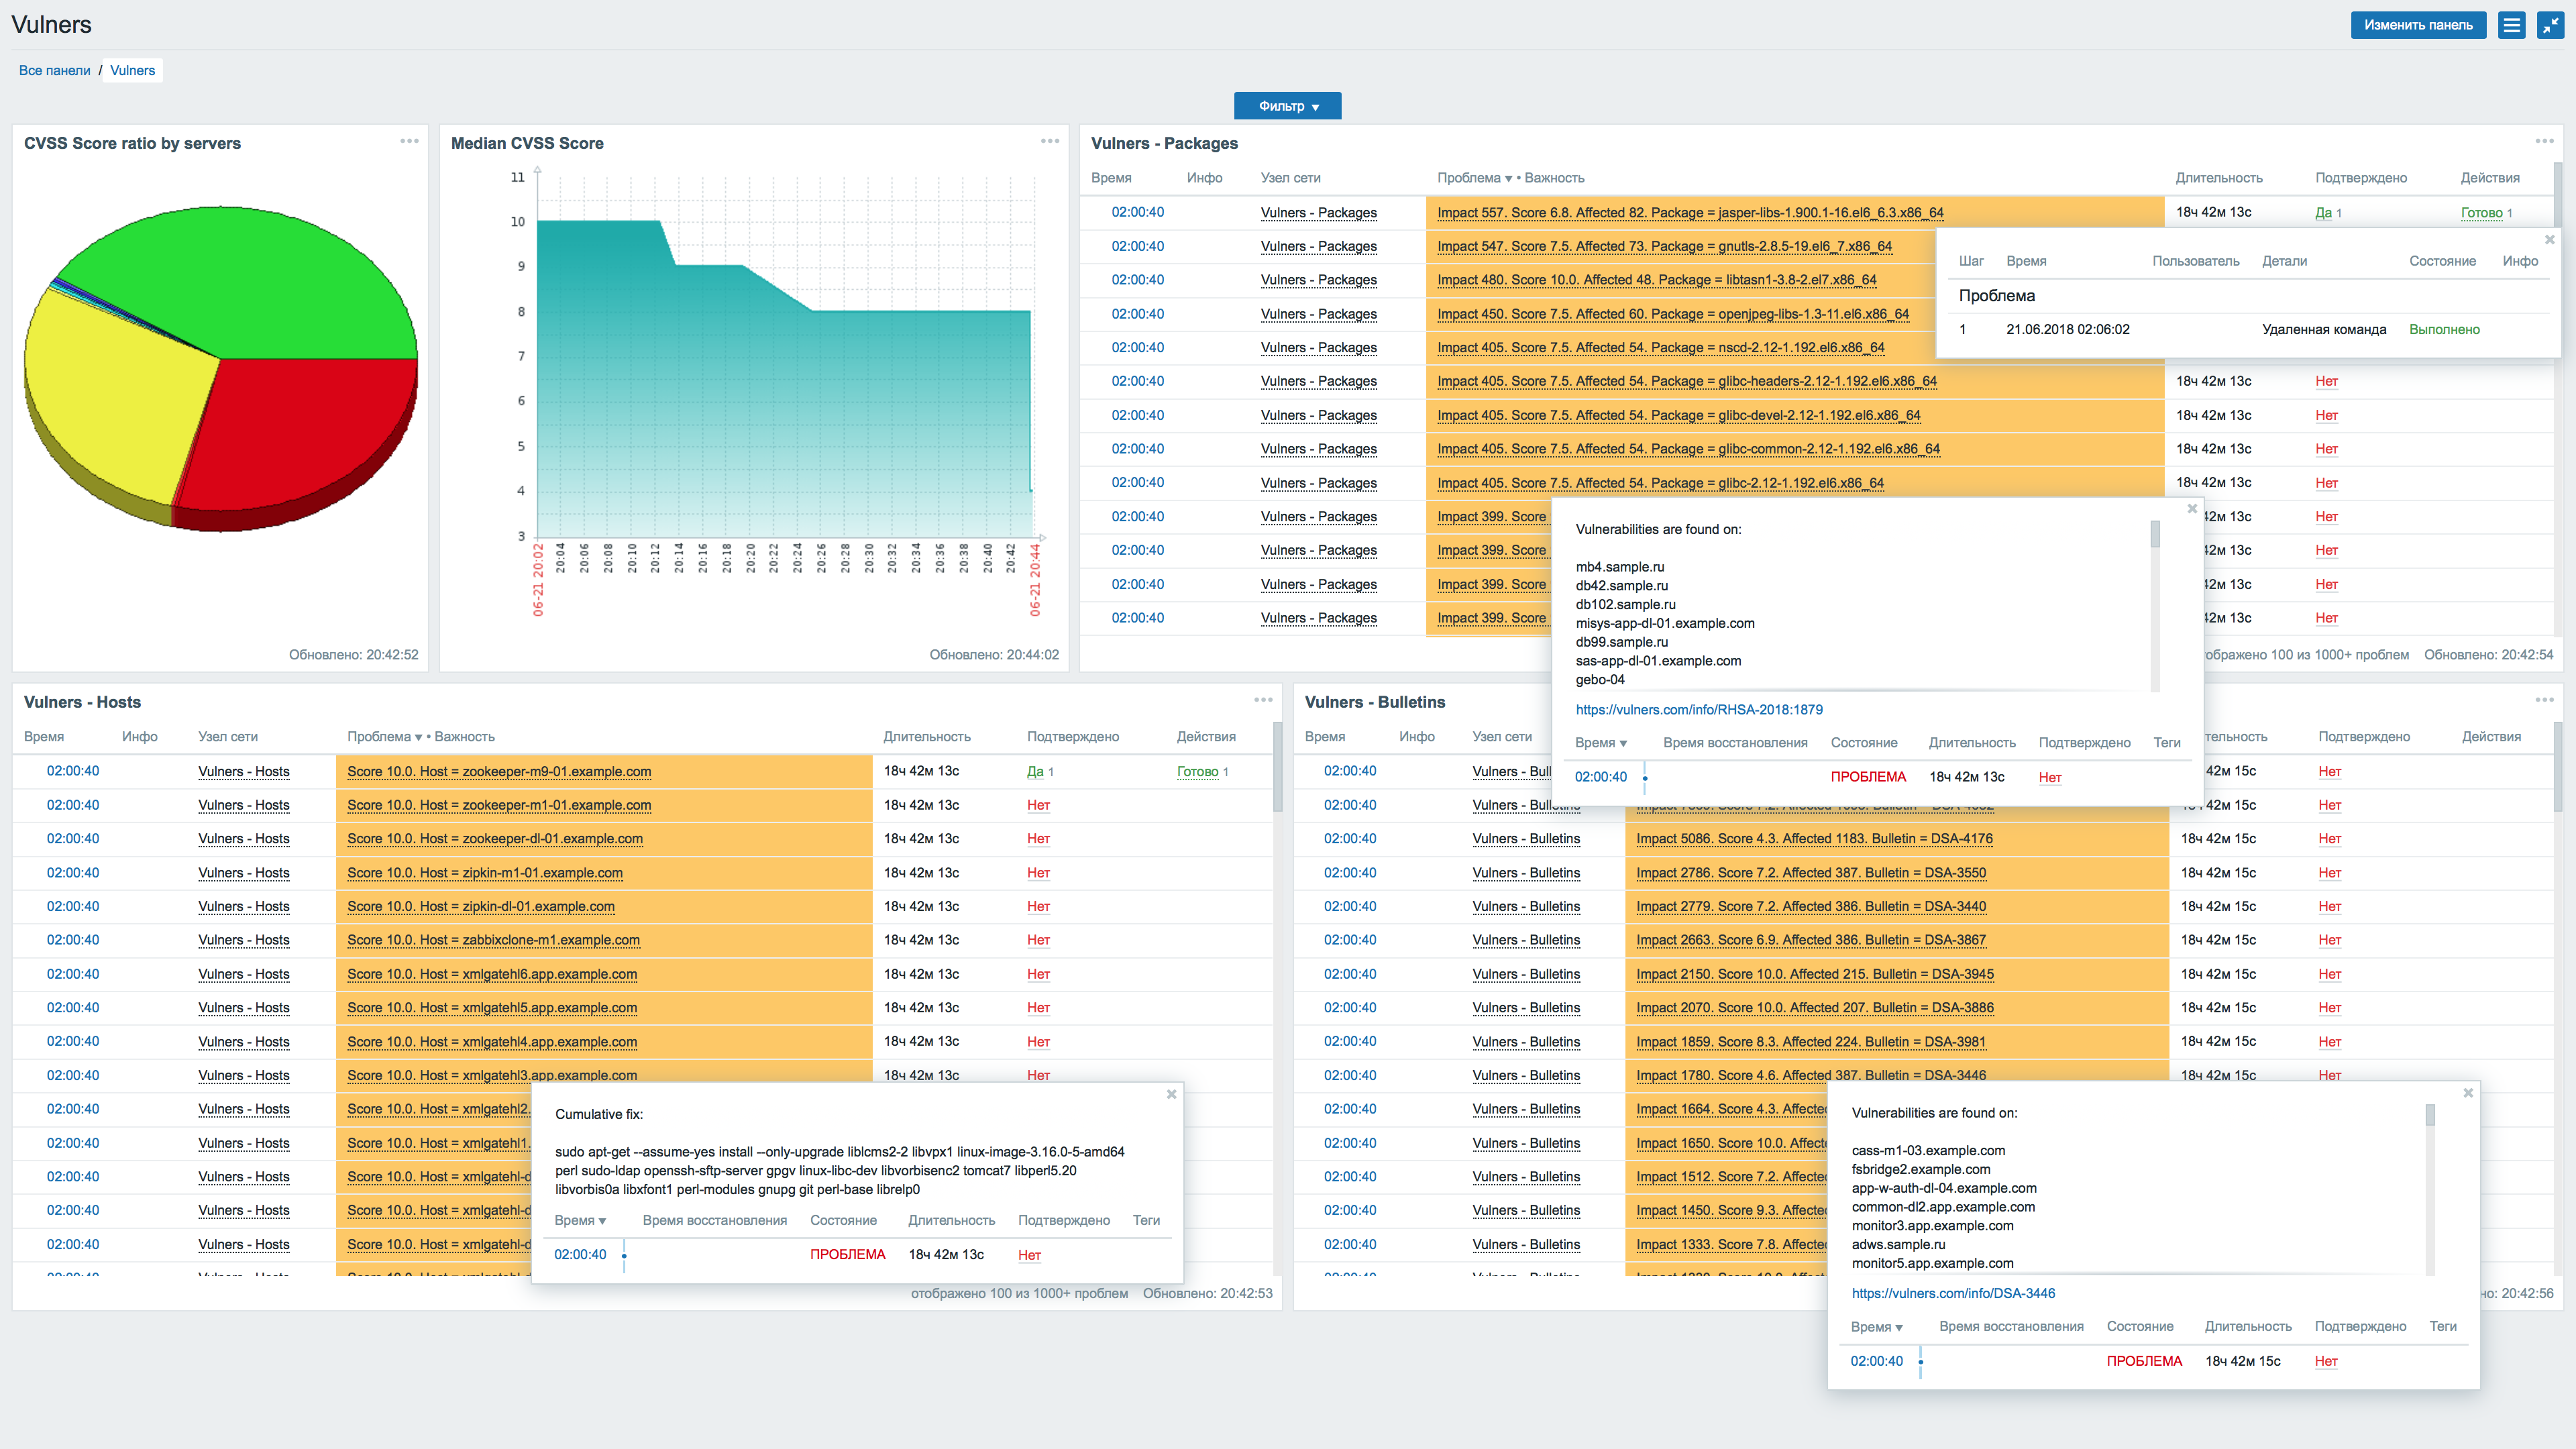 vulnerscom/zabbix-threat-control
إضافة تقييم الثغرات لـ Zabbix
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
مدقق أمان PowerShell للقراءة فقط لأجهزة Windows الطرفية والخوادم: يتحقق من تكوين Defender وحالة التصحيحات وبيانات الاعتماد والاستمرارية وبيانات…
 lionels-cyber/cve-2024-45519-zimbra-real-fix
الإصلاح الحقيقي لـ Zimbra CVE-2024-45519 - التصحيح الرسمي غير مكتمل
 cynepmyx/nginx-rift-check
يكتشف نمط rewrite الخاص بـ CVE-2026-42945 في إعدادات nginx: rewrite مع ? في جزء الاستبدال بالإضافة إلى التقاط غير مسمّى يُستهلك في نفس location
 ibondarenko1/azure-sentinel-detection-engineering
9 كشوفات KQL مرتبطة بإطار MITRE ATT&CK على بيئة حيّة من Microsoft Sentinel + Defender XDR (مستوى التحكّم، نقطة النهاية، الهوية)، مع خط أنابيب…
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet للتخفيف من الثغرة الأمنية CVE-2026-64564 (SCTPhantom)
 boxed-dev/vibe-coding-security
قائمة فحص أمنية قبل الإطلاق لتطبيقات الذكاء الاصطناعي المُولَّدة (Lovable، v0، Bolt، Cursor). 69 فحصًا تغطي Supabase RLS والمفاتيح المكشوفة وحقن…
 ridhinva/defender-privilege-escalation-scanner
الماسح الضوئي: CVE-2026-41091/45498 Microsoft Defender LPE/DoS — ماسح Python لتصعيد الامتيازات في Windows Defender (CISA KEV)
 joaocalciolari07/copyfail-guard
أداة دفاعية للكشف والتخفيف من CVE-2026-31431 ("Copy Fail") — تصعيد امتيازات محلية (LPE) في نواة لينكس عبر algif_aead. لا يتضمن كود استغلال.
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# حزمة دليل الطوارئ لتقوية وتصحيح JetBrains TeamCity المحلي CVE-2026-63077








