
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 xiuyuz/lmsm
Generation-time safety framework for LLMs that maps internal model signals to explicit rules and per-request policies, enforcing allow, refuse, or…

 siberanka/rdp-guard
يراقب سجلات أمان Windows لعمليات تسجيل الدخول عبر RDP الفاشلة ويقوم تلقائيًا بحظر عناوين IP المسيئة عبر جدار حماية Windows، مع دعم عتبات قابلة…
 gravitational/teleport
الطريقة الأسهل والأكثر أماناً للوصول إلى جميع البنية التحتية الخاصة بك وحمايتها.
 selinuxproject/selinux-notebook
كتاب شامل مفتوح المصدر حول SELinux يغطي مكونات النواة، ومكتبات مساحة المستخدم، وسلسلة أدوات السياسات، ولغة السياسات. يتضمن تعليمات بناء بصيغ HTML…
 rashedhasan090/aegisjava
لقد أنشأت AegisJava، أداة لإصلاح (اكتشاف وتخفيف) CVE-2025-30749.

 gduma-phdata/patch-cve-2026-04321
تصحيح لـ CVE-2026-04321، وهي ثغرة حرجة في حقن أوامر نظام التشغيل في جدران حماية Zyxel. يتضمن حالة النشر ومراجع للإصلاح.
 gduma-phdata/patch-cve-2026-07219
ينشر تصحيحًا حرجًا لثغرة F5 BIG-IP iControl REST المعروفة بـ CVE-2026-07219، مع التحقق من الصحة وتتبع النشر لبيئات الإنتاج.
 gduma-phdata/patch-cve-2026-08742
ينشر ويتحقق من صحة تصحيح حرج لـ CVE-2026-08742، وهو تجاوز في سعة المخزن المؤقت في Citrix ADC، مع حالة النشر والمراجع الخاصة بعمليات الأمن.
 gduma-phdata/patch-cve-2026-09881
التصحيح: حقن القوالب RCE (Atlassian Confluence)
 gduma-phdata/patch-cve-2026-11553
تصحيح تم نشره لثغرة CVE-2026-11553، وهي ثغرة تجاوز المصادقة في VMware vCenter، مع تفاصيل التحقق والنشر لبيئات الإنتاج.
 gduma-phdata/patch-cve-2026-14290
التصحيح: حقن أوامر في GlobalProtect (Palo Alto PAN-OS)
 gduma-phdata/patch-cve-2026-15502
التصحيح: SSRF مما يؤدي إلى RCE (Microsoft Exchange Server)
 gduma-phdata/patch-cve-2026-19843
التصحيح: تصعيد الامتيازات عبر واجهة الويب (Cisco IOS XE)
 gduma-phdata/patch-cve-2026-31337
التصحيح: RCE عبر تجاوز المصادقة (Ivanti Connect Secure)
 ramonzx6/rapid-reset-check
أداة CLI بلغة Go تُحصي نقاط نهاية HTTPS التي تتفاوض على HTTP/2 عبر ALPN لتحديد الأنظمة التي تتطلب مراجعة تخفيف CVE-2023-44487. فحوصات TLS غير…
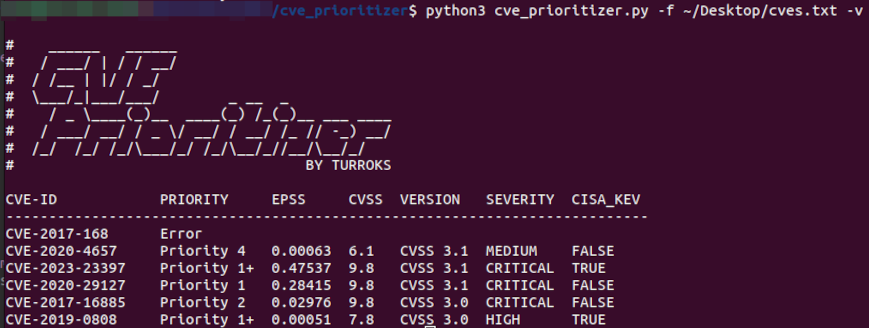 turroks/cve_prioritizer
بسّط عملية تصحيح الثغرات باستخدام CVSS وEPSS وقائمة الثغرات المستغلة المعروفة من CISA. حدد أولويات الإجراءات بناءً على معلومات التهديدات في الوقت…
 legendile7/cve-2026-78122-poc
استغلال لإثبات المفهوم لثغرة CVE-2026-78122، يوضح استخراج نظام ملفات الحاوية ومتغيرات البيئة عبر قواعد الوصول غير الدقيقة في docker-socket-proxy، إلى…








