
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 ustayready/cloudgpt
ماسح الثغرات الأمنية لسياسات AWS المدارة من قبل العميل باستخدام ChatGPT
 ustayready/outpost
أداة إدارة الاختبارات وإعداد التقارير على AWS
 averagesecurityguy/prometheus
Prometheus Firewall Analyzer
 dsccommunity/certificatedsc
موارد DSC لتبسيط إدارة الشهادات على خادم Windows.
 owasp/tcasvs
معيار OWASP للتحقق من أمان تطبيقات العميل السميك
 inverse-inc/packetfence
PacketFence هو حل تحكم في الوصول إلى الشبكة (NAC) مجاني ومفتوح المصدر، مدعوم بالكامل وموثوق. يمتاز بمجموعة ميزات رائعة تشمل بوابة محتجزة…
 wadesweaponshed/check-point-trusted-access-review
تطبيق ويب محلي لإجراء مراجعة Check Point Trusted Access Review. صُمم هذا الماسح خصيصًا للبحث عن مشكلات التكوين المتعلقة بـ CVE-2026-16232…
 eskatos/creadur-rat-gradle
إضافة Gradle لـ Apache RAT (أداة تدقيق الإصدارات)
 sap/macos-enterprise-privileges
يمنح هذا التطبيق مستخدمي Mac في بيئات المؤسسات التحكم في إدارة أجهزتهم من خلال رفع مستوى وصولهم إلى صلاحيات المسؤول على macOS. يمكن للمستخدمين تعيين…
 gradiant/faro
FARO - كاشف حساسية المستندات
 reverseclabs/azuredevops-enum
أداة تعداد Azure DevOps للقراءة فقط تستعلم واجهة REST API لعرض المشاريع، والمستودعات، واتصالات الخدمة، وعمليات البناء، وأسرار خطوط الأنابيب،…
 nicolonsky/conditionalaccessdocumentation
توثيق الوصول المشروط في Microsoft Entra باستخدام PowerShell
 certbot/certbot
Certbot هي أداة EFF للحصول على شهادات من Let's Encrypt و (اختياريًا) تمكين HTTPS تلقائيًا على خادمك. يمكنها أيضًا العمل كعميل لأي CA أخرى تستخدم…
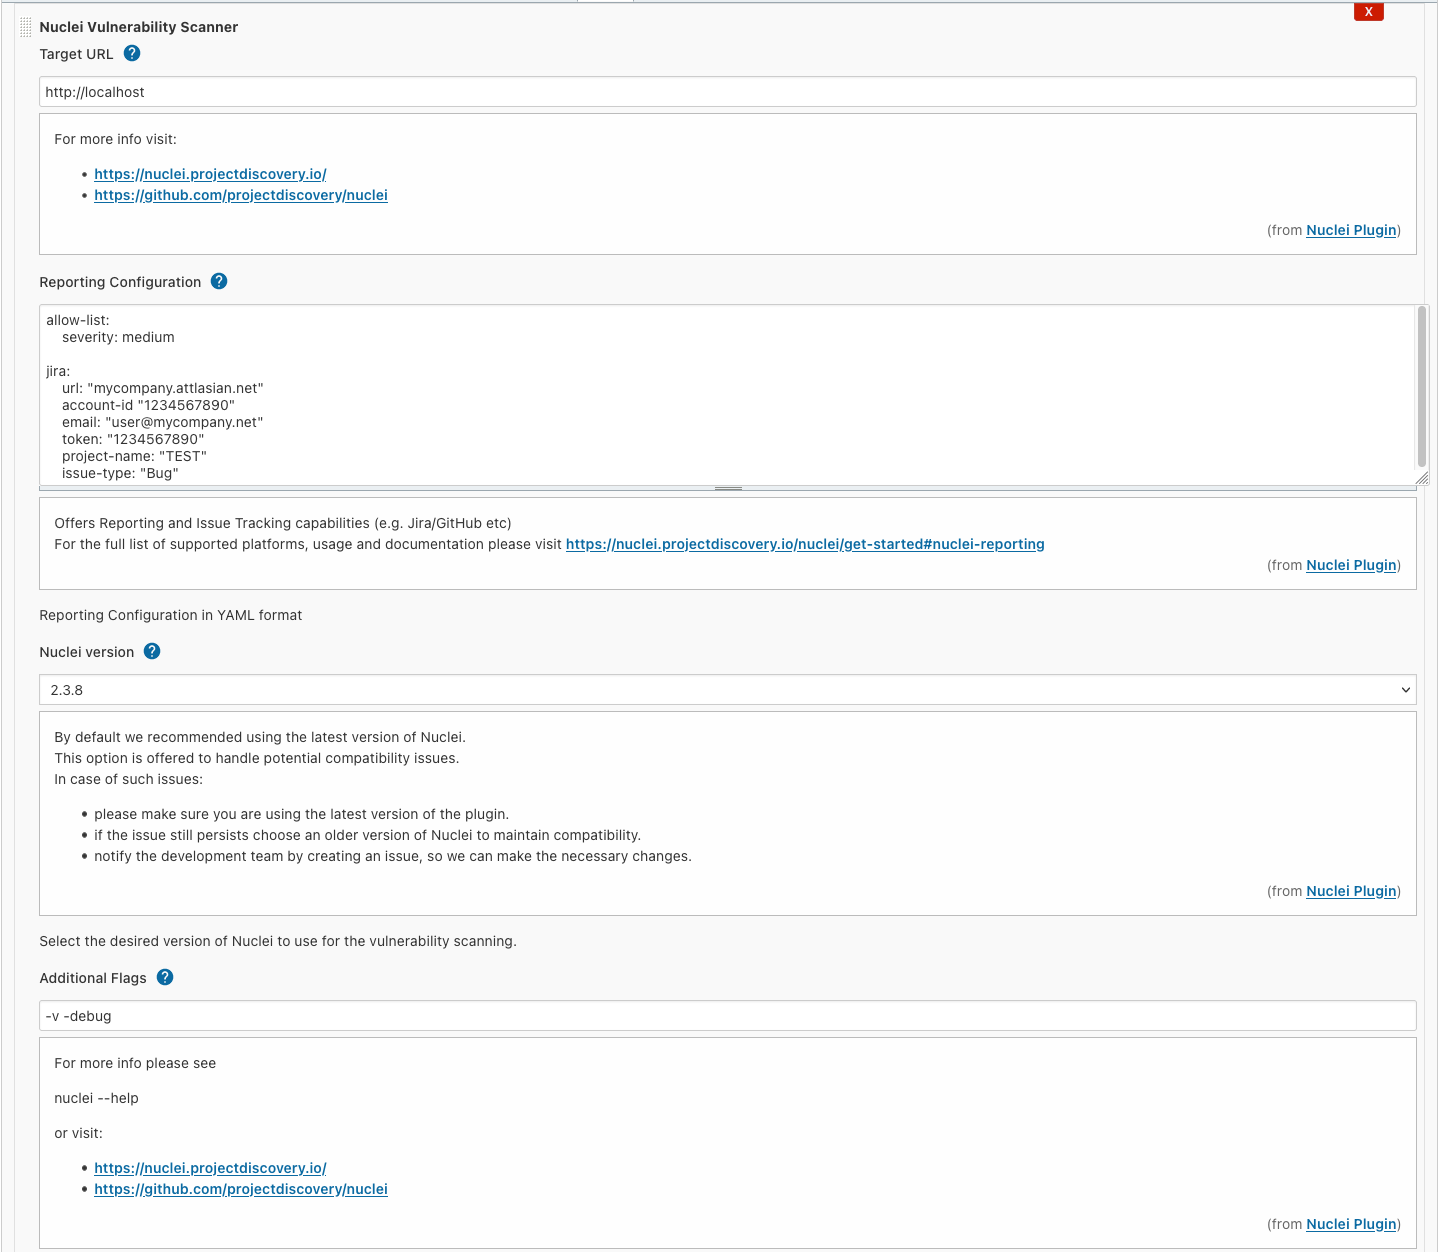 jenkinsci/nuclei-plugin
Nuclei هي أداة سريعة للمسح المستهدف للثغرات القابلة للتكوين بناءً على قوالب توفر قابلية توسع هائلة وسهولة في الاستخدام.
 owasp/packman
مشروع توثيق وتتبع يهدف إلى جعل أنظمة إدارة الحزم أكثر أمانًا.
 owasp/sapkiln
OWASP SAPKiln هي أداة بواجهة مستخدم رسومية (GUI) مصممة لتسهيل تأمين وتدقيق أنظمة SAP بفعالية.
 owasp/software-component-verification-standard
معيار التحقق من مكونات البرمجيات (SCVS)
 owasp/kubelight
أداة أمان والامتثال لـ Kubernetes من OWASP [WIP]








