
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 gravitational/teleport
الطريقة الأسهل والأكثر أماناً للوصول إلى جميع البنية التحتية الخاصة بك وحمايتها.
 aquasecurity/trivy-plugin-aqua
مكوّن إضافي لدمج Trivy مع منصة Aqua Security لفحص IaC وخطوط الأنابيب والتبعيات بحثًا عن الثغرات الأمنية وأخطاء الإعداد.
 ets-mse/secure-boot-cert-servicing
تقييم وخدمة مستقلّان لتبديل شهادات Secure Boot للأعوام 2011 إلى 2023 (CVE-2023-24932 / KB5025885). وضع التقييم فقط افتراضيًا؛ لا تبعيات، ولا شبكة،…
 blue0x1/sqlwinds
SQLWinds - مجموعة أدوات تقييم أمان SQL Server والاستغلال ما بعد الاختراق
 debajyoti0-0/cve-2026-64600
أداة أمان لنظام لينكس مبنية بلغة C، تُستخدم لكشف ثغرة CVE-2026-64600 (RefluXFS) والتحقق منها بأمان (إثبات المفهوم - PoC) والتخفيف من حدّتها. توفّر…

 atlassian/bitbucket-iac-scan
يفحص ملفات البنية التحتية كرمز (Infrastructure as Code) بحثًا عن سوء الإعدادات والثغرات الأمنية باستخدام KICS، مع الإبلاغ عبر Bitbucket Code Insights.
 atlassian/git-secrets-scan
يفحص مستودعات Git بحثًا عن الأسرار والمفاتيح وكلمات المرور المكتوبة مباشرة في الكود باستخدام Gitleaks، ويدمج الأمان في Bitbucket Pipelines مع تقارير…
 rclone/passwordcheck
افحص ملفات إعداد rclone بحثًا عن كلمات مرور غير آمنة
 korben00/no-gdid
اقرأ وافهم وأسكت معرّف جهاز Windows GDID (المعرّف الذي تعقّب المخترق عبر VPN). تم التحقق منه على جهاز افتراضي حقيقي يعمل بنظام Win11. بصراحة: إنه…
 imxur/wordpress-cve-2026-63030-analysis
تحليل تقني، وتفصيل السبب الجذري، ومنهجية اكتشاف غير إتلافية لـ CVE-2026-63030.
 infisical/infisical
Infisical هي المنصة مفتوحة المصدر لإدارة الأسرار والشهادات وإدارة الوصول المميز.
 snailsploit/cve-2026-3288
دليل إرشادي: حقن الإعدادات في ingress-nginx عبر التعليق التوضيحي rewrite-target
 califio/ngxray
ngxray — ماسح أمان إعدادات nginx
 strongswan/strongswan
strongSwan - VPN قائم على IPsec
 seguridadentrerios/cve-2026-42533
ثغرة أمنية في NGINX
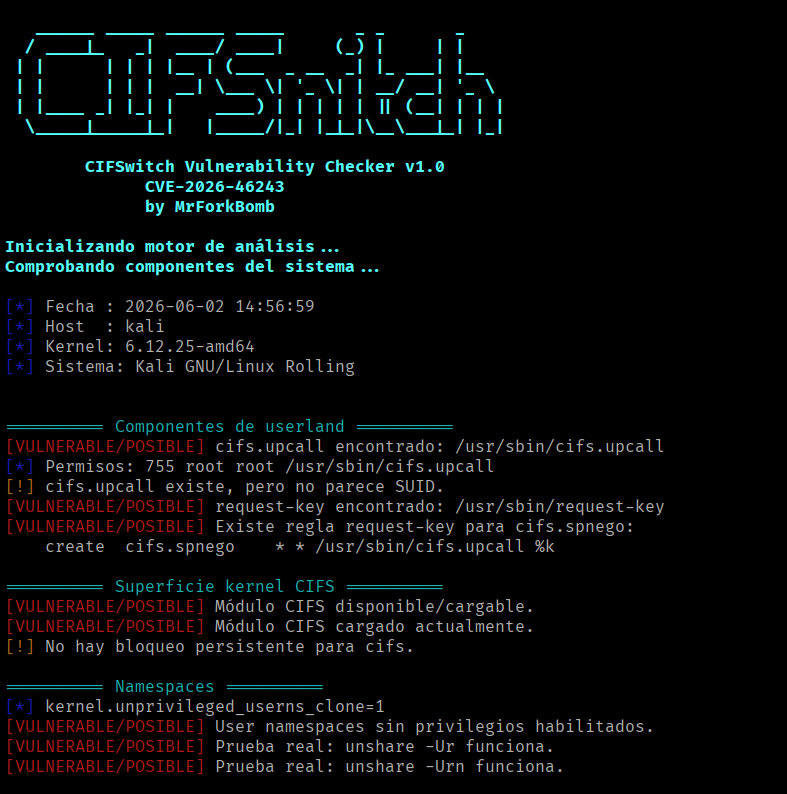 mrforkbomb/cifswitch-checker-cve-2026-46243
سكريبت للتحقق مما إذا كانت ثغرة Linux CIFSwitch (CVE-2026-46243) تؤثر علينا. يكتشف الإعدادات المعرضة للخطر والتخفيفات المحتملة دون تنفيذ استغلالات.
 nu0l/nginx-rift
CVE-2026-42945 أداة فحص والتحقق من ثغرة تجاوز سعة الكومة في NGINX
 mutkus/microsoft-2024-december-update-control
فحص KB للثغرات CVE-2024-49117, CVE-2024-49118, CVE-2024-49122 و CVE-2024-49124 في أنظمة تشغيل Microsoft Windows








