
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit
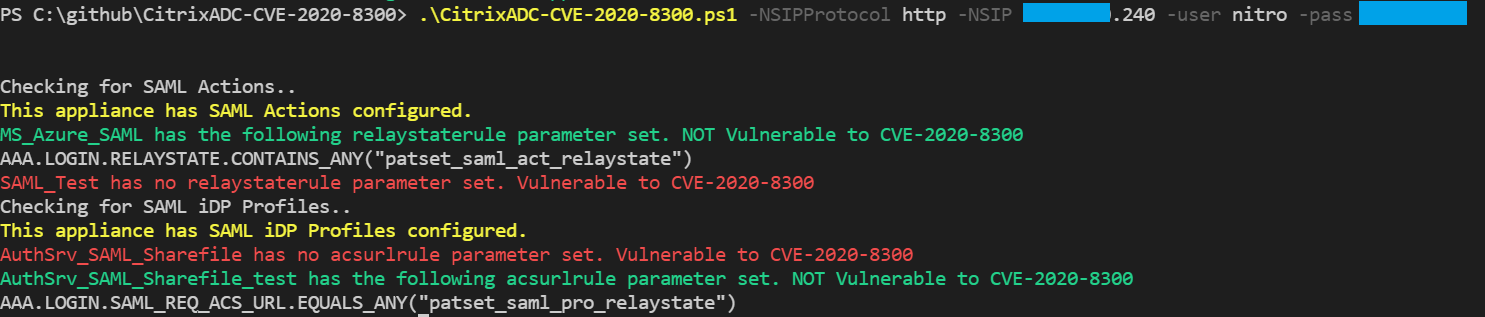
 stuartcarroll/citrixadc-cve-2020-8300
اكتشاف إجراء SAML في Citrix ADC أو تكوين ملف iDP SAML المعرّض للثغرة CVE-2020-8300 باستخدام Citrix ADC NITRO API
 wiredpulse/invoke-hivedreams
قدرة على تحديد ومعالجة CVE-2021-36934 (HiveNightmare)
 shoucheng3/apache__incubator-dubbo_cve-2021-30181_2-6-8
إطار عمل عالي الأداء لـ RPC والخدمات المصغرة بلغة Java مع اكتشاف الخدمات، إدارة حركة المرور، المراقبة، والأمان المدمج لبناء أنظمة موزعة على مستوى…
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
استغلال واستراتيجيات التخفيف بالدفاع المتعمق لثغرة تسرب الذاكرة في KeePass (CVE-2023-32784).
 sofire/polkit-0.96-cve-2021-4034
centos 6.10 rpm لإصلاح ثغرة polkit CVE-2021-4034؛ حزمة rpm لنظام centos 6.10، لإصلاح ثغرة CVE-2021-4034
 mthbernardes/heimdall_webserver
إنها أداة لإدارة الحزم المعرضة للخطر في خادم *nix الخاص بك، بطريقة مركزية
 joranslingerland/cve-2021-36934
إصلاح لـ CVE-2021-36934
 o0matte0o/cve-2022-41099-fix
تحديث ملف WINRE.WIM لإصلاح CVE-2022-41099
 rumochnaya/openssh-cve-2024-6387.sh
openssh-cve-2024-6387.sh
 code-with-amitk/centos7_cve-2021-3712_remediation
خطوات جاهزة للإنتاج لمعالجة CVE لأداة openssl (https://nvd.nist.gov/vuln/detail/cve-2021-3712) على جهاز EOL CentOS7
 axisops/cve-2021-44228
أعمال تخفيف log4j
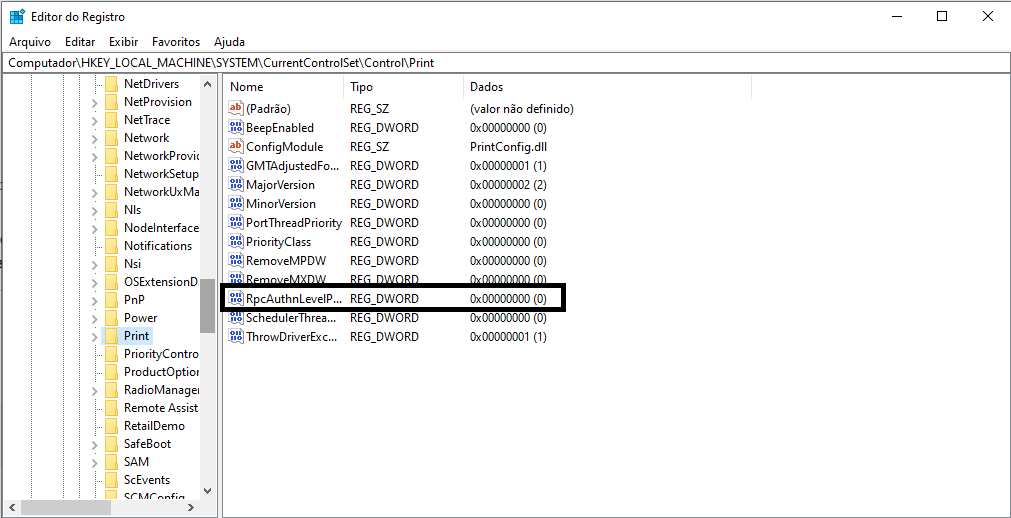 alvaciroliveira/rpcauthnlevelprivacyenabled
يحل CVE-2021-1678 - RpcAuthnLevelPrivacyEnabled
 d0rb/shellscope
مدقق تعرّض دفاعي لـ Plex2Shell وphp2shell — اكتشف ثغراتك قبل أن يكتشفها غيرك.
 oscerd/cve-2026-85300
مُعيد إنتاج قابل للتشغيل بـ Spring Boot وQuarkus لـ CVE-2026-85300، يوضّح قيام camel-pqc بكتابة المفاتيح الخاصة بأذونات ملفات مستمدة من umask…
 abraxas/opnsense-ntp-gps-fudge
OPNsense 26.7.6 - عالية - عن بُعد - حقن سطر التكوين - NTP GPS fudge
 abraxas/signal-server-dropwizard-admin
Signal-Server v20261007.0.0 - عالي - عن بُعد - صلاحيات متبقية - وصول غير مُصادق إلى Dropwizard admin :8081
 shoucheng3/apache__jspwiki_cve-2019-10077_2-11-0-m3
وحدة استغلال لـ Apache JSPWiki CVE-2019-10077، تستهدف منصة ويكي مبنية على جافا مع مصادقة JAAS والتحكم في الوصول. تتيح اختبار الاختراق لنقاط ضعف…
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
منصة ويكي قائمة على Java مع تكامل أمان JAAS، وتحكم في الوصول، وتدقيق تفصيلي للتكوين. تشمل وثائق التثبيت والترقية وإدارة السياسات.








