
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 kjean13/adft
Active Directory Forensic Toolkit : اكتشاف وإعادة بناء هجمات AD من سجلات أحداث Windows (EVTX)
 smxlabs/lamma-beta
إطار تقييم الثغرات والتدقيق لجميع تطبيقات التشفير.
 password123456/setup-wordpress-with-security-best-practice
دليل شامل لتعزيز أمان تثبيتات ووردبريس: يغطي تغييرات مستخدم المدير، فرض HTTPS، أمان الإضافات، صلاحيات الملفات، وتكوين الخادم للمواقع الثابتة للشركات.
 alt3kx/wafparan01d3
تقييم الطبيب "المصاب بجنون العظمة" السريع لـ WAF | أداة WAFPARAN01D3
 penteraio/cve-2022-22948
ماسح ضوئي لثغرة CVE-2022-22948، وهي ثغرة كشف معلومات في VMWare vCenter
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
كتيّب Ansible بسيط للتخفيف من ثغرات CopyFail (CVE-2026-31431) وDirtyFrag (CVE-2026-43284).
 kaminaduck/ansible-cve-2024-3094
Ansible playbooks مصممة للتحقق من CVE-2024-3094 ومعالجته (XZ Backdoor)
 simeononsecurity/cve-2020-1350-fix
يمكن استخدام حل بديل قائم على سجل النظام (Registry) للمساعدة في حماية خادم Windows المتأثر، ويمكن تنفيذه دون الحاجة إلى إعادة تشغيل الخادم من قِبل…
 andypitcher/check_struts
محلل إصدار Apache Struts (Ansible) استنادًا إلى CVE-2017-5638
 fadidevv/clawdguard
🦞 رقعة تعزيز أمني لـ Clawdbot/Moltbot. تكتشف وتصلح البوابات المكشوفة تلقائيًا.
 jenderal92/s3-bucket-take-0v3r
ماسح الاستيلاء على Bucket في AWS AMAZON S3 وأداة المطالبة به
 seguridadentrerios/cve-2026-42533
ثغرة أمنية في NGINX
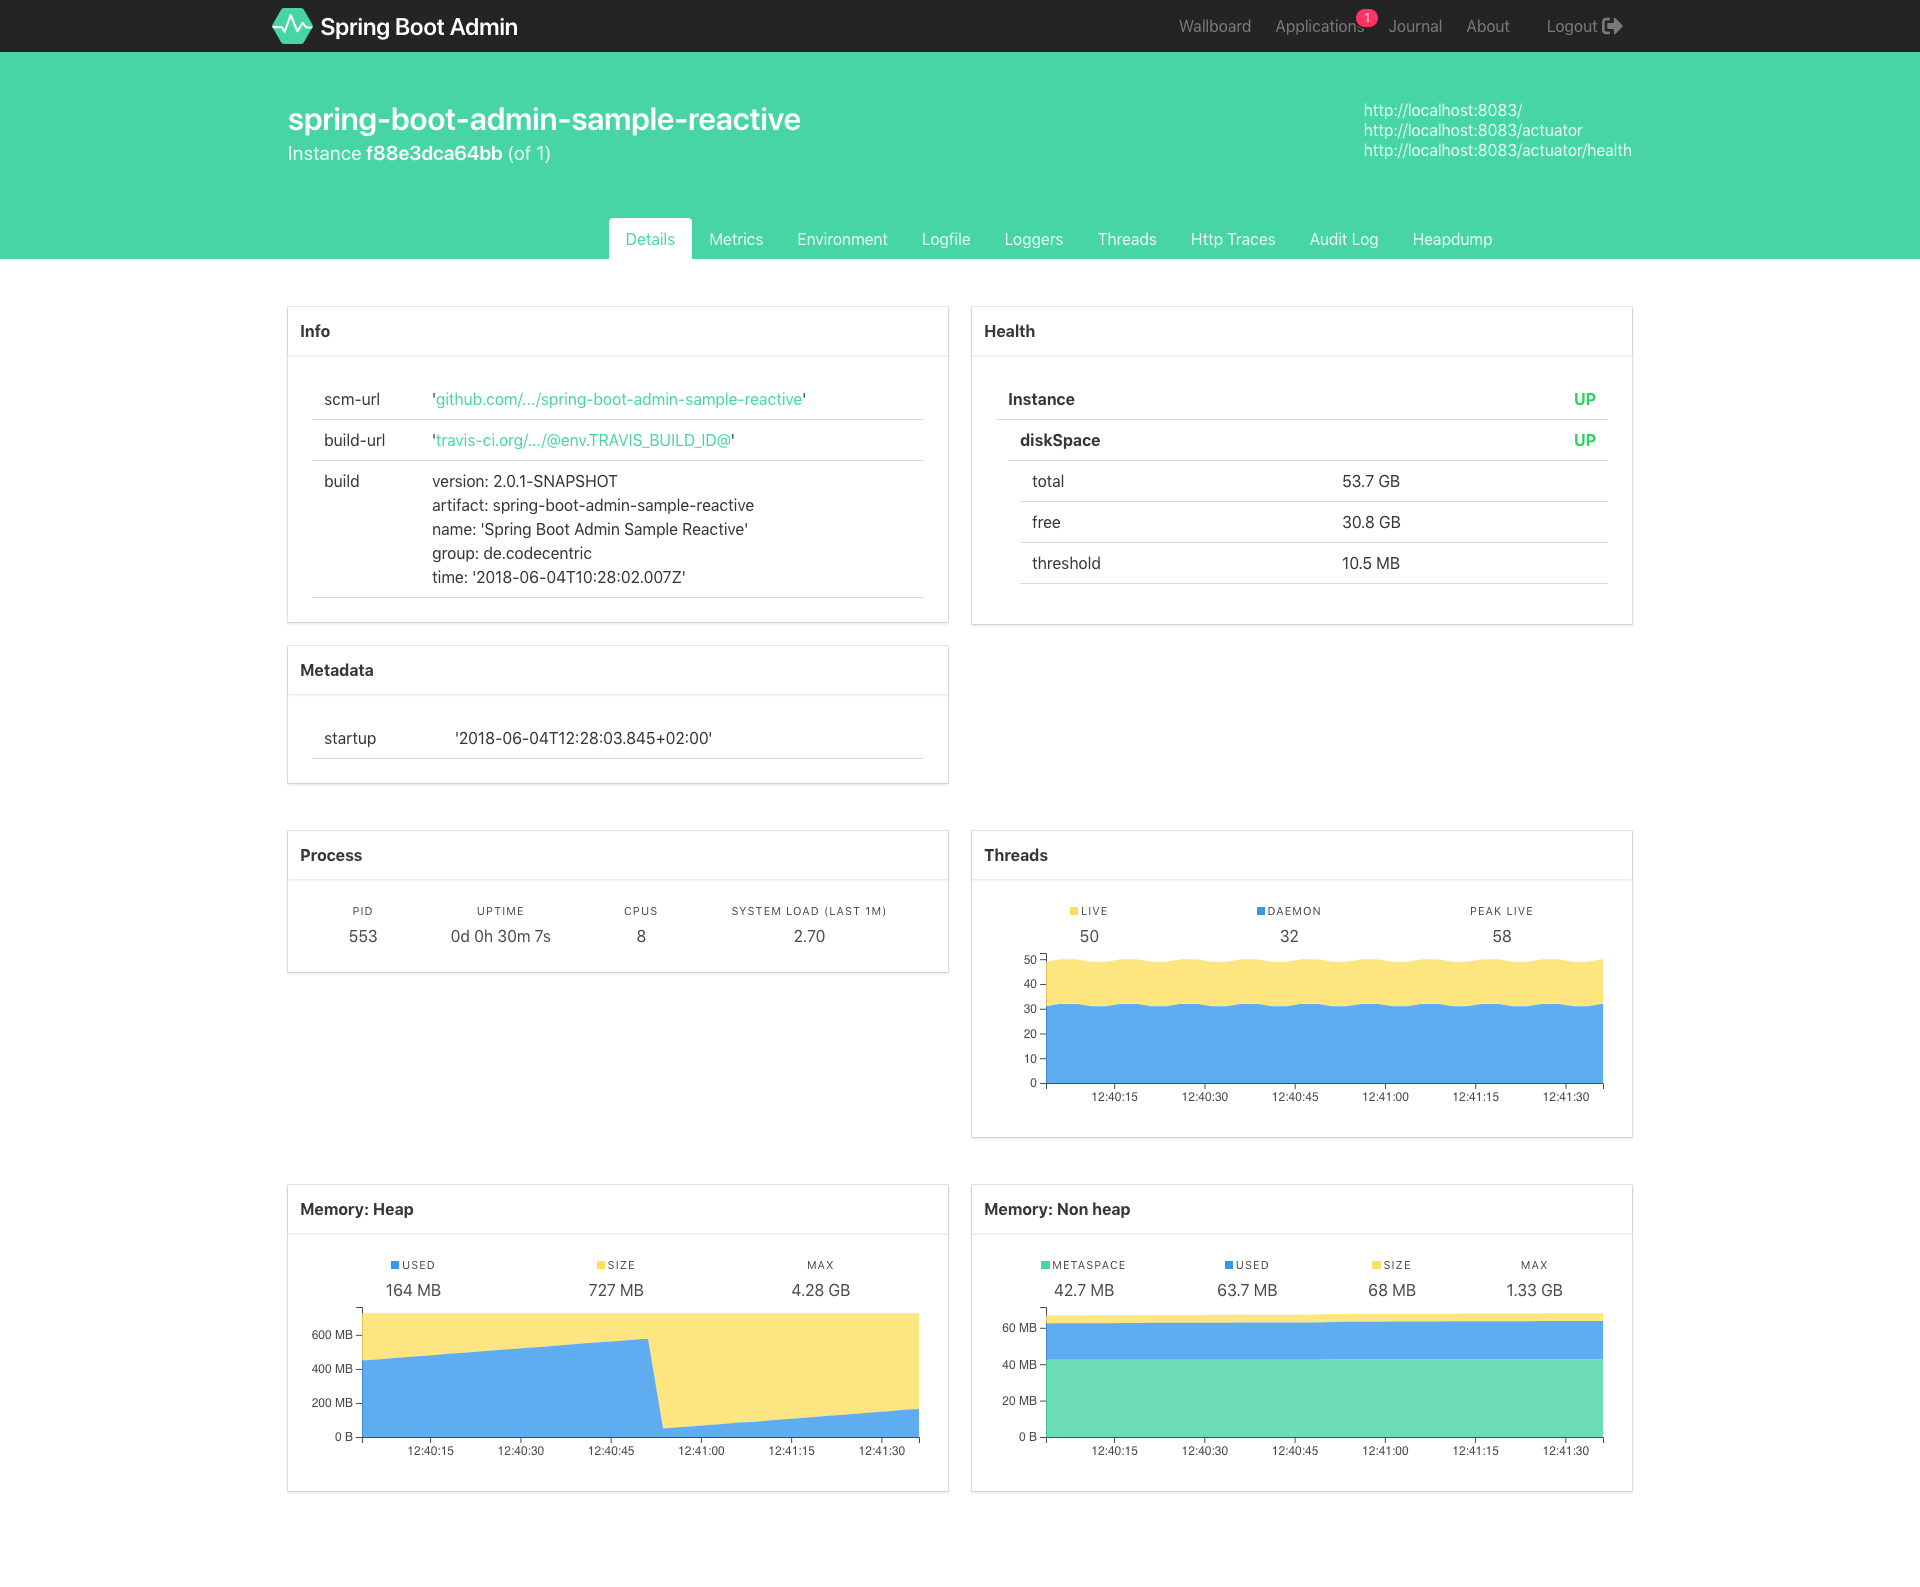 shoucheng3/codecentric__spring-boot-admin_cve-2022-46166_2-6-9
واجهة إدارية لمراقبة تطبيقات Spring Boot مع فحوصات الصحة والمقاييس وإدارة السجلات والتفاعل مع JMX وعرض تفريغ الخيوط.
 everest90909/yellowkey-winre-remediation
حزمة إصلاح مبنية على PowerShell تكتشف وتزيل إدخال BootExecute الضعيف الخاص بـ autofstx.exe من صور WinRE غير المتصلة، ثم تقوم بتحديث ثقة BitLocker…
 bryanster/ioc-cve-2022-42475
اختبار للمؤشر (IOC) الموصوف لـ FG-IR-22-398
 arnaudluti/ps-cve-2021-21551
نص برمجي لتطبيق التصحيح على أجهزة الدومين لديك بخصوص CVE-2021-21551. تصعيد الامتيازات على الأجهزة التي تحتوي على برنامج التشغيل dbutil_2_3.sys،…
 paveg/rails-activestorage-vips-audit
مهارة وكيل تقوم بتدقيق قاعدة بيانات Rails بحثًا عن CVE-2026-66066 (KindaRails2Shell) — Active Storage + libvips قراءة ملفات عشوائية / تنفيذ أوامر عن…
 tylermontneyacc/updatewindowsre-cve-2022-41099
سكربت لتحديث بيئة استرداد ويندوز لسدّ الثغرة CVE-2022-41099








