
 #1

 lucab85/log4j-cve-2021-44228
# Ansible playbook لأتمتة سكربت كاشف Log4j من Red Hat لفحص مضيفات Linux بحثًا عن ثغرة CVE-2021-44228 (Log4Shell) مع التحقق عبر GPG.
 bishopfox/spoofcheckselftest
تطبيق ويب يتيح لك اختبار ما إذا كان نطاقك معرضًا لخطر انتحال البريد الإلكتروني.
 sirpsycho/firecall
أتمتة اتصالات SSH مع جدران الحماية والمحولات وغيرها.
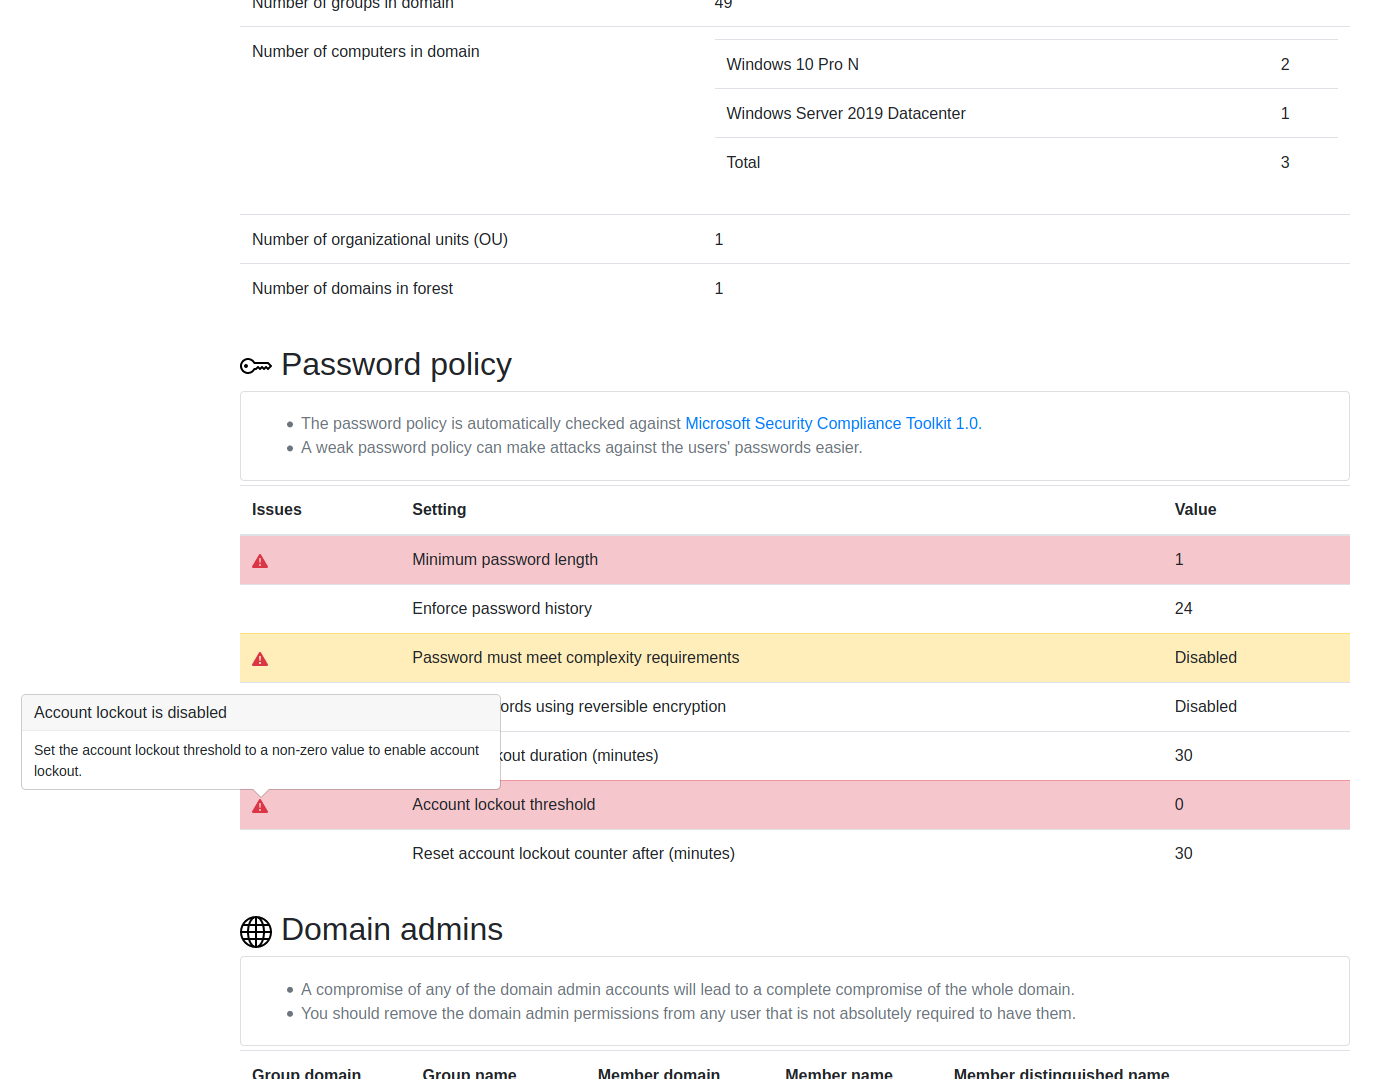 ncsc-fi/tiuku
Tiuku هي أداة لمسح أنواع مختلفة من الأنظمة والبيئات للحصول على معلومات متعلقة بالأمان وعرض النتائج في واجهة مستخدم قائمة على المتصفح.
 trickyearlobe/inspec-log4j
ملف تعريف Inspec للتحقق من Log4j CVE-2021-44228 و CVE-2021-45046
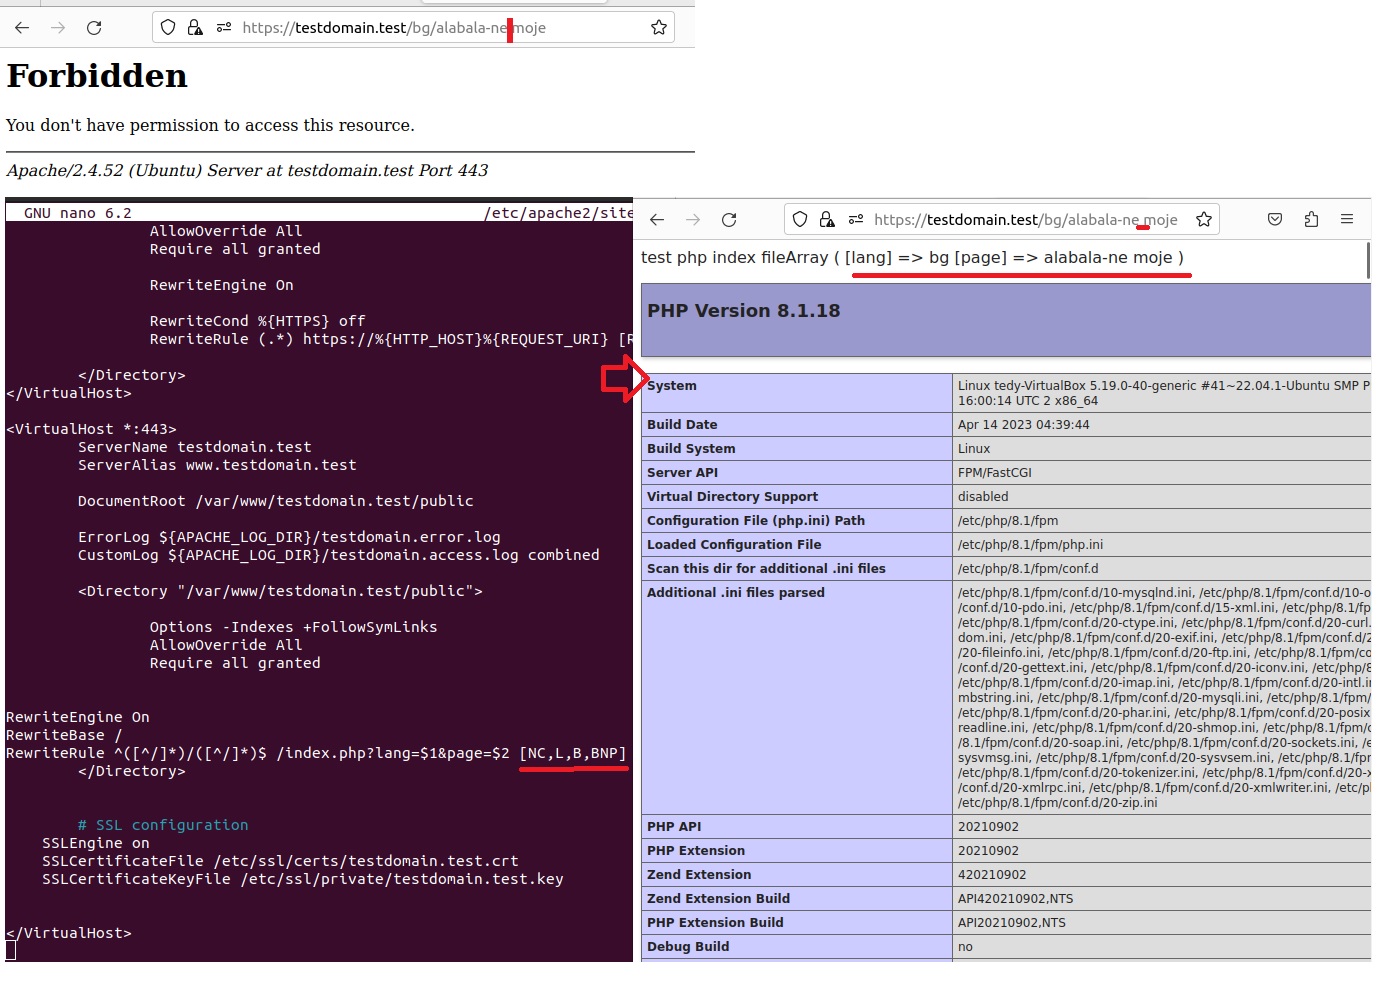 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
إصلاح عنوان URL الذي يحتوي على مسافات بعد ترقية Apache CVE-2023-25690
 fevar54/cve-2026-7473---arista-eos-tunnel-decapsulation-bypass
الثغرة: على منصات Arista EOS المتأثرة مع فك تغليف النفق
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
مدير التصحيحات
 havoc10-sw/detect_polyfill_cve-2024-38537-
إليك نص برمجي بلغة Python يتحقق من وجود نطاق polyfill.io في ترويسة سياسة أمان المحتوى (CSP) لتطبيق ويب معين.
 ekamsinghwalia/mitigation-apache-cve-2021-41773-
التخفيف/إصلاح ثغرة CVE-2021-41773، وهي ثغرة اجتياز المسار وكشف الملفات في Apache
 corgizz/springcloud
Spring Cloud Config CVE-2019-3799|CVE_2020_5410 كشف الثغرات
 yusufdalbudak/cve-2026-42945
مختبر معزز بالحاويات للتدريب على ثغرة إعادة كتابة NGINX (CVE-2026-42945) مع حالات ضعيفة ومصححة ونصوص اختبار غير ضارة وتمارين تدقيق التكوين.
 wubinworks/magento2-encryption-key-manager-cli
أداة مساعدة لتدوير وإدارة مفاتيح التشفير في Magento 2. يمكن لضحايا CVE-2024-34102 (المعروف أيضًا باسم Cosmic Sting) استخدامها كرعاية لاحقة.
 sysadmin0815/fix-log4j-powershellscript
التخفيف من ثغرة Log4Shell (CVE-2021-44228) - البحث عن وإزالة كلاس JNDI من ملفات *log4j*.jar في النظام باستخدام Powershell (Windows)
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
إطار تحكم في المهام قائم على Java مع تكوين YAML، يدعم القياس عن بُعد والتحكم والمحاكاة لعمليات المركبات الفضائية. يتضمن وحدة استغلال CVE-2023-45277.
 klairmanraj/multi-vlan-enterprise-network-security-infrastructure
مختبر شبكة افتراضية متعدد الأجهزة (Multi-VM) مع نفق GRE وجدار حماية nftables وActive Directory وDNS عبر BIND9 وخدمات Docker. يتضمن تقييم الثغرات…
 bjbakker1984/yellowkey-mitigation
سكربت PowerShell يقوم بأتمتة سير عمل تخفيف WinRE لـ CVE-2026-45585، مع خطوات تحقق والتزام شرطي لتجنب التغييرات غير الضرورية.









