
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 sebinxavi/cve-checker-2026
# أداة فحص الثغرات الأمنية لأنظمة تشغيل متعددة لـ CVE-2026-31431 (نواة لينكس) و CVE-2026-41940 (cPanel)
 leelong2020/cve-2026-31431
# نصوص Bash لكشف وتخفيف CVE-2026-31431 (Copy Fail) تصعيد الامتيازات المحلية في نواة لينكس عبر مقبس AF_ALG، بما في ذلك تعطيل الوحدة وتهيئة seccomp.
 lamaper/cve-2026-52200
نشرة أمنية تفصّل ثغرة التحكم المكسور في الوصول في واجهة برمجة تطبيقات الويب MifiService الخاصة بأجهزة UZ801/ES-U3TS، مما يسمح باستخراج البيانات دون…
 gopinaath/cve-2025-49844-discovery
تدقيق مجموعات AWS ElastiCache Redis/Valkey للكشف عن التعرض الشبكي، مع فحص VPC والشبكات الفرعية ومسارات بوابة الإنترنت عبر حسابات ومناطق متعددة.
 arnaudluti/ps-cve-2021-44228
الكشف الثابت عن مكتبات log4j الضعيفة على خوادم Windows، الأعضاء في نطاق AD.
 gduma-phdata/patch-cve-2026-19843
التصحيح: تصعيد الامتيازات عبر واجهة الويب (Cisco IOS XE)
 goodwithtech/dockle
مدقق صور الحاويات للأمان، يساعد في بناء صورة Docker وفق أفضل الممارسات، سهل البدء
 nozaq/terraform-aws-secure-baseline
وحدة Terraform لإعداد حساب AWS الخاص بك مع التكوين الأساسي الآمن المستند إلى معايير CIS Amazon Web Services Foundations وأفضل الممارسات الأمنية…
 octarinesec/kube-scan
kube-scan: أداة تقييم مخاطر عناقيد k8s من Octarine
 owasp/docker-security
إحكام السيطرة على أمان الحاويات
 skyscanner/cfripper
مكتبة وأداة سطر أوامر لتحليل قوالب CloudFormation والتحقق من امتثالها للأمان.
 hubblestack/hubble
هبل هو إطار امتثال أمني مفتوح المصدر ومعياري. يوفر المشروع تدقيقًا قائمًا على الملفات الشخصية عند الطلب، وإشعارات فورية لأحداث الأمان، والتنبيهات،…
 p0dalirius/sharehound
أداة بايثون لتخطيط حقوق الوصول لمشاركات الشبكة في BloodHound OpenGraphs بسهولة
 synacktiv/octoscan
Octoscan هو ماسح ثغرات أمنية ثابت لسير عمل GitHub Actions.
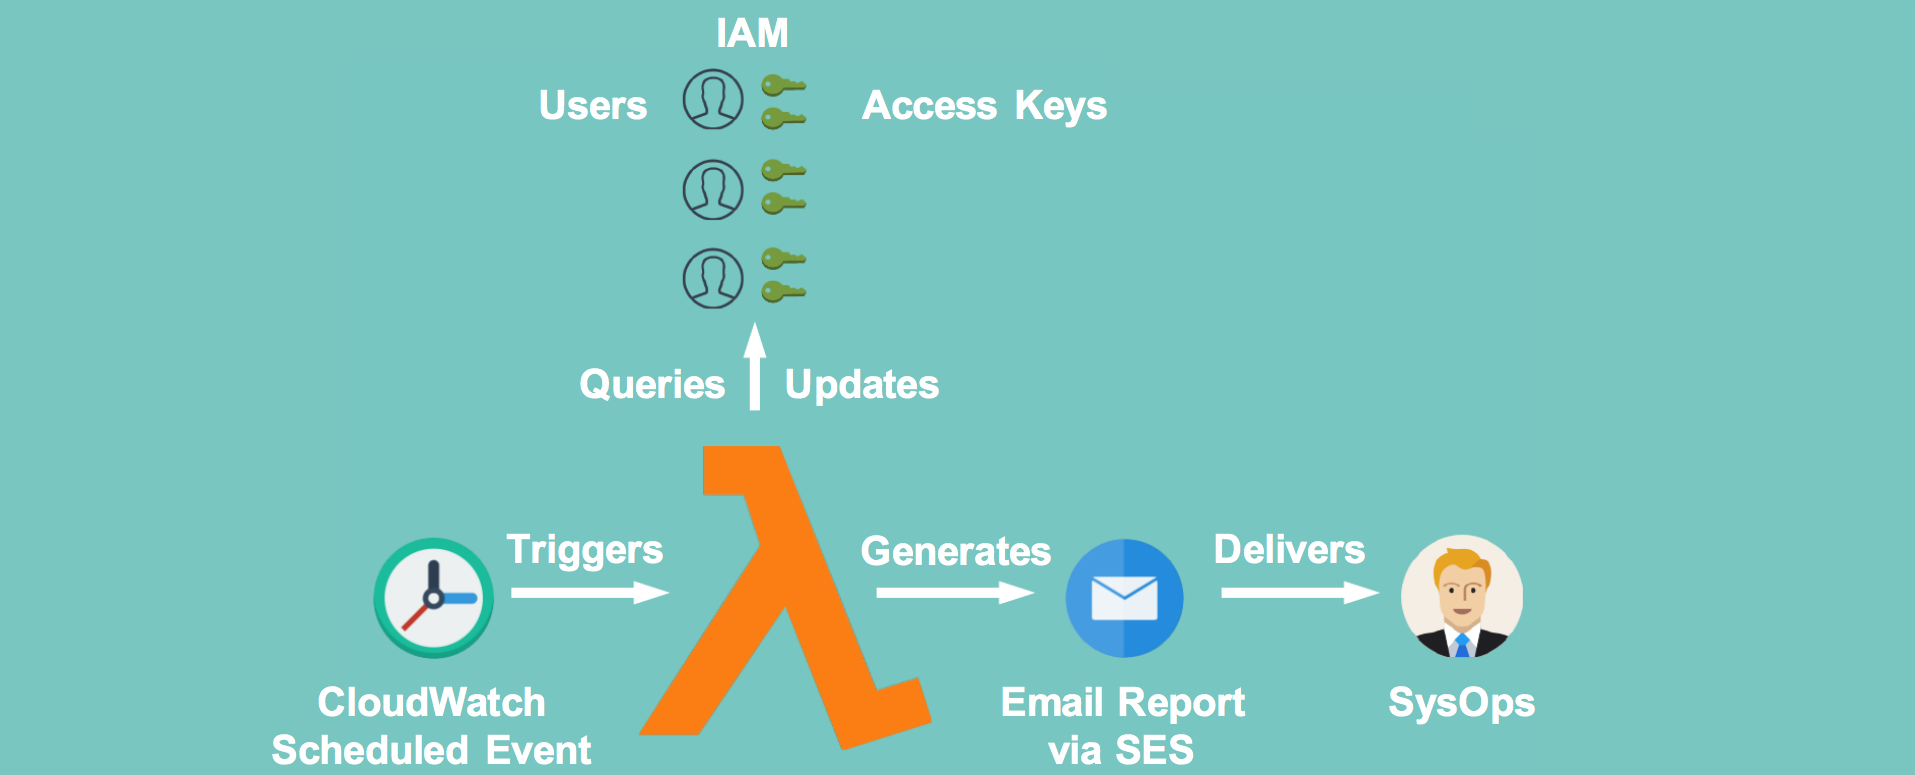 te-papa/aws-key-disabler
نص برمجي صغير لـ Lambda يعطل مفاتيح الوصول الأقدم من عدد معين من الأيام.
 tenable/escalategpt
أداة مدعومة بالذكاء الاصطناعي لاكتشاف فرص تصعيد الامتيازات في تكوينات IAM في AWS.
 synacktiv/eipp
قوائم كلمات المرور المحظورة لحماية كلمات مرور Entra ID
 ustayready/outpost
أداة إدارة الاختبارات وإعداد التقارير على AWS








