
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 dev-sec/chef-mysql-hardening
يوفر كتاب وصفات chef هذا تكوينًا أمنيًا لـ mysql.
 adarsh14734/aegis-releases
وكيل Sandbox وMCP يحجب وكلاء البرمجة بالذكاء الاصطناعي من قراءة مفاتيح SSH وبيانات اعتماد AWS وملفات .env، مع سياسة الرفض افتراضيًا وسجلات تدقيق…
 linux-zs/cve-2026-31431-mitigation
تخفيف قائم على Seccomp لثغرة CVE-2026-31431، وهي ثغرة رفع صلاحيات محلية (LPE) في نواة لينكس. تمنع مقبس AF_ALG عبر وحدة PAM وغلاف مستقل، مع اكتشاف…
 digitalocean/nginxconfig.io
⚙️ مولد إعدادات NGINX مُعزز 💉
 docker/docker-bench-security
إن Docker Bench for Security هو سكريبت يتحقق من العشرات من أفضل الممارسات الشائعة حول نشر حاويات Docker في الإنتاج.
 netflix/repokid
الامتياز الأقل في AWS للنشر الموزع عالي السرعة
 mozilla/ssh_scan
مهمل - ماسح أولي لإعدادات وسياسات SSH (المدونة: https://mozilla.github.io/ssh_scan/)
 austin-taylor/bluewall
بلووال هو إطار عمل لجدار الحماية مصمم لمحترفي الأمن السيبراني الهجومي والدفاعي.

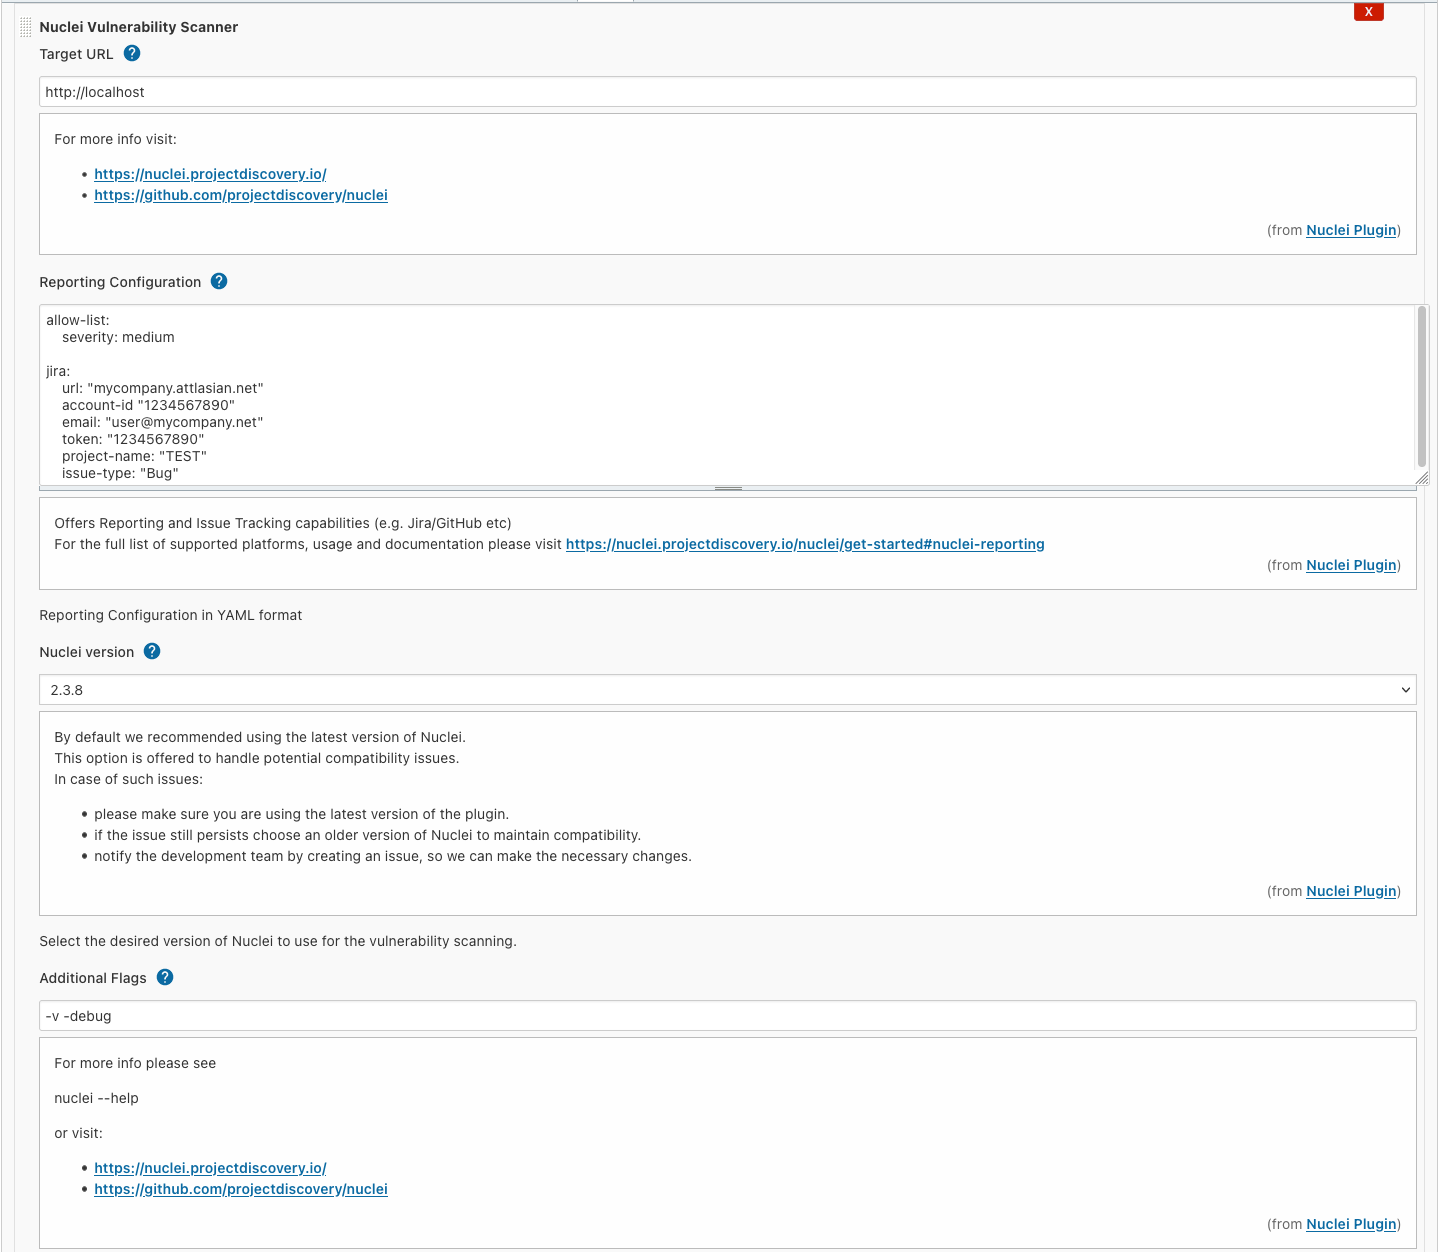 jenkinsci/nuclei-plugin
Nuclei هي أداة سريعة للمسح المستهدف للثغرات القابلة للتكوين بناءً على قوالب توفر قابلية توسع هائلة وسهولة في الاستخدام.
 cspf-founder/api-scanner-docker
أداة اختبار أمان API تلقائية تقوم بفحص واجهات برمجة التطبيقات REST و SOAP بحثًا عن الثغرات الأمنية باستخدام مواصفات OpenAPI/Swagger وملفات WSDL. تنشر…

 ayinedjimi-consultants/ldaprecon-ai
# مدقق أمان Active Directory LDAP مع تحليل مدعوم بالذكاء الاصطناعي - بقلم أيي نيدجيمي https://ayinedjimi-consultants.fr
 furkankayapinar/cve-2026-94127
كاشف دفاعي للقراءة فقط لـ CVE-2026-94127 في F5 BIG-IP APM. يقوم ببصمة المضيفين، وفحص الإصدارات عبر iControl REST، والتحقق من الشروط المسبقة لخادم…
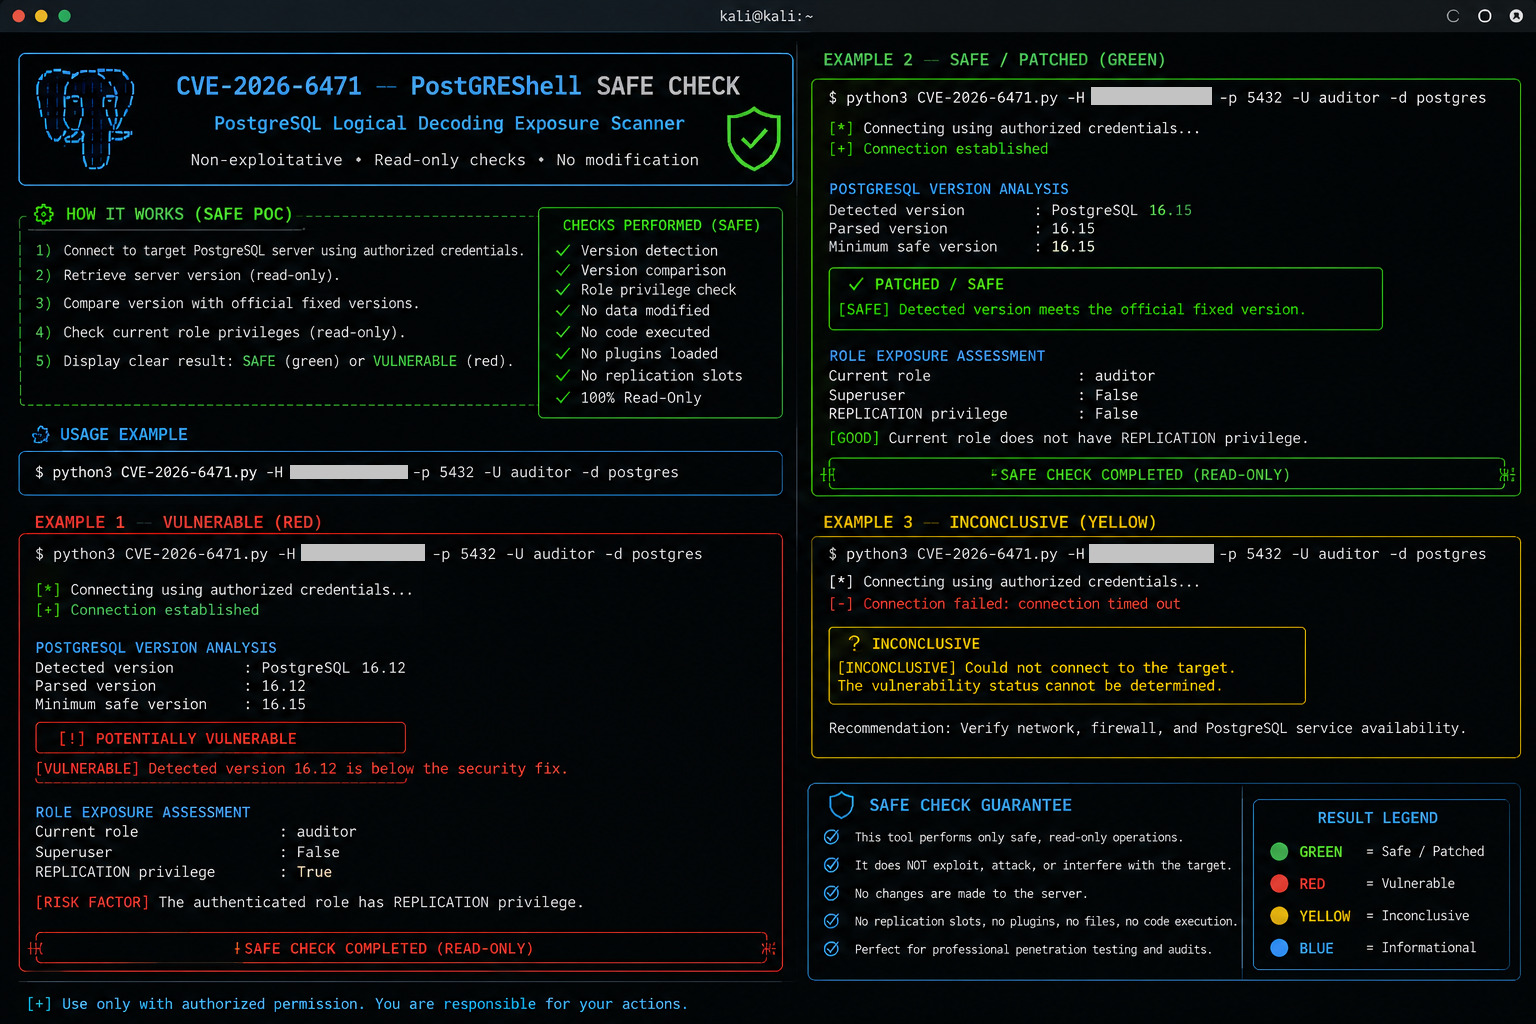 0xblackash/cve-2026-6471
# أداة فحص ثغرات PostgreSQL غير مدمرة لـ CVE-2026-6471 أداة فحص غير مدمرة لثغرات PostgreSQL تختص بـ CVE-2026-6471. تقوم بتدقيق إصدار الخادم وصلاحيات…
 xiaoqimikko/thymeleaf-check
أداة فحص دون اتصال بالإنترنت لثغرات Thymeleaf CVE-2026-40477 / CVE-2026-41901 — تُخبرك بأيٍّ من ثغرتي SSTI بدرجة خطورة CVSS 9.0 أنت معرّض لها، وما…
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: هل تنطبق نصيحة الترقية من Apache فعليًا على خادم Tomcat لديك؟ يكتشف الإصلاح من خلال وجود الفئة، وليس مقارنة الإصدارات. يغطي خطوط…
 sbeteta42/cve-2026-31431_je_sappelle_root
CVE-2026-31431 - دليل المعالجة وإجراءات الحماية
 mrarianet/cpanel-fix
نص برمجي واحد security-remediation.sh لمعالجة CVE-2026-41940 (cPanel)، وCVE-2026-31431 (فشل النسخ في النواة "Copy Fail")، وCSF، وتنظيف اختياري…








