
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 gquere/cve-2018-16987
إفصاح تقني عن CVE-2018-16987: تخزين كلمات مرور الخدمات الخارجية بنص واضح في لوحة إدارة Squash TM، مع تسجيل CVSS 4.1 وتفاصيل الاستغلال.
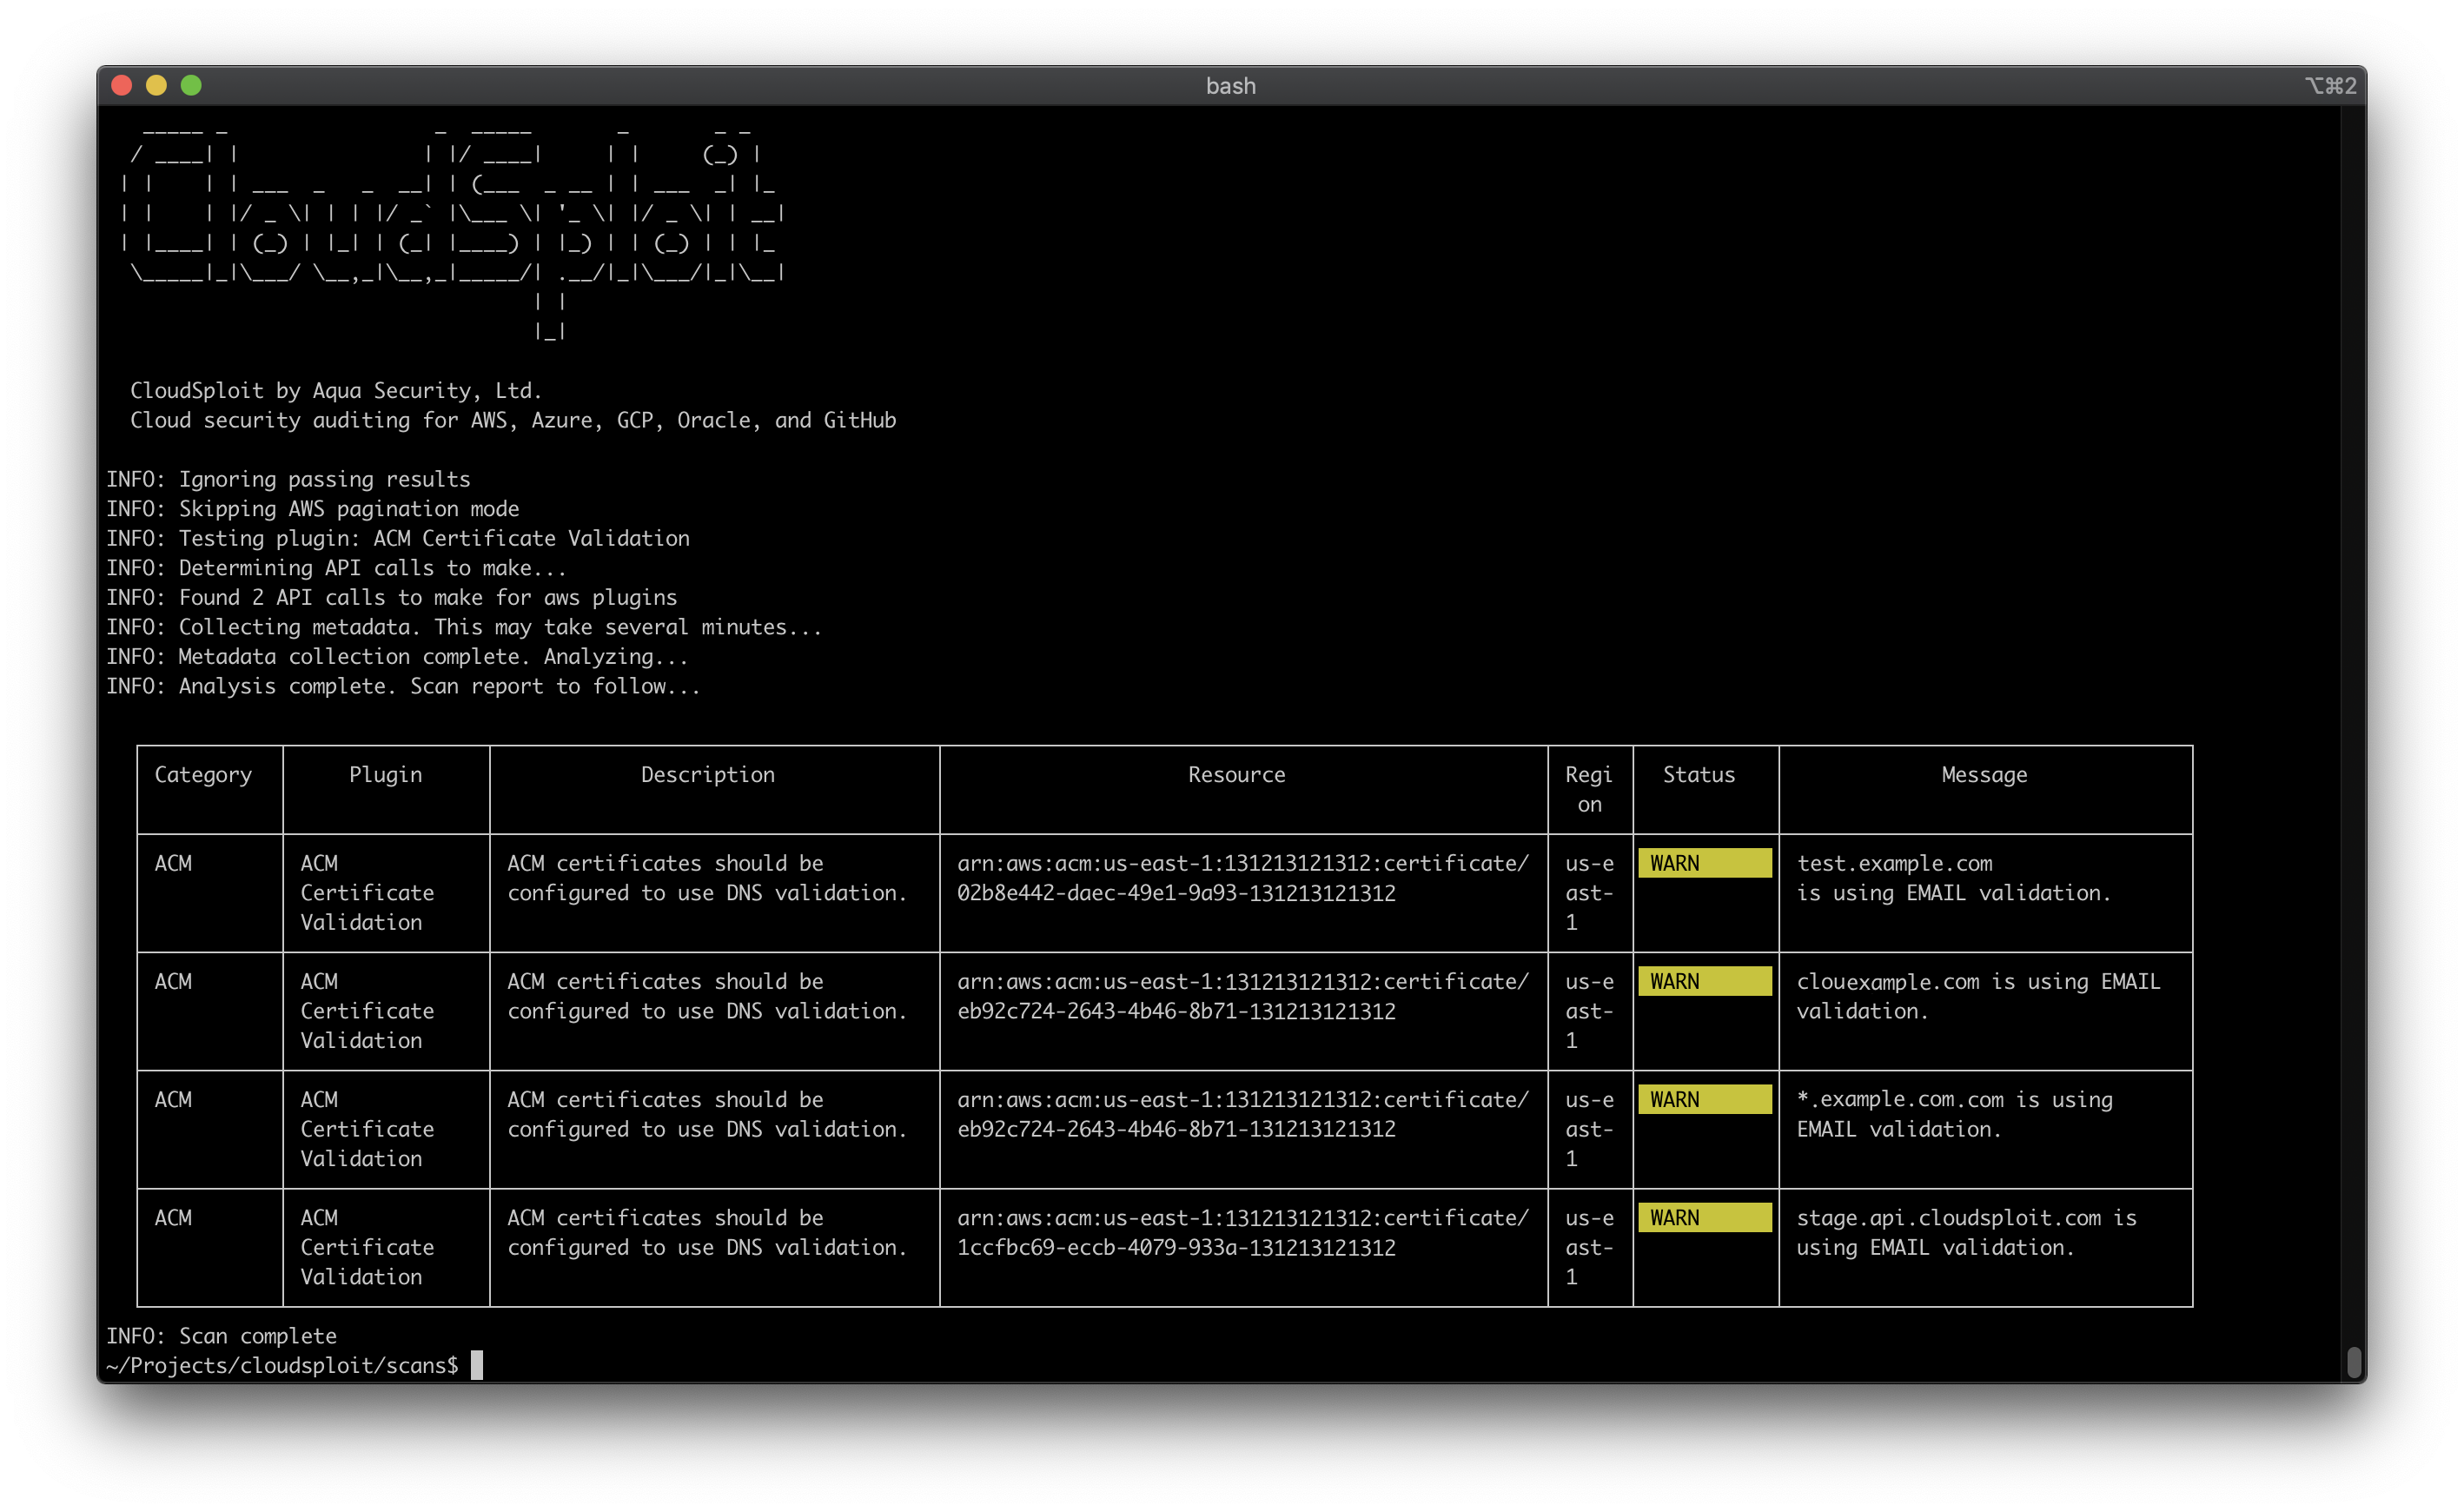 aquasecurity/cloudsploit
أداة مسح أمني متعددة السحابات تقوم بتدقيق AWS و Azure و GCP و OCI لاكتشاف التكوينات الخاطئة وانتهاكات الامتثال (HIPAA و PCI و CIS) والمخاطر الأمنية…
 manuelschipper/nah
حارس يمنع الإجراءات الكارثية للوكيل
 elc0mpa/aws-doctor
أداة CLI قوية مفتوحة المصدر لتدقيق الأمان والتكاليف وأفضل الممارسات في AWS. 🩺 ☁️
 danwin/hosting
خادم استضافة ويب مشتركة قائم على Tor بشكل تلقائي مع دعم إصدارات متعددة من PHP، توجيه البريد الإلكتروني، مثيلات Tor ذاتية التوسع، وتعزيز أمني مدمج بما…
 lore-hex/quill-router
مستودع TrustedRouter.com للتمرير الآمن عبر البروكسي لنماذج LLM
 adherzog/ansible-cve-2015-0235-ghost
Ansible playbook للتحقق من ثغرة CVE-2015-0235 (GHOST)
 mail-in-a-box/mailinabox
يساعد Mail-in-a-Box الأفراد على استعادة السيطرة على بريدهم الإلكتروني عبر توفير خادم بنقرة واحدة وسهل النشر يضم SMTP وكل شيء آخر: خادم بريد في صندوق.
 nccgroup/secretscrub
يعالج مخرجات SARIF من أدوات التحليل الثابت (Static Analysis) لاكتشاف الأسرار المضمّنة في الكود المصدري وتنقيحها، مما يُنشئ نسخة نظيفة دون الأسرار…
 rauc/rauc-1.5-integration
أمثلة التكامل لإصلاح CVE-2020-25860
 legit-labs/gh-legitify
إضافة GitHub CLI لتشغيل "legitify"
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) عبارة عن مجموعة أدوات IOC لـ Magento Open Source وAdobe Commerce. اكتشف المتاجر المخترقة، والبرمجيات الخبيثة المكتوبة…
 decalage2/awesome-security-hardening
مجموعة من الأدلة والأدوات والموارد الرائعة لتقوية الأمن السيبراني
 adversis/tailsnitch
مدقق أمان لتكوينات Tailscale. يمسح شبكة tailnet الخاصة بك بحثًا عن التكوينات الخاطئة، وضوابط الوصول المفرطة في السماح، وانتهاكات أفضل الممارسات…
 metablaster/windowsfirewallruleset
نصوص PowerShell لإنشاء قواعد لـ Windows firewall تلقائياً
 osbornepro/btps-secpack
مجموعة أدوات أمنية قائمة على PowerShell للشركات الصغيرة والمتوسطة، توفر تنبيهات آلية، تعزيز أمان Active Directory، إعادة توجيه أحداث Windows، دمج…
 boxed-dev/vibe-coding-security
قائمة فحص أمنية قبل الإطلاق لتطبيقات الذكاء الاصطناعي المُولَّدة (Lovable، v0، Bolt، Cursor). 69 فحصًا تغطي Supabase RLS والمفاتيح المكشوفة وحقن…
 gagaltotal/cve-2026-42533-nginx
CVE-2026-42533 Nginx








