
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 jakabakos/cve-2023-26360-adobe-coldfusion-rce-exploit
نص استغلال بلغة Python لقراءة ملف عن بعد وتنفيذ أوامر يستهدف ثغرات Adobe ColdFusion CVE-2023-26359 وCVE-2023-26360 وCVE-2023-26361. يدعم قراءة ملفات…
 mlx15/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access free marker SSTI
 k7pro/cve-2021-25646-exp
أداة اكتشاف واستغلال ثغرة تنفيذ التعليمات البرمجية عن بُعد CVE-2021-25646 في Apache Druid. تدعم فحص الأهداف بشكل فردي وجماعي (دفعات) مع إمكانية تنفيذ…
 principalanthony/cve-2024-6387-updated-x64bit
استغلال RCE خاص على x64 لـ CVE-2024-6387 [02.07.2024] من exploit.in
 falcon-lnhg/strutsshell
صدفة سطر أوامر تفاعلية لاستغلال Apache Struts CVE-2017-5638. تؤتمت الاستغلال عبر HTTP/HTTPS مع تفاعل صدفي في الوقت الفعلي على الأهداف الضعيفة.
 chrahman/react2shell-cve-2025-55182-full-rce-script
ثغرة React2Shell (CVE-2025-55182 / CVE-2025-66478) النص الكامل
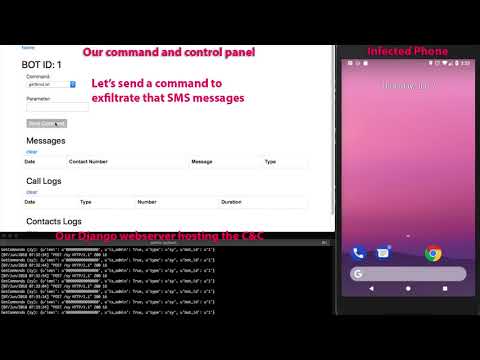 bizdak/silverboxcc
برمجية خبيثة لأندرويد تمت هندستها عكسيًا، وهذا هو خادم C&C الخاص بها.
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 معرّض لهجمات اجتياز المسار (Path Traversal) وتنفيذ الكود عن بُعد (Remote Code Execution)
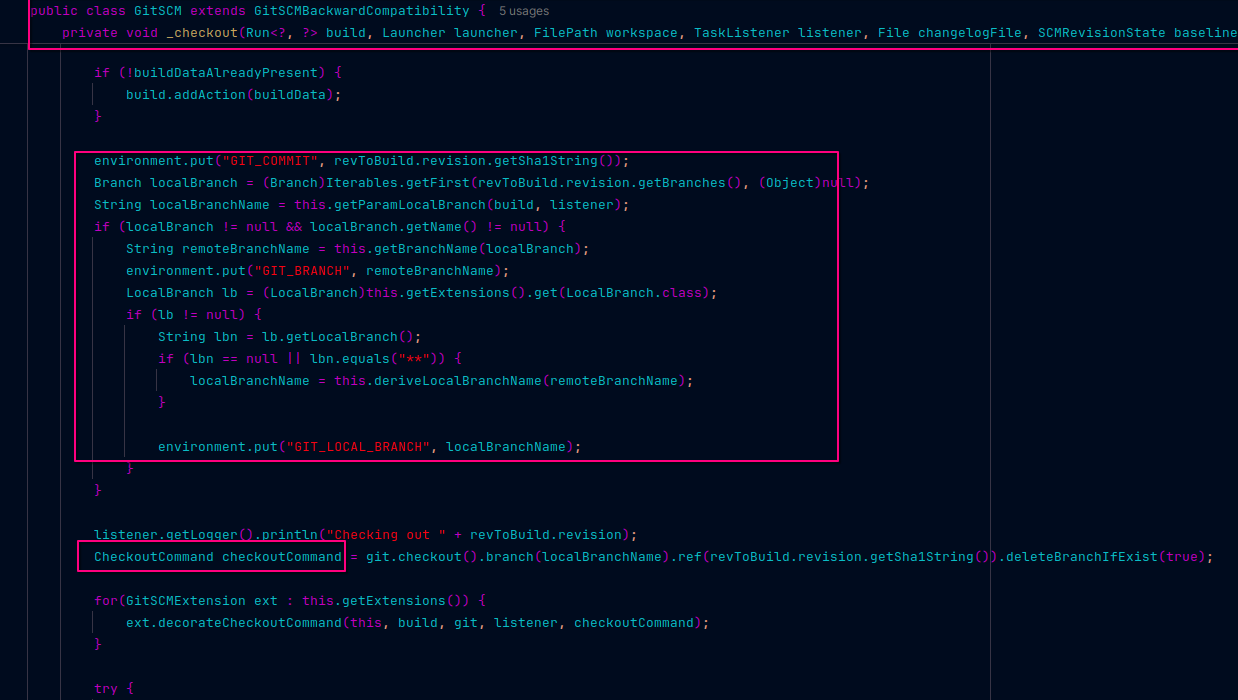 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: تحليل Git Parameter في Jenkins
 cbk914/cve-2022-30525_check
نص برمجي بلغة Python لاكتشاف ثغرة حقن أوامر نظام التشغيل CVE-2022-30525 في أجهزة Zyxel USG FLEX عن طريق إرسال طلبات HTTP مصممة بعناية وتحليل…
 ap0dexme0/cve-2024-23897
نفذ باستخدام Jenkins Reading-2-RCE بشكل ضخم
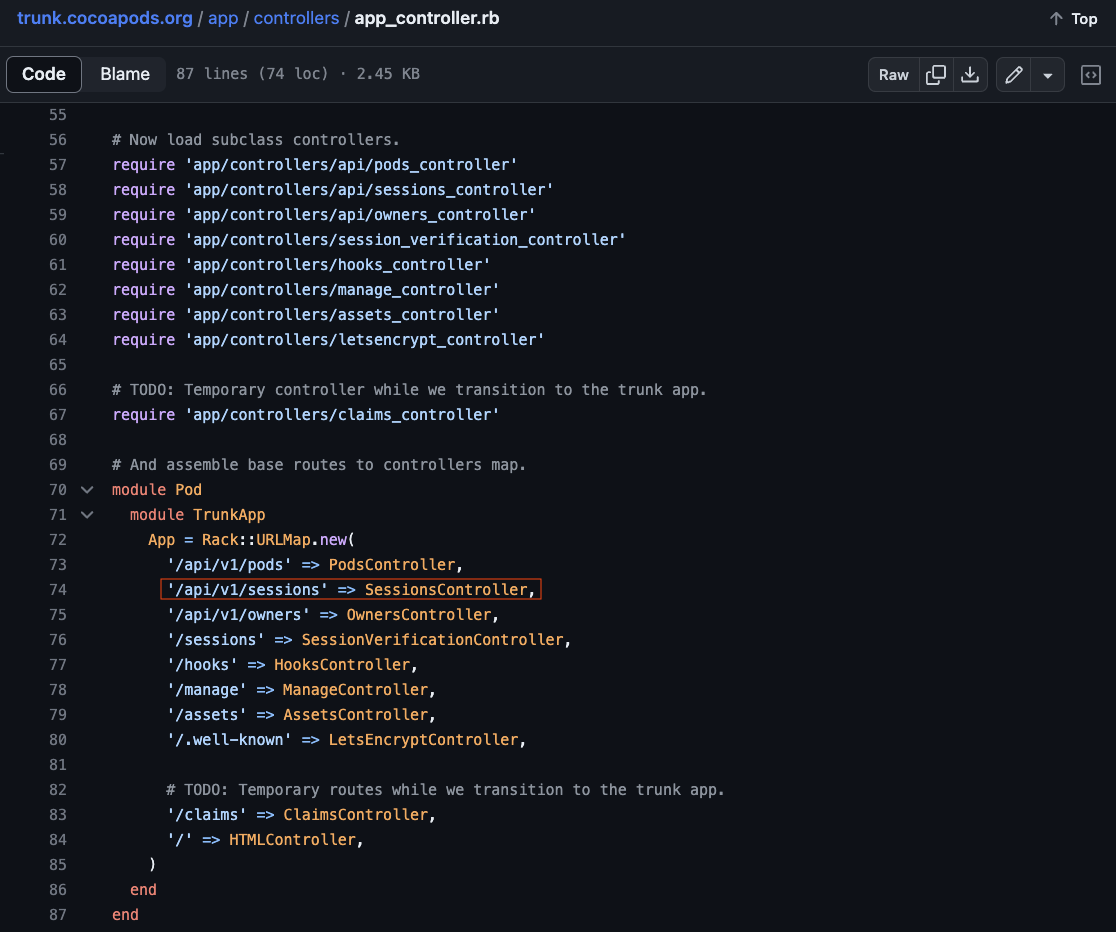 reefspek/cocoapods-rce_cve-2024-38366
ثغرة تنفيذ التعليمات البرمجية عن بعد في CocoaPods CVE-2024-38366
 prongedfork/cve-2022-30525
CVE-2022-30525 POC
 pulentoski/cve-2023-46604
يستغل السكريبت ثغرة إلغاء التسلسل غير الآمن في Apache ActiveMQ (CVE-2023-46604)
 furkanzengin/cve-2022-30525
ثغرة حقن أوامر نظام التشغيل في برنامج CGI لـ Zyxel
 explxx/cve-2023-33538
استغلال Python لثغرة حقن الأوامر في TP-Link TL-WR940N/TL-WR841N
 abdulsaabir/cve-2007-2447
إثبات مفهوم لاستغلال تنفيذ الأوامر عن بُعد في سكربت usermap الخاص بـ Samba (CVE-2007-2447)، مع إمكانية إنشاء قشرة عكسية للاختبار المخبري الخاضع…
 xernary/cve-2025-15545
إثبات المفهوم لـ CVE-2025-15545








