
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 skoveit/cve-2026-32941
# CVE-2026-32941 PoC - استنزاف الذاكرة عن بُعد في Sliver
 0x7eteam/cve-2022-1388-pocexp
CVE-2022-1388-PocExp,تمت إضافة تعدد الخيوط,استغلال RCE لـ F5 BIG-IP
 0x00-0x00/cve-2018-10517
استغلال RCE في CMS Made Simple 2.2.7
 k7pro/cve-2021-25646-exp
أداة اكتشاف واستغلال ثغرة تنفيذ التعليمات البرمجية عن بُعد CVE-2021-25646 في Apache Druid. تدعم فحص الأهداف بشكل فردي وجماعي (دفعات) مع إمكانية تنفيذ…
 jenderal92/cve-2026-56290
CVE-2026-56290 - استغلال جماعي لمكوّن Com_pagebuilderck في Joomla (رفع ملفات غير مُقيَّد ← تنفيذ كود عن بُعد). متعدد الخيوط، تجاوز تلقائي لـ CSRF،…
 ziemni/cve-2007-2447-in-python
تطبيق بلغة بايثون لاستغلال 'Username map script' RCE لـ Samba 3.0.20 < 3.0.25rc3 (CVE-2007-2447).
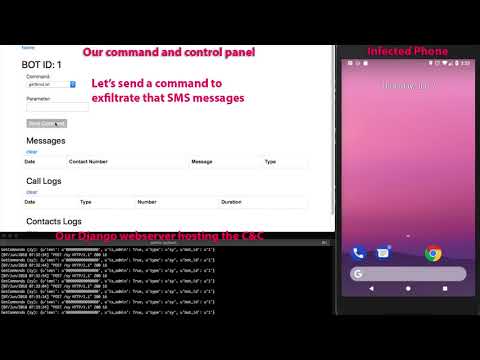 bizdak/silverboxcc
برمجية خبيثة لأندرويد تمت هندستها عكسيًا، وهذا هو خادم C&C الخاص بها.
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 معرّض لهجمات اجتياز المسار (Path Traversal) وتنفيذ الكود عن بُعد (Remote Code Execution)
 welove88888/cve-2019-2725
استغلال قائم على بايثون لـ CVE-2019-2725 (Oracle WebLogic) يوفر تنفيذ الأوامر ورفع ويب شيل، ويستهدف الإصدارات 10.3.6 و 12.1.3.
 estebanzarate/cve-2019-9194-elfinder-command-injection-poc
ثغرة حقن أوامر في elFinder <= 2.1.47 عبر مكون موصل PHP. تسمح بتنفيذ أكواد عن بُعد بدون مصادقة كمستخدم خادم الويب.
 zorvithonleo/exploit-cve-2014-4210-
استغلال لـ CVE-2014-4210 يستهدف إلغاء تسلسل WebLogic، مع ميزات ما بعد الاستغلال بما في ذلك نشر برامج الفدية وتكامل C2 وفيض الشبكة.
 prongedfork/cve-2022-30525
CVE-2022-30525 POC
 mkjos/cve-2023-33246_rocketmq_rce_exp
استغلال لثغرة CVE-2023-33246 تستهدف وسطاء Apache RocketMQ. ينفذ أوامر عشوائية عبر تحديث تهيئة غير مصادق عليه أو رسائل بروتوكول مزورة على الإصدارات…
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
هذا هو PoC/Exploit لثغرة CVE-2024-47875 في PhpSpreadsheet من نوع XSS
 byteforgefr/cve-2011-2523
VsFTPd 2.3.4 تنفيذ الأوامر عبر الباب الخلفي
 0xdak/cve-2026-63766_exploit
استغلال حقن أوامر نظام التشغيل غير المُوثَّق لواجهة GPT-SoVITS Gradio على الويب. يُوصِّل تنفيذ الأوامر عن بُعد (RCE) عبر معاملات مسار غير مُنقَّحة في…
 oiivr/turvan6rkus-cve-2024-3273
تحليل الثغرة الأمنية CVE 2024 3273: حقن الأوامر في أجهزة D-Link
 nathanj60/react2shell-interactive
CVE-2025-55182 PoC تفاعلي - ثغرة RCE في React Server Components - بحث أمني تعليمي








