Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

القيادة والسيطرة

أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.

موصى به من Kitploit

أفضل الأدوات

10 محدد
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7kمنذ 6 أيام
Mythic preview#2

Mythic

GitHubits-a-feature/mythic
4.7kمنذ 19 أيام
Empire preview#4

Empire

GitHubbc-security/empire
5.2kمنذ شهر واحد
merlin preview#6

merlin

GitHubne0nd0g/merlin
5.6kمنذ 16 أيام
AdaptixC2 preview#8

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5kمنذ شهر واحد
emp3r0r preview#9

emp3r0r

GitHubjm33-m0/emp3r0r
1.7kمنذ 2 أيام
metasploit-framework preview#12

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 8س 9د
kubesploit preview#13

kubesploit

GitHubcyberark/kubesploit
1.2kمنذ سنة واحدة
NetExec preview#14

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ يوم واحد
impacket preview#15

impacket

GitHubfortra/impacket
16.0kمنذ 14س 20د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2536 نتائج
Hoverfly-1.11.3-RCE-CVE-2025-54123-Exploit preview

Hoverfly-1.11.3-RCE-CVE-2025-54123-Exploit

GitHub0x00phantom-hat/hoverfly-1.11.3-rce-cve-2025-54123-exploit

استغلال لـ CVE-2025-54123، وهو حقن أوامر نظام تشغيل مُصادق عليه في واجهة برمجة تطبيقات الوسيط في Hoverfly، يوفر إمكانيات الفحص فقط، والأمر الفردي،…
vulnerability-analysisexploitationweb-application-exploitation+6
1منذ 5 أشهر
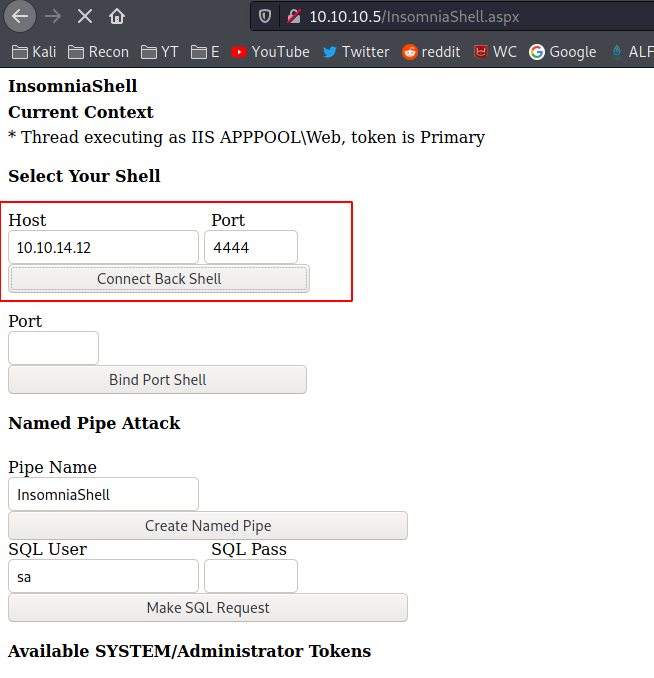
InsomniaShell preview

InsomniaShell

GitHubh3x0v3rl0rd/insomniashell

قشرة ويب مبنية على ASP.NET لتنفيذ الأوامر عن بُعد والاستغلال اللاحق على خوادم Windows.
post-exploitationpenetration-testingcommand-and-control+1
منذ سنة واحدة
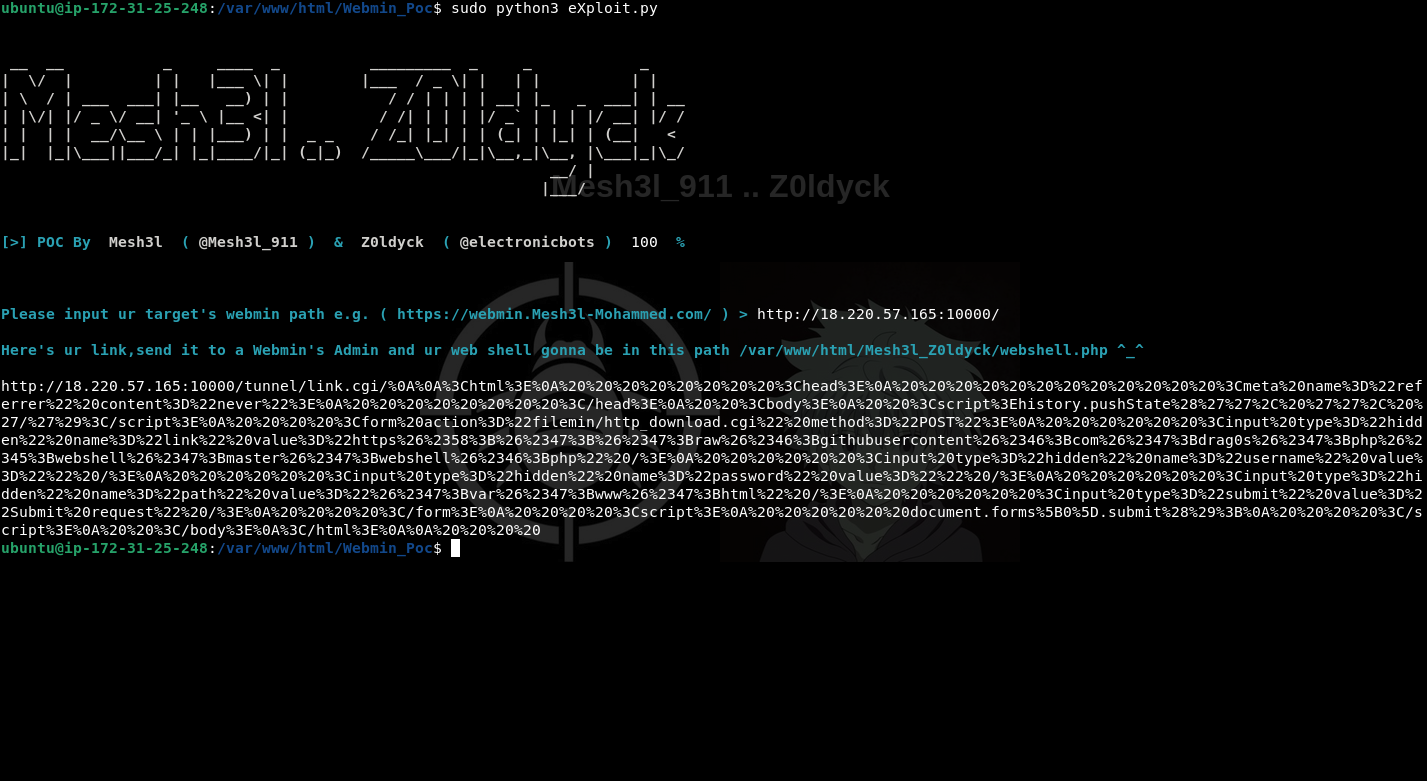
CVE-2021-32161 preview

CVE-2021-32161

GitHubmesh3l911/cve-2021-32161

استغلال هجوم البرمجة النصية عبر المواقع (XSS) المنعكس للحصول على حقن أوامر عبر ميزة مدير الملفات في ويبمين
vulnerability-analysisexploitationweb-application-exploitation+2
منذ 5 سنوات
CVE-2012-2982 preview

CVE-2012-2982

GitHubvarppi/cve-2012-2982

استغلال إثبات المفهوم لـ CVE-2012-2982، وهي ثغرة تنفيذ أوامر عن بُعد في /file/show.cgi. يوضح RCE غير مصادق للاختبار الأمني والتحقق.
vulnerability-analysisexploitationweb-application-exploitation+2
منذ 3 سنوات
CVE-2024-29895.py preview

CVE-2024-29895.py

GitHubticofookfook/cve-2024-29895.py

استغلال Python لـ Cacti RCE (CVE-2024-29895) عبر حقن الأوامر في cmd_realtime.php. يتضمن أدوات استطلاع لـ Google و Shodan و FOFA.
reconnaissancevulnerability-analysisexploitation+2
منذ 2 سنوات
webmin_1.920 preview

webmin_1.920

GitHubhadrian3689/webmin_1.920

# استغلال Python3 لثغرة CVE-2019-15107 في Webmin 1.920 لتنفيذ أوامر عن بُعد دون مصادقة، مع توفير قذائف عكسية أو قذائف تفاعلية زائفة تتجاوز جدار…
vulnerability-analysisexploitationweb-application-exploitation+3
منذ 4 سنوات
CVE-2022-28672 preview

CVE-2022-28672

GitHubfastmo/cve-2022-28672

CVE-2022-28672 ثغرة Foxit PDF Reader - UaF - RCE - JIT Spraying
ioc-managementprivilege-escalationpersistence-mechanisms+6
منذ 3 سنوات
CVE-2025-54123 preview

CVE-2025-54123

GitHubf4dee-backup/cve-2025-54123

إثبات مفهوم لاستغلال CVE-2025-54123، وهي ثغرة حقن أوامر حرجة تتطلب مصادقة في Hoverfly <= 1.11.3، مما يتيح تنفيذ الأوامر عن بُعد عبر نقطة نهاية واجهة…
vulnerability-analysisexploitationweb-application-exploitation+3
منذ 7 أشهر
CVE-2021-26295 preview

CVE-2021-26295

GitHubdskho/cve-2021-26295

استغلال لـ CVE-2021-26295 (Apache OFBiz RCE) باستخدام مستمع ysoserial JRMP لتنفيذ الأوامر والحصول على قشرة عكسية على الأهداف الضعيفة.
vulnerability-analysisexploitationweb-application-exploitation+3
منذ 5 سنوات
CVE-2020-12124 preview

CVE-2020-12124

GitHubdb44k/cve-2020-12124

إثبات مفهوم لاستغلال CVE-2020-12124، وهي ثغرة حقن أوامر في أجهزة التوجيه Wavlink WN530H4 عبر نقطة النهاية /cgi-bin/live_api.cgi، مما يتيح تنفيذ…
iot-securityvulnerability-analysisexploitation+3
منذ 3 سنوات
strutszeiro preview

strutszeiro

GitHubbtamburi/strutszeiro

بوت تيليغرام لإدارة البوتنتات المنشأة باستخدام ثغرة ستراتس(CVE-2017-5638)
vulnerability-scannersexploitationweb-application-exploitation+2
منذ 9 سنوات
Follina preview

Follina

GitHubabhirules27/follina

ملاحظات متعلقة بـ CVE-2022-30190
payload-generationvulnerability-analysisexploitation+3
منذ 4 سنوات
CVE-2025-34037 preview

CVE-2025-34037

GitHubtaxanehh/cve-2025-34037

نسخة بايثون من استغلال RCE الخاص بـ Linksys tmUnblock.cgi
embedded-systems-securityiot-securitypayload-generation+4
منذ 7 أشهر
CVE-2024-49368 preview

CVE-2024-49368

GitHubaashay221999/cve-2024-49368

استكشافات CVE-2024-49368 + تطوير الاستغلال
vulnerability-analysisexploitationweb-application-exploitation+3
منذ سنة واحدة
CSPlugins preview

CSPlugins

GitHubal1ex/csplugins

إضافات Cobaltstrike

exploitationids-ips-evasionpenetration-testing+4
414منذ 5 سنوات
CVE-2020-5902 preview

CVE-2020-5902

GitHubjas502n/cve-2020-5902

استغلال إثبات المفهوم لـ CVE-2020-5902، وهي ثغرة اجتياز الدليل وتنفيذ التعليمات البرمجية عن بُعد في F5 BIG-IP TMUI. يتضمن وحدات قراءة الملفات والرفع…
vulnerability-analysisexploitationweb-application-exploitation+3
374منذ 5 سنوات
AtlasC2 preview

AtlasC2

GitHubgr1mmie/atlasc2

إطار عمل C2 بلغة C# يركز على عمليات المرحلة الأولى
exploit-frameworkspost-exploitationcommand-and-control+2
211منذ 4 سنوات
Elevate-System-Trusted-BOF preview

Elevate-System-Trusted-BOF

GitHubmr-un1k0d3r/elevate-system-trusted-bof

ملف كائن Beacon الخاص بـ Cobalt Strike يرفع صلاحيات beacon النشط إلى SYSTEM ويمنح امتيازات TrustedInstaller عبر انتحال رمز SetThreadToken.


privilege-escalationpost-exploitationcommand-and-control+2
181منذ 3 سنوات
السابق1…939495…100التالي
القيادة والسيطرة — الصفحة 94 | Kitploit