
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 fishyyh/cve-2025-48384-poc
استغلال إثبات مفهوم لـ CVE-2025-48384، يوضح تنفيذ تعليمات برمجية عن بعد عبر عملية استنساخ git معدّة بعناية على إصدارات Git الضعيفة.
 pazhanivelmani/webp_android10_r33_cve-2023-1999
استغلال إثبات المفهوم لثغرة CVE-2023-1999 التي تستهدف مكتبة WebP codec على نظام Android 10 (r33). يُظهر ثغرة تجاوز سعة المخزن المؤقت في الكومة (heap…
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - توجد ثغرة تخزينية من نوع Cross Site Scripting (XSS) في نظام إدارة خدمات المركبات (Vehicle Service Management System) الإصدار 1.0 عبر…
 ztgrace/cve-2019-5418-rails3
Rails 3 PoC لـ CVE-2019-5418
 30579096/confluence-cve-2021-26084
حقن OGNL في إصدار خادم Confluence < 7.12.5
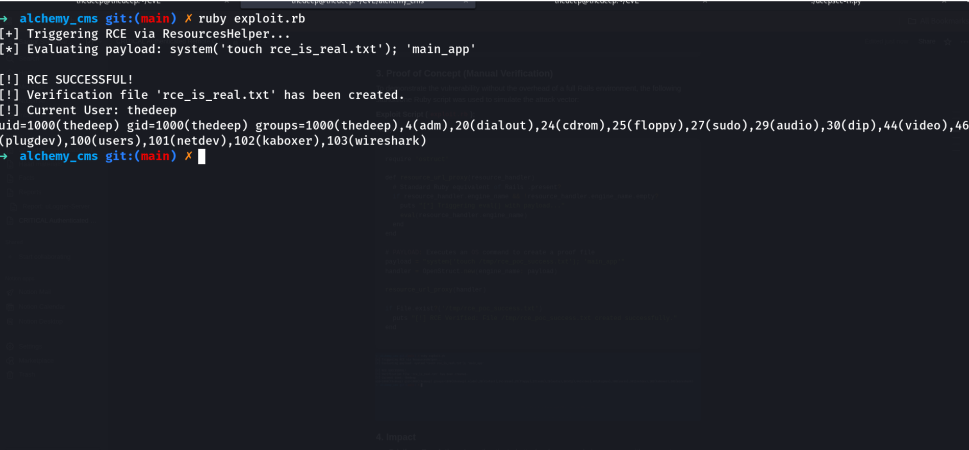 thedeepopc/cve-2026-23885
إثبات مفهوم لاستغلال CVE-2026-23885، وهو تنفيذ تعليمات برمجية عن بُعد (RCE) مُصادق عليه في AlchemyCMS عبر حقن eval()، مع تحليل تقني وإرشادات للمعالجة.
 rooootdev/cve-2019-5784-poc
إثبات مفهوم لـ CVE-2019-5784
 shan0ar/cve-2025-32756
استغلال إثبات المفهوم لـ CVE-2025-32756، يوضح الثغرة الأمنية ويوفر أساسًا لاختبار الأمان والتحقق من المعالجة.
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
مكتبة جافا توفر خدمات الهروب من XSS والتصفية (XSSAPI, XSSFilter) لتعقيم المحتوى المقدم من المستخدمين ومنع ثغرات البرمجة النصية عبر المواقع في تطبيقات…
 r2c-cse/multer-sca-rule-test_cve-2025-7338
اختبار للتحقق من CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
تصحيح أمني لبرنامج مستودع DSpace يعالج CVE-2022-31194، وهي ثغرة في منصة إدارة الأصول الرقمية القائمة على Java.
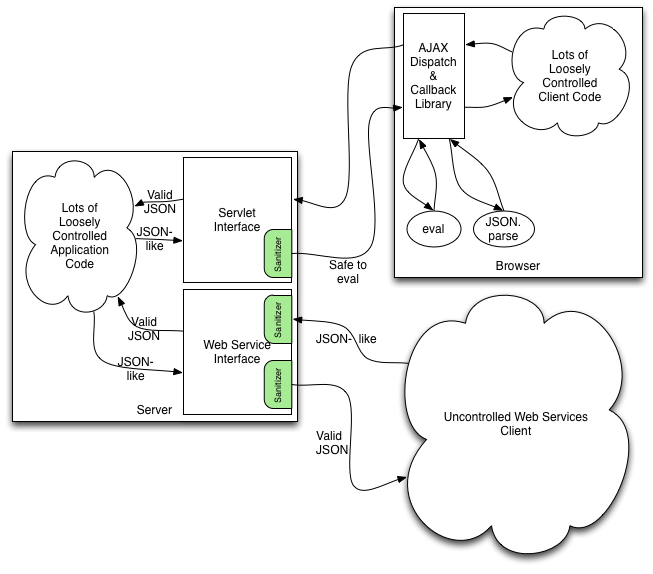 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
مكتبة جافا تحول المحتوى المشابه لـ JSON التالف إلى JSON آمن ومتوافق مع المعايير، مما يمنع حقن الكود ويضمن قابلية التضمين في سياقات HTML/XML.
 r3dkn33-zz/cve-2013-0156
إلغاء تسلسل تعسفي يمكن استخدامه لتحفيز حقن SQL وحتى تنفيذ التعليمات البرمجية
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
الكود المصدري لإعدادات أندرويد (Android Settings) لـ AOSP 10 r33، متعلق بتصحيح الثغرة الأمنية CVE-2021-0506.
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
نسخة مصححة من مستودع DSpace لمعالجة الثغرة CVE-2022-31195، توفر منصة آمنة لإدارة الأصول الرقمية مع تعزيز تخفيف الثغرات للمستودعات المؤسسية القائمة…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 لتحليل Coverity








