#1
 subc0ol/cve-2015-0235
# استغلال مبني على Ruby لثغرة CVE-2015-0235 (Ghost) يستهدف تجاوز سعة المخزن المؤقت في glibc gethostbyname لتنفيذ كود عن بُعد على الأنظمة الضعيفة.
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
أداة تحليل تكوين البرامج تكتشف الثغرات الأمنية المكشوفة علنًا في تبعيات المشروع باستخدام مطابقة CPE، وتوليد تقارير مفصلة مع روابط CVE لتكامل CI/CD.
 rxerium/cve-2025-4427-cve-2025-4428
كشف عن CVE-2025-4427 و CVE-2025-4428
 shoucheng3/apache__sling-org-apache-sling-servlets-resolver_cve-2024-23673_2-10-0
كود التحليل والاستغلال لثغرة CVE-2024-23673، وهي ثغرة في Apache Sling Servlet Resolver، تتيح إجراء اختبارات أمنية مستهدفة لتطبيقات الويب المستندة إلى…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
مكتبة OWASP Enterprise Security API التي توفر ضوابط أمنية لتطبيقات الويب بلغة Java، بما في ذلك المصادقة والتحكم في الوصول والتحقق من صحة الإدخال…
 nayankadamm/cve-2022-24434_poc
استغلال إثبات المفهوم لـ CVE-2022-24434 الموجه ضد حزمة npm Dicer الإصدار 0.3.1. يوضح استغلال ثغرة أمنية من جانب الخادم باستخدام سكريبت خادم مرفق…
 shoucheng3/nahsra__antisamy_cve-2016-10006_1-5-3
مكتبة سريعة وقابلة للتكوين لتنقية HTML لمنع XSS وحقن التعليمات البرمجية الخبيثة من إدخال المستخدم غير الموثوق. توفر واجهة برمجة تطبيقات قائمة على…
 kaylertee/computer-security-equifax-2017
محاكاة عملية لـ CVE-2017-5638 (Apache Struts2 RCE)، تعرض إعادة إنتاج الاستغلال وتنفيذ الأوامر على مستوى نظام التشغيل، بالإضافة إلى إجراءات التخفيف…
 r00t4dm/jenkins-cve-2015-8103
استغلال لـ Jenkins CVE-2015-8103، وهي ثغرة تنفيذ أوامر عن بُعد في واجهة سطر أوامر Jenkins. تتيح للمهاجمين المُوثَّقين تنفيذ أوامر اعتباطية على خوادم…
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
تصحيح أمني لـ CVE-2023-26136 في tough-cookie 2.5.0 - إصلاح ثغرة تلوث النموذج الأولي مع التوافق مع الإصدارات السابقة
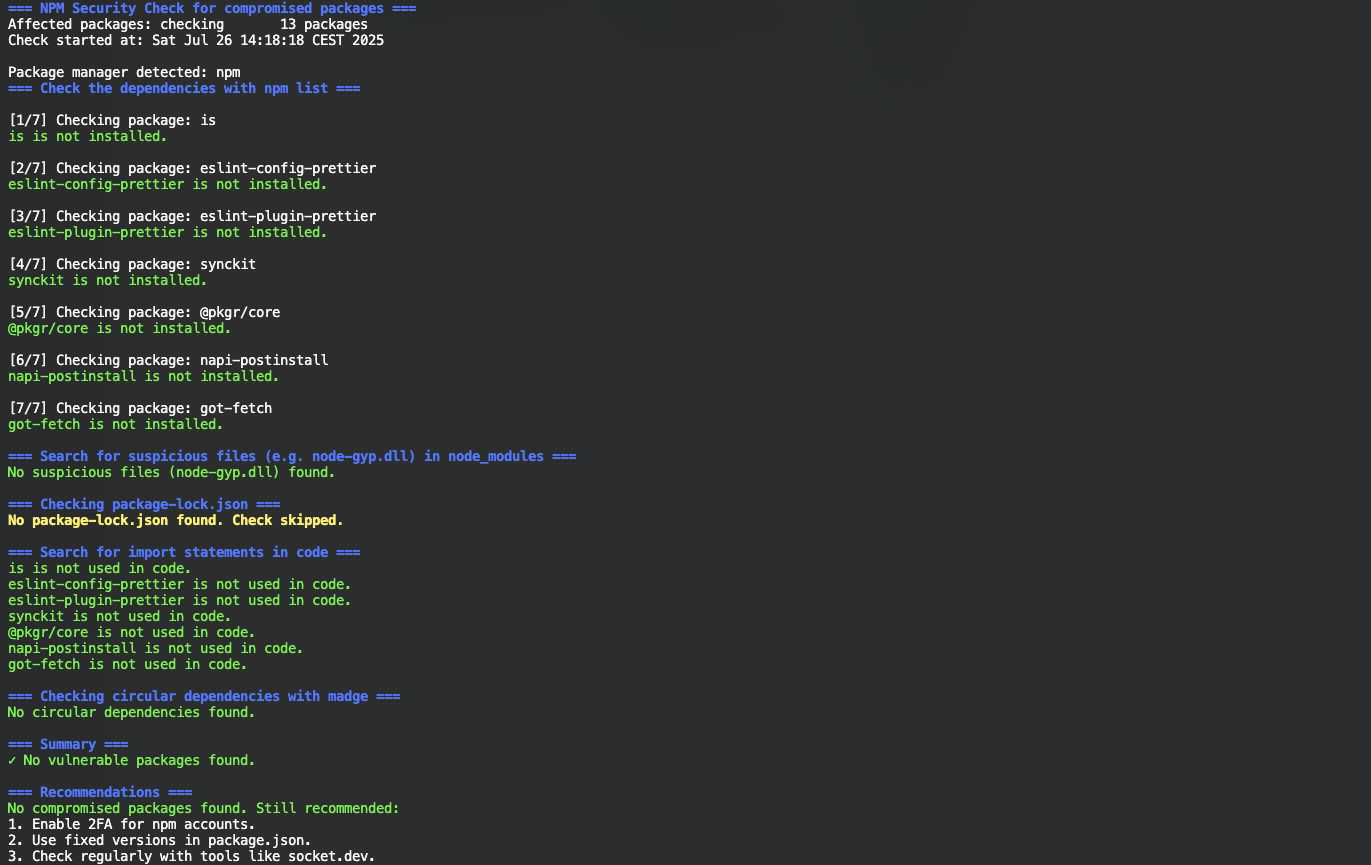 nihilor/cve-2025-54313
يفحص المشاريع بحثًا عن الحزم المخترقة، والملفات المشبوهة، وعبارات الاستيراد.
 shaikusaf/external_v8_aosp10_r33_cve-2020-0240
مستودع بحثي لـ CVE-2020-0240 في محرك JavaScript V8، يوفر الكود المصدري والتحليل لفهم الثغرة واستغلالها.
 s0/rsyslog-librelp-cve-2018-1000140-fixed
تصحيح لـ CVE-2018-1000140 في مكتبة librelp الخاصة بـ rsyslog، يُصلح ثغرة تنفيذ تعليمات برمجية عن بُعد في تطبيق بروتوكول تسجيل الأحداث الموثوق.
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versions 1.3.2, 1.3.3
 gmh5225/malicious-code-detection-bugu
نظام كشف وتشويش الأكواد الخبيثة القائم على الذكاء الاصطناعي مع خدمات مصغرة للكشف والتغليف وتشويش الكود، بالإضافة إلى خدمات المستخدم والمسؤول.
 pierdipi/unicode-control-characters-action
إجراء GitHub للعثور على أحرف التحكم في Unicode باستخدام أداة تشخيص Red Hat https://access.redhat.com/security/vulnerabilities/RHSB-2021-007 للكشف عن…
 njawalkar/apache-commons-lang2
مكتبة Apache commons-lang2 الإصدار v2.6 مع إصلاح مُرتجع (backported) لثغرة CVE-2025-48924