
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 josh-blythe/bordair-detector
كاشف من مرحلتين لحقن المطالبات والجيلبريك: بوابات regex إلى جانب مصنّف ONNX من نوع DeBERTa-v3 مكمّم، مع دعم الصور والمستندات والصوت. تم تدريبه على…
 secoba/djvul_stringagg
حقن SQL في Django StringAgg (CVE-2020-7471)
 gduma-phdata/patch-cve-2026-10520
تصحيح لثغرة حقن OGNL في Apache Struts (CVE-2026-10520)، قيد المراجعة حالياً ومُنشر في بيئة الإنتاج.
 artwiderobo/cve-2026-13934
مستودع بحث منظم لثغرة CWE-20 في Chrome Dawn WebGPU: السبب الجذري، وdiff التصحيح، والتحقق الثابت، ومراجعة الخطورة، والدروس الأمنية.
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
نشرة أمنية: حقن ترويسات HTTP عبر CR وLF غير مُتحقَّق منها في قيم الترويسات (tiny_http)
 csinexus/mcpshield
إصلاح جاهز للتطبيق مباشرة لثغرة حقن الأوامر غير المصحَّحة في MCP STDIO (عائلة CVE-2026-30623)
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
هذا المستودع يحتوي على عرض تعليمي للتخفيف والكشف عن **CVE-2026-72530**، وهي ثغرة حرجة من نوع **حقن الكود والهروب من بيئة العزل (Sandbox Escape)** في…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
استشارة أمنية: ضوابط الوصول غير الكافية تسمح بحذف الغرف دون تصريح (Let's Chat)
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
نشرة أمنية: استعلام الغرفة غير المُتحقَّق منه يؤدي إلى انهيار الخادم (Let's Chat)
 sourcegraph/log4j-cve-code-search-resources
استخدام البحث في الكود للمساعدة في إصلاح/تخفيف log4j CVE-2021-44228
 horkimhab/cve-2022-31626-cve-2024-2961-cve-2019-6977
CVE-2022-31626, CVE-2024-2961, CVE-2019-6977, بحث أمني في PHP
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
استشارة أمنية: HTTP Response Splitting عبر قيم ترويسة استجابة غير مُتحقَّقة (rouille)
 jenkinsci-cert/security-3430
عامل Java يحوّل فئة قابلة للاستغلال لمنع استغلال CVE-2024-43044 في وحدات تحكم Jenkins، مع إمكانية إيقاف تشغيل إجباري عند الفشل.
 halahajyahia/cve-2022-2869-detector
CodeQL كاشف للسبب الجذري لـ CVE-2022-2869 (CWE-191 تجاوز سفلي غير موقّع) باستخدام تحليل تدفق التحكم/النطاق لتحديد الأنماط القابلة للاستغلال دون ترميز…
 occamsec/log4j-checker
نصوص Bash وPowerShell لفحص نظام ملفات محلي عن ملفات Log4j .jar التي قد تكون عرضة للخطر في CVE-2021-44228 والمعروفة باسم Log4Shell.
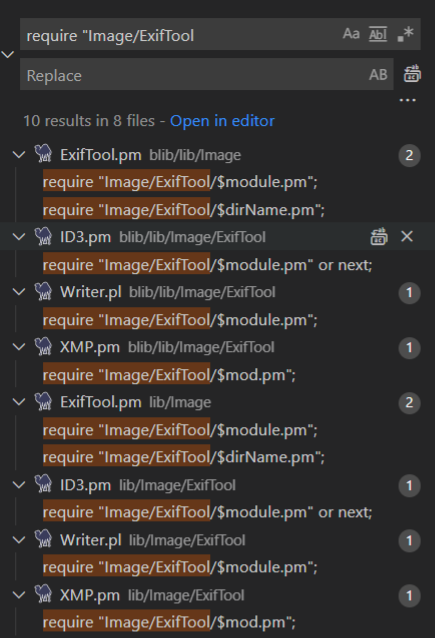 trganda/cve-2021-22204
تحليل تقني متعمق لـ CVE-2021-22204 (ثغرة تنفيذ الأوامر عن بعد في ExifTool) مع إعادة إنتاج إثبات المفهوم، بناء الحمولة، ومراجعة كود Perl لمحلل تعليقات…
 r0ngy40/cve-2025-30208-series
تحليل إعادة إنتاج سلسلة ثغرات CVE-2025-30208
 awusan125/test_for6387
كود اختبار لـ CVE-2024-6387








