
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 htrxuan/hdwebmobile-formula-pricing
# إضافة WooCommerce: تسعير منتجات آمن قائم على الصيغ، مع إغلاق ثغرة CVE-2026-4001 التي تستند إلى eval() وتؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE)
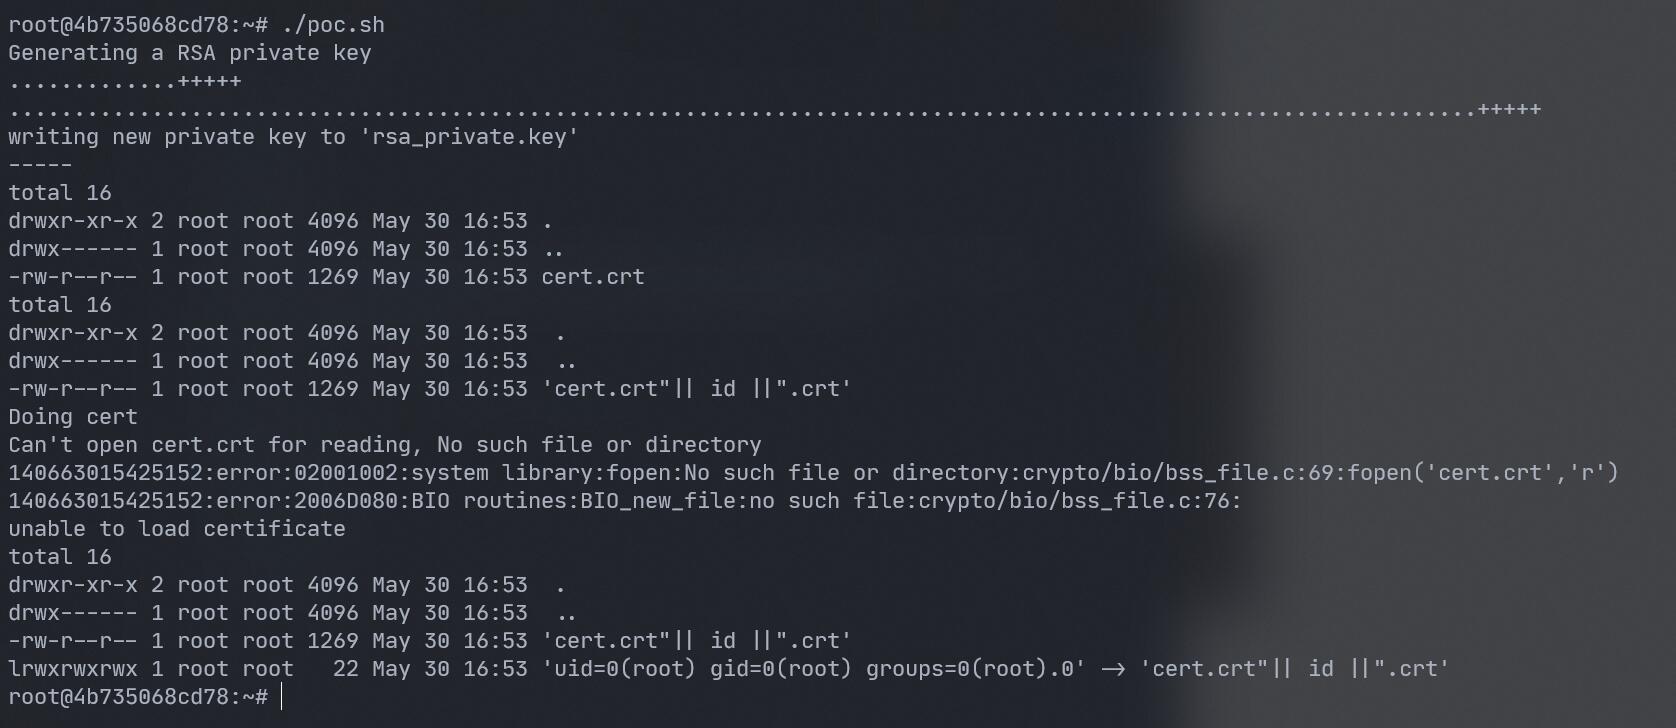 rama291041610/cve-2022-1292
CVE-2022-1292 ثغرة OpenSSL c_rehash
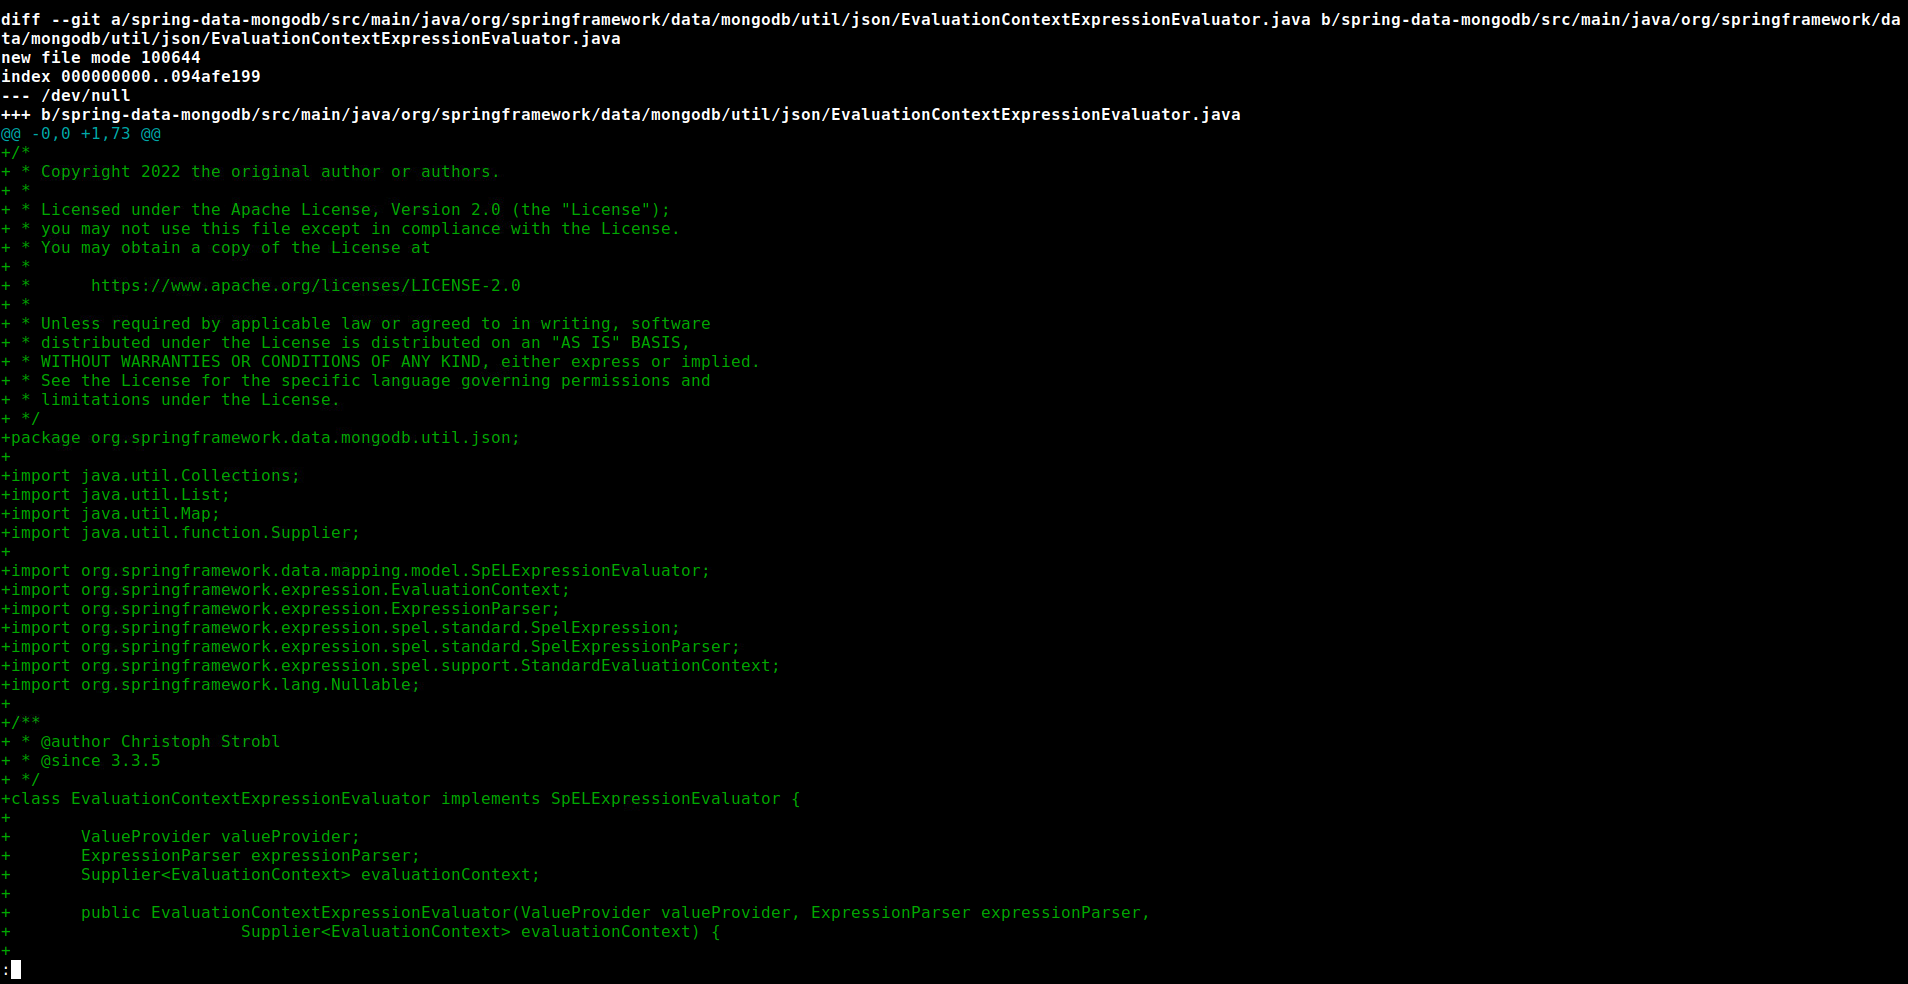 murataydemir/cve-2022-22980
[CVE-2022-22980] حقن تعبير SpEL في Spring Data MongoDB
 d5sec/cve-2021-43609-poc
استغلال إثبات المفهوم لـ CVE-2021-43609 يوضح سلسلة حقن SQL إلى قراءة ملفات إلى تنفيذ كود عن بُعد ضد برنامج مكتب مساعدة Spiceworks.
 hideki233/cve-2025-3248-langflow-rce
إثبات مفهوم لاستغلال CVE-2025-3248، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في Langflow، توضح حقن التعليمات البرمجية عبر نقطة النهاية…
 veraxy00/cve-2020-8840
Jackson-databind ثغرة تنفيذ التعليمات البرمجية عن بُعد (CVE-2020-8840) كود بيئة التحليل وإعادة الإنتاج
 al1ex/cve-2020-11113
CVE-2020-11113:Jackson-databind RCE
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Static analysis of 2 suspicious Office documents on REMnux using oletools; one matched CVE-2017-11882, the other was inconclusive.
 carlosalbertotuma/advisory
تنبيهات أمنية عامة وإثباتات مفهوم (PoCs) للثغرات المكتشفة في برمجيات الويب مفتوحة المصدر، مع تحليل السبب الجذري، ومراجع CVE، وخطوات إعادة الإنتاج،…
 davwwwx/cve-2022-23614
استغلال إثبات المفهوم لثغرة CVE-2022-23614 يوضح تنفيذ كود تعسفي عبر تجاوز الحماية (sandbox) لمرشح الفرز (sort) الخاص بـ Twig في تطبيقات PHP.
 iulianvostrut/contexthound
أداة تحليل ثابتة (CLI) تفحص قواعد البيانات البرمجية بحثًا عن ثغرات حقن التعليمات (prompt-injection)، تسريب البيانات (data-exfiltration)، كسر الحماية…
 studiomeyer-io/mcp-server-attestation
تعزيز سلسلة التوريد من الطبقة الثانية لخوادم MCP — بيانات الأداة الموقعة بـ Ed25519، إثبات الاستدعاء في وقت التشغيل، منقي الوسائط برفض افتراضي. يدافع…
 stuub/sglang-0.5.9-rce
استغلال إثبات المفهوم لـ CVE-2026-5760 - RCE في SGLang 0.5.9 عبر GGUF خبيث

 moderneinc/rewrite-cve-2026-22732
وصفة OpenRewrite تكتشف وتصلح قمع ترويسات Spring Security (CVE-2026-22732) من خلال تحديد سوء استخدام ترويسة Content-Length وتوليد إعداد كتابة…
 alewong/php-fpm-remote-code-execution-vulnerability-cve-2019-11043-
PHP-FPM ثغرة تنفيذ الأوامر عن بُعد (CVE-2019-11043) POC بلغة Python
 fru1ts/cve-2024-44902
استغلال إثبات المفهوم لـ CVE-2024-44902، وهي ثغرة إلغاء التسلسل في ThinkPHP الإصدارات v6.1.3 إلى v8.0.4 تتيح تنفيذ التعليمات البرمجية عن بُعد عبر…
 falconkei/snakeyaml_cve_poc
SnakeYAML-CVE-2022-1471-POC








