
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 joernio/joern
منصة تحليل كود مفتوحة المصدر لـ C/C++/Java/Binary/Javascript/Python/Kotlin مبنية على رسوم بيانية لخصائص الكود. Discord https://discord.gg/vv4MH284Hc
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 semgrep/semgrep-rules
حزمة قواعد تحليل ثابت لكشف الثغرات الأمنية وأنماط الكود الخطيرة ومشكلات التكوين عبر العديد من لغات البرمجة؛ تتكامل مع سير عمل الفحص في CI/CD.
 ezyang/htmlpurifier
مرشح HTML متوافق مع المعايير مكتوب بلغة PHP
 checkmarx/kics
ماسح تحليل ثابت للبنية التحتية كرمز يكشف الثغرات الأمنية، وانتهاكات الامتثال، والتكوينات الخاطئة عبر Terraform وKubernetes وCloudFormation وأكثر من…
 c2sp/wycheproof
Project Wycheproof tests crypto libraries against known attacks.
 revng/revng
إطار عمل مفتوح المصدر لتحليل الملفات الثنائية ومفكك تجميع مبني على LLVM وQEMU، يرفع الملفات الثنائية إلى تمثيل وسيط قابل للقراءة لهندسة عكسية.
 microsoft/applicationinspector
مُحلل شيفرة مصدرية مصمم لكشف الميزات ذات الاهتمام والخصائص الأخرى للإجابة بسرعة على سؤال 'ما الموجود في الشيفرة؟' باستخدام التحليل الثابت مع محرك…
 snyk/agent-scan
ماسح أمان للوكلاء الذكاء الاصطناعي، خوادم MCP ومهارات الوكلاء.
 aquasecurity/tfsec
Tfsec أصبح الآن جزءًا من Trivy
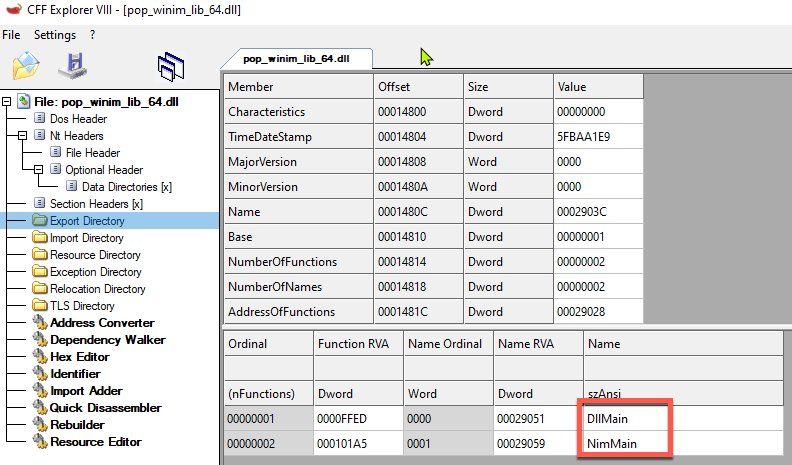 byt3bl33d3r/offensivenim
تجاربي في تسليح Nim (https://nim-lang.org/)
 patriksimek/vm2
صندوق رمل (Sandbox) معزول للغة JavaScript في بيئة Node.js، يعمل على تشغيل الكود غير الموثوق مع تقييد الوصول إلى الوحدات المدمجة وموارد المضيف عبر…
 dman95/sasm
SASM - بيئة تطوير متكاملة بسيطة ومتعددة المنصات للغات التجميع NASM وMASM وGAS وFASM
 huhusmang/awesome-llms-for-vulnerability-detection
الفهرس الأكثر شمولاً وتحديثاً باستمرار في المجتمع للأبحاث حول نماذج اللغة الكبيرة لاكتشاف الثغرات البرمجية — أوراق بحثية عبر اكتشاف على مستوى الدوال،…
 yelp/detect-secrets
طريقة صديقة للمؤسسات لكشف ومنع الأسرار في الكود.
 zinja-coder/jadx-ai-mcp
مكوّن إضافي لـ JADX لدمج خادم MCP
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills








