#1
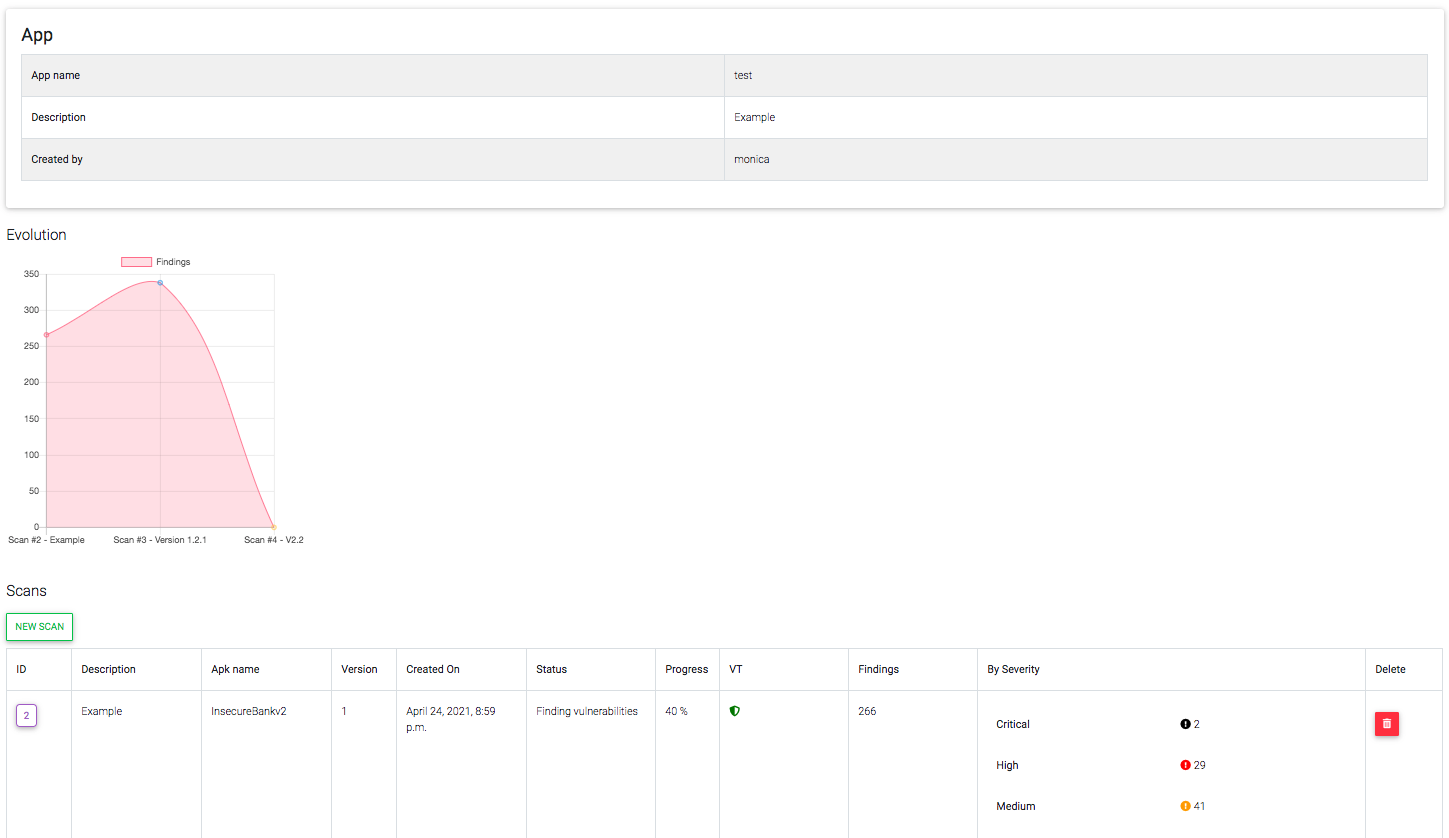
 mpast/mobileaudit
تطبيق Django يقوم بإجراء SAST وتحليل البرامج الضارة لملفات APK الخاصة بأندرويد
 trailofbits/testing-handbook
كتيب الاختبارات من Trail of Bits - appsec.guide
 kudelskisecurity/chainoffools
استغلال إثبات المفهوم لثغرة الانتحال CVE-2020-0601 في Windows CryptoAPI، يوضح توليد شهادة CA مزيفة من خلال التلاعب بمفاتيح المنحنى الإهليلجي.
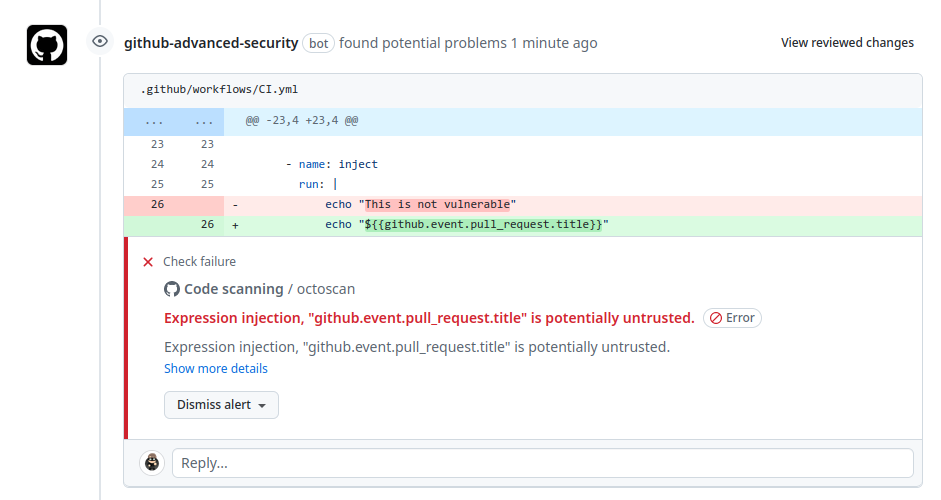 synacktiv/octoscan
Octoscan هو ماسح ثغرات أمنية ثابت لسير عمل GitHub Actions.
 sslmate/go-pkcs12
مكتبة Go لترميز وفك ترميز ملفات PKCS#12
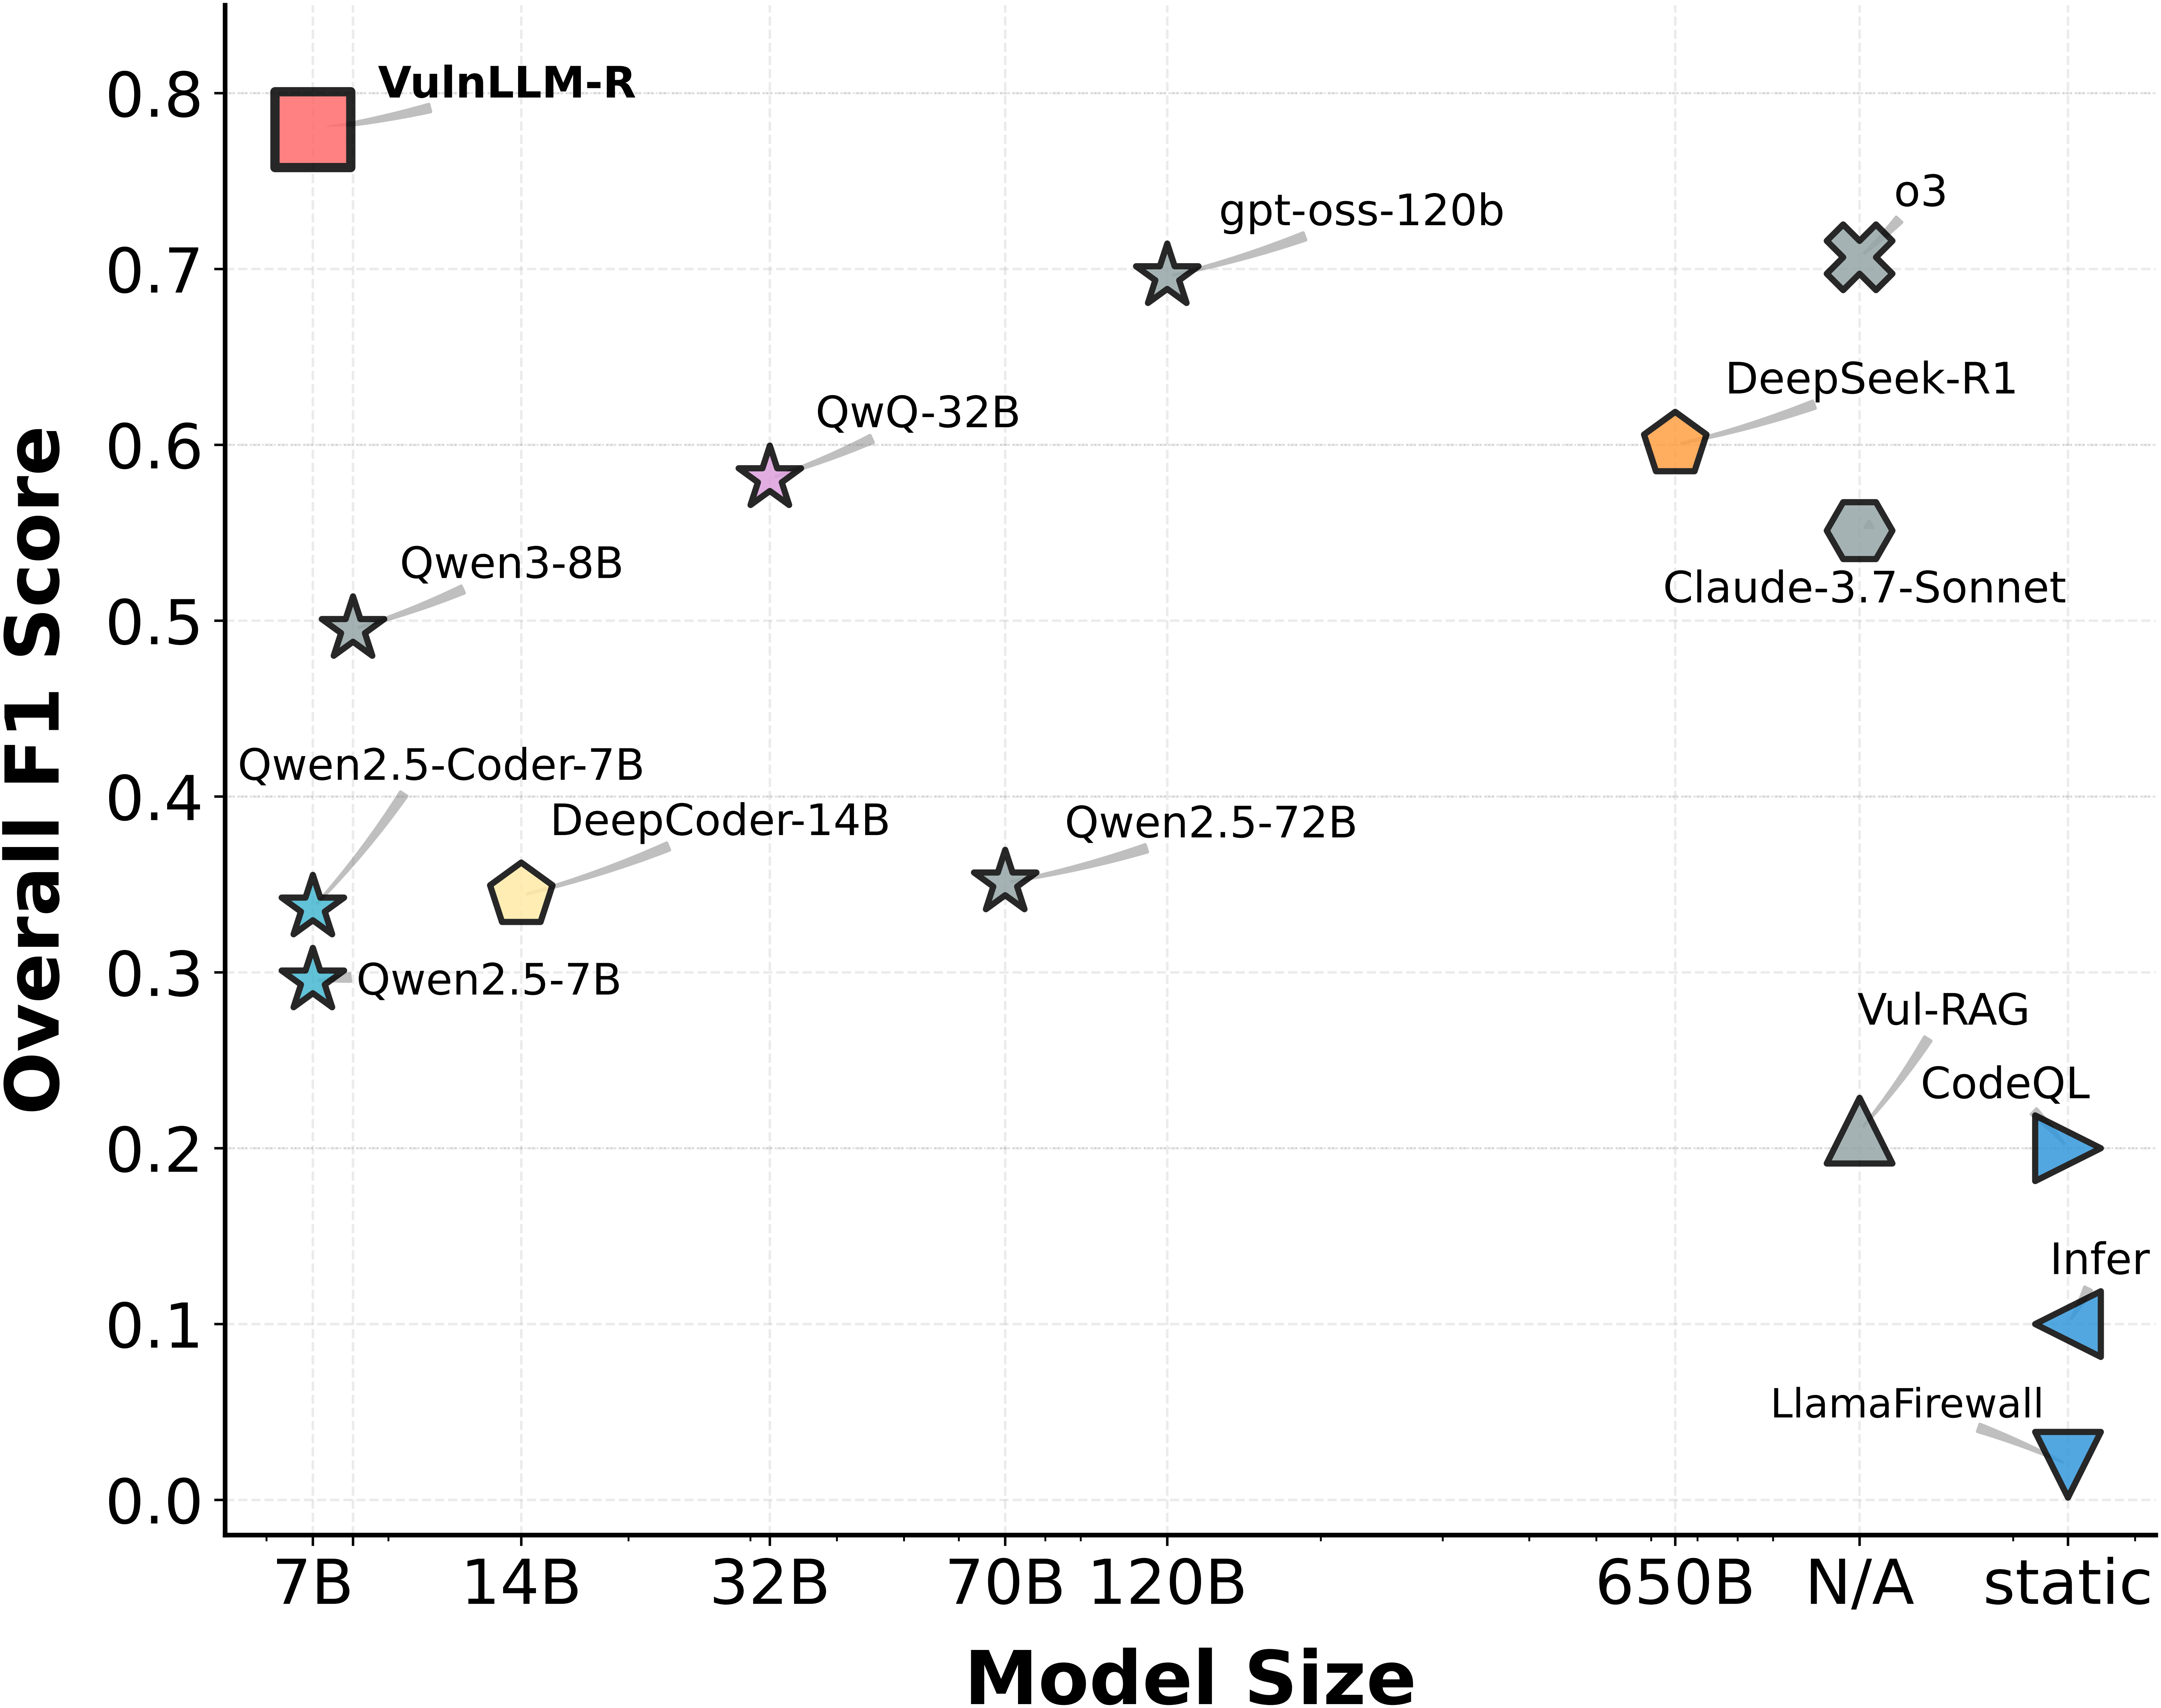 ucsb-mlsec/vulnllm-r
نموذج لغوي كبير (LLM) متخصص في الاستدلال لكشف الثغرات في الكود المصدري بلغتي C/C++ وPython، مع بناء مجموعات البيانات، وتدريب SFT/DPO، ونصوص برمجية…
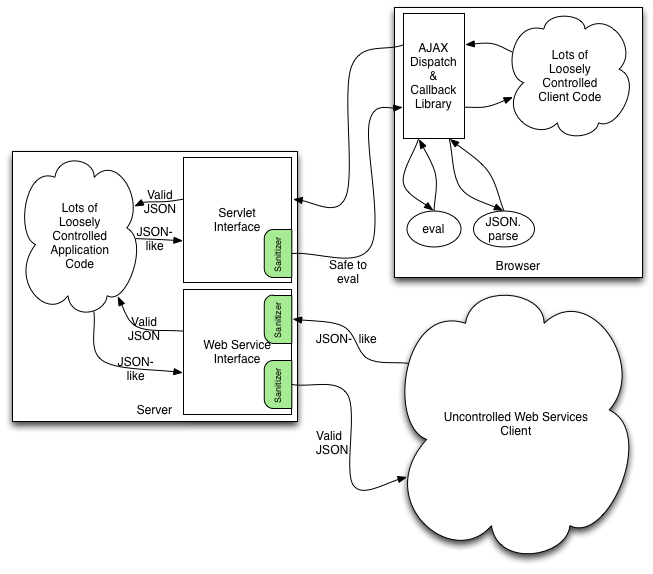 owasp/json-sanitizer
عند تقديم محتوى شبيه بـ JSON، يقوم JSON Sanitizer بتحويله إلى JSON صالح.
 elttam/semgrep-rules
قواعد التحليل الثابت للأمان لاكتشاف الثغرات ومراجعة الكود الموجهة للتدقيق عبر Java وGo وPython وC# وKotlin وPHP وKubernetes وGitHub Actions.
 jjyg/metasm
هذا هو المستودع الرئيسي لـ metasm، وهو مُجمّع / مفكك / مترجم حر مكتوب بلغة Ruby
 corgea/sighthound
ماسح ضوئي للثغرات الأمنية ثابت يعتمد على Tree-sitter مع مطابقة الأنماط وتحليل تدفق التلوث للكود المصدري متعدد اللغات. يخرج النتائج كنص، JSON، CSV، أو…
 fox-it/log4j-finder
ابحث عن إصدارات Log4j2 الضعيفة على القرص وأيضًا داخل ملفات أرشيف Java (Log4Shell CVE-2021-44228, CVE-2021-45046, CVE-2021-45105)
 check-spelling/check-spelling
إجراء تدقيق إملائي للتحقق من الإملاء في المستودعات / طلبات السحب / الالتزامات
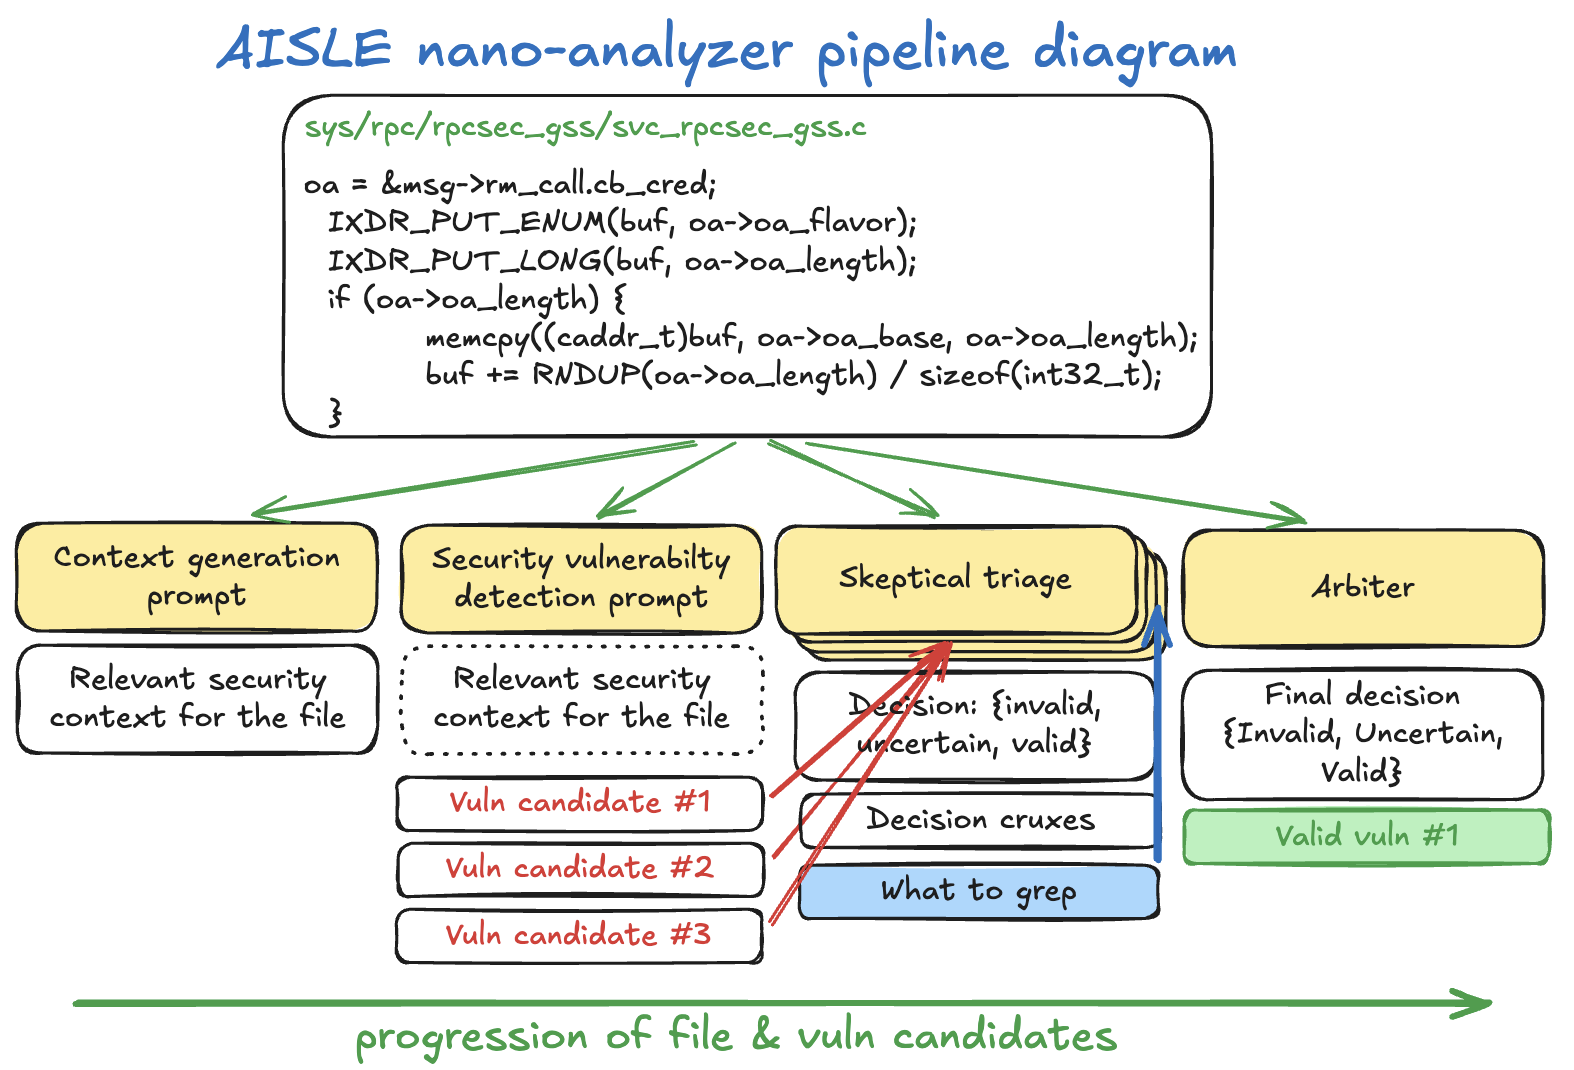 weareaisle/nano-analyzer
ماسح ضوئي بسيط للثغرات الأمنية من نوع zero-day مدعوم بنماذج اللغة الكبيرة (LLM) بواسطة AISLE.
 adamyordan/cve-2019-1003000-jenkins-rce-poc
إثبات المفهوم لثغرات تنفيذ الأوامر عن بعد في Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy),…
 radicle-dev/heartwood
مكدس تعاون ونشر للكود بطريقة الند للند مع بروتوكول آمن ولامركزي، وأداة سطر أوامر، وبرنامج خفي للشبكة من أجل منصات برمجية سيادية.
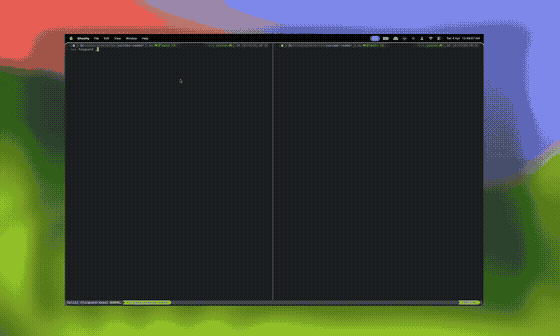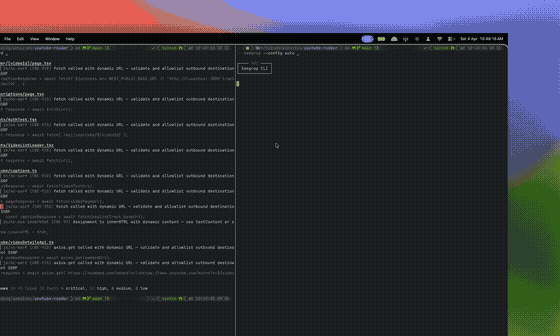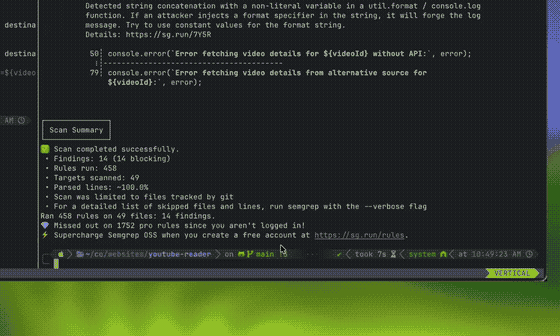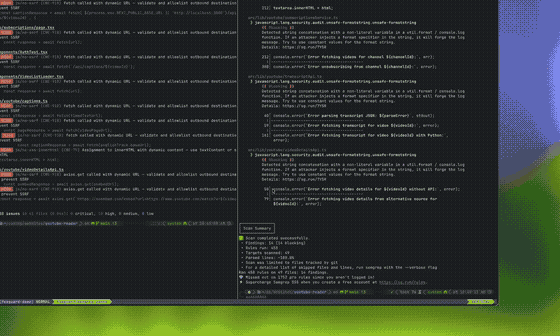 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…